مولّد كلمات المرور
قوية وعشوائية ومصنوعة في متصفحك
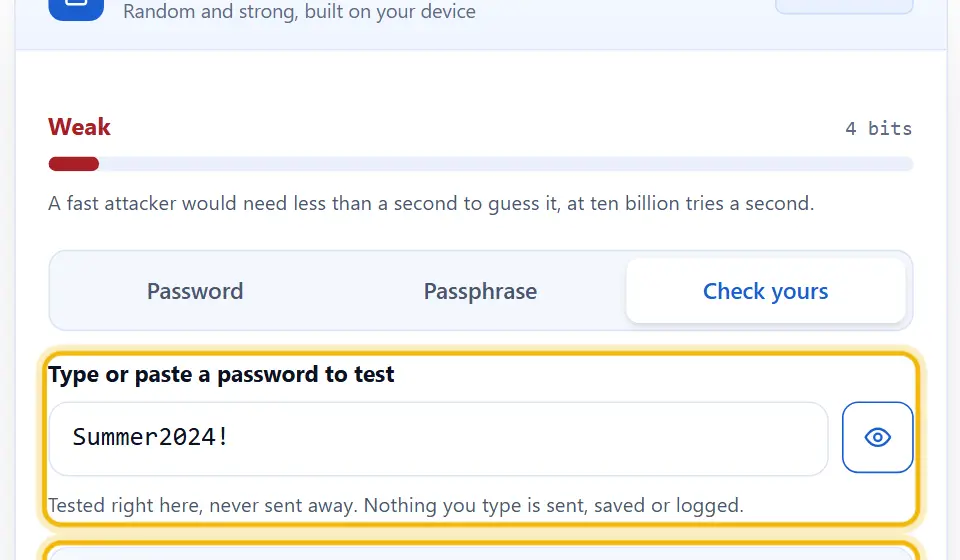
ينشئ مولّد كلمات المرور المجاني هذا كلمة مرور عشوائية على جهازك أنت. أولًا تختار الطول ومزيج الأحرف، ثم تنسخ النتيجة. لديك كلمة مرور بالفعل؟ انتقل إلى «افحص كلمتك» واعرف قيمتها الحقيقية، لأن أي شيء تكتبه لا يغادر الصفحة.
- مجانيالسعر
- غير مطلوبالحساب
- 64 رمزًاأقصى طول
- لا شيءالمُرسل إلينا
أنشئ كلمة مرور قوية هنا
حدّد الطول والمزيج، ثم اضغط الزر. يعرض مولّد كلمات المرور هذا القوة الحقيقية لما أنشأته، بالبت، مباشرة مع كل تغيير في الإعدادات.
مولّد كلمات المرور
عشوائية وقوية، تُنشأ على جهازك
نُسخت إلى الحافظة.
سيحتاج مهاجم سريع إلى مليارات السنين لتخمينها، بمعدل عشرة مليارات محاولة في الثانية.
تُفحص في هذه الصفحة فقط. لا يُرسل أي شيء تكتبه ولا يُحفظ ولا يُسجَّل.
| الفحص | النتيجة |
|---|
ما فائدة مولّد كلمات المرور؟
مولّد كلمات المرور ينشئ لك سلسلة عشوائية. البشر ليسوا بارعين في العشوائية، لذلك يؤدي المولّد المهمة كما يجب. باختصار، يزيل العادات التي تجعل كلمة المرور قابلة للتخمين.
فكّر في طريقة إنشاء معظم كلمات المرور. اسم وسنة ورمز في النهاية. يعرف المهاجمون هذا الشكل ويجربونه أولًا. في المقابل، لا تتبع كلمة المرور المولّدة أي شكل. لذلك يضطر المهاجم إلى تخمينها محاولة تلو الأخرى.
لا ترسل هذه الصفحة كلمة المرور إلى أي مكان. لا يوجد رفع ولا تسجيل ولا تخزين. بدلًا من ذلك، يجري العمل كله داخل علامة التبويب المفتوحة لديك. أغلقها، وستختفي كلمة المرور نهائيًا.
الطول يتفوق على الرموز، والتغيير الإجباري يضر. وتقول إرشادات NIST للهوية الرقمية ذلك بوضوح.
أين يفيد مولّد كلمات المرور أكثر
استخدمه لأي حساب تكره أن تفقده. البريد الإلكتروني أولًا، لأن كل عملية استعادة أخرى تصل إليه. ثم البنك ومسجّل النطاق وحساب الاستضافة.

كما يفيد في الحسابات التي بالكاد تفكر فيها. فالمنتدى القديم أو المتجر الذي استخدمته مرة ما زال يحتفظ ببريدك الإلكتروني. لذلك قد تفتح كلمة مرور مكررة هناك بابًا في مكان آخر بهدوء.
كلمة سريعة عن مديري كلمات المرور
ليس المطلوب أن تتذكر كلمة المرور المولّدة. لذلك فإن مدير كلمات المرور هو ما يجعل الأمر عمليًا. اختر واحدًا، واحمِه بعبارة مرور طويلة، ودعه يحفظ الباقي.
طريقة استخدام مولّد كلمات المرور
لا شيء لتثبيته ولا شيء لتسجل فيه. في الواقع، تنتظرك كلمة مرور بمجرد انتهاء تحميل الصفحة.
- 1
حدّد إن كنت تريد كلمة مرور عشوائية أو عبارة مرور
كلمة المرور سلسلة من الرموز العشوائية. أما عبارة المرور فعدة كلمات عشوائية مجموعة معًا. لذلك اختر عبارة المرور عندما تضطر إلى كتابتها يدويًا أو قراءتها بصوت عالٍ.
- 2
حدد الطول
اسحب المؤشر. الأطول أقوى، والطول أهم بكثير من أي استبدال ذكي. والأهم أن تستهدف 16 رمزًا أو أكثر حيثما يسمح الموقع.
- 3
اختر المزيج
شغّل الأحرف الكبيرة والأرقام والرموز أو أوقفها. بعض المواقع ترفض رموزًا معينة، لذلك يمكنك إيقافها. كما يحذف خيار
Skip look-alikesالرموز1وlو0وO. - 4
انسخها إلى المدير
اضغط زر النسخ، ثم الصقها مباشرة في مدير كلمات المرور. ولأن كلمة المرور المولّدة لا تُحفظ في الذاكرة، فإن حفظها في مكان آمن هو الغاية كلها.
لماذا تثق بمولّد كلمات المرور هذا؟
لا يستحق مولّد كلمات المرور الاستخدام إلا إذا كنت تثق بالمكان الذي تُنشأ فيه كلمة المرور. لكن معظم الصفحات تطلب منك أن تصدقها على كلامها. أما هذه فلا.
لا تغادر جهازك أبدًا
لا يوجد في النص البرمجي fetch ولا beacon ولا تخزين. لذلك توجد كلمة المرور في علامة التبويب ولا مكان غيرها. أغلق الصفحة وستختفي.
عشوائية تشفيرية حقيقية
يأتي كل حرف من
crypto.getRandomValues، وهو المصدر التشفيري للمتصفح نفسه. ولا يأتي أبدًا منMath.random()، الذي يمكن توقعه ولم يُصمم للأسرار قط.لا انحياز في الاختيار
تستخدم الأداة أخذ العينات بالرفض، لذلك يتساوى احتمال كل حرف مسموح. وإلا لظهرت بعض الأحرف أكثر من غيرها، وهذا يقلص عمل التخمين بصمت.
حسابات قوة صادقة
عدد البتات حساب حقيقي لا انطباع. ففي كلمة المرور هو الطول مضروبًا في log2 لمجموعة الأحرف. لذلك يتغير الرقم فور تغيير أي إعداد.
تصرّح بافتراضها
يذكر سطر زمن الكسر بالضبط ما يفترضه: عشرة مليارات تخمين في الثانية من مهاجم سريع دون اتصال. لذلك يمكنك الحكم على الادعاء بدل تصديقه.
لا شيء لتسجل فيه
لا حساب ولا بريد إلكتروني ولا حد لعدد ما تنشئه. ولأنه لا يوجد خادم في الدائرة، لا يوجد لدينا ما نقيسه أصلًا.
ما الذي يمنح كلمة المرور متانة حقيقية
الطول يتفوق على الذكاء في كل مرة. ومع ذلك، تهم بعض العادات بقدر كلمة المرور نفسها.
- الطول أولًا. ستة عشر رمزًا أو أكثر. إضافة حرف واحد تضاعف العمل أكثر بكثير مما يفعله استبدال
aبـ@في أي وقت. - لا تكررها أبدًا. يتحول أي تسريب في مكان آخر إلى مفتاح لحسابك. لذلك امنح كل موقع كلمة مرور خاصة به، دون استثناء.
- استخدم مدير كلمات مرور. مكان كلمة المرور المولّدة هو المدير لا رأسك. لذلك فإن المدير هو ما يجعل الأمر عمليًا أصلًا.
- فعّل التحقق بخطوتين. حتى كلمة المرور المثالية قد تُسرق بالتصيد. ويمنع العامل الثاني كلمة المرور المسروقة من أن تكفي وحدها.
- تجاهل حيل الأنماط. وضع
3مكانeقاعدة، والمهاجمون يعرفون هذه القاعدة بالفعل. أما العشوائية فلا قاعدة لها تُتعلَّم. - غيّرها فقط عند التسريب. تدفع التغييرات الشهرية الإجبارية الناس نحو كلمات مرور أضعف ومتسلسلة. لذلك غيّرها عند التسريب، لا حسب التقويم.
أخطاء تُفسد كلمة المرور الجيدة
ما زال بإمكانك تسليم كلمة مرور قوية لغريب مباشرة. وهذه هي الطرق المعتادة لحدوث ذلك.
إرسالها إلى نفسك بالبريد
تبقى الرسالة في صندوقي بريد وغالبًا في نسخة احتياطية. لذلك تعيش كلمة المرور المرسلة بهذه الطريقة بعد اللحظة التي احتجت إليها فيها.
حفظها في مستند
ملف الملاحظات أو جدول البيانات بلا تشفير ويتزامن في كل مكان. لذلك يكشف مجلد مشترك واحد كل شيء.
كتابتها على جهاز غريب
قد يسجل الجهاز المشترك أو المستعار ضغطات المفاتيح. بدلًا من ذلك، اعتبر أي كلمة مرور كُتبت هناك محروقة بالفعل.
استفساراتكم حول مولّد كلمات المرور
هل استخدام مولّد كلمات المرور هذا آمن فعلًا؟
نعم، وبإمكانك التأكد بنفسك. تُنشأ كلمة المرور في متصفحك بواسطة النص البرمجي للصفحة نفسها، وهو لا يحتوي على أي اتصال بالشبكة. لذلك لا ترفع هذه الصفحة شيئًا ولا تسجل شيئًا ولا تحفظ شيئًا، وإغلاق علامة التبويب يمحوها.
هل تحفظون كلمات المرور التي أنشئها أو ترونها؟
لا. لا نستلمها أبدًا، لأنها لا تُرسل أبدًا. الصفحة ملف مخزّن عادي مرفق به نص برمجي، وهذا النص لا يتصل بأي شيء. لذلك لا يوجد لدينا ما نحفظه.
كم حرفًا تحتاج كلمة المرور؟
ستة عشر رمزًا أو أكثر لكل ما هو مهم، وعشرون للبريد الإلكتروني أو البنك. الطول هو العامل الأهم على الإطلاق. في المقابل، تفيد إضافة الرموز إلى كلمة مرور قصيرة أقل بكثير من مجرد إطالتها.
ما عبارة المرور، وهل هي أضعف؟
عبارة المرور عدة كلمات عشوائية مجموعة معًا. وهي ليست أضعف، بشرط أن تُختار الكلمات عشوائيًا وأن يكون عددها كافيًا. كما أنها أسهل بكثير في الكتابة على الهاتف أو القراءة بصوت عالٍ.
لماذا يعرض مقياس القوة البتات؟
تقيس البتات مقدار التخمين الذي يواجهه المهاجم. وكل بت إضافي يضاعف العمل. لذلك فإن 60 بتًا أصعب بمليون مرة من 40، وهو ما لا تستطيع كلمة مثل «قوية» أن تخبرك به أبدًا.
هل يجب أن أغيّر كلمات المرور بانتظام؟
فقط عندما يوجد سبب. فالتغييرات الروتينية الإجبارية تدفع الناس إلى تعديلات صغيرة متوقعة. بدلًا من ذلك، استخدم كلمة مرور طويلة وفريدة لكل موقع، وغيّرها فور إعلان ذلك الموقع عن تسريب.
أدوات مجانية أخرى في هذا الموقع
تتبع القواعد نفسها التي يتبعها مولّد كلمات المرور. لذلك لا يوجد حساب ولا حد للرفع ولا رسوم.
محوّل PNG إلى WebP
حوّل دفعة من الصور إلى صيغة أخف، لتُحمَّل صفحاتك أسرع.
افتح الأداة ←مولّد الروابط القصيرة
حوّل عنوان ويب طويلًا إلى رابط قصير تشاركه في أي مكان.
افتح الأداة ←مولّد رموز QR
أنشئ رمزًا يمكن للناس مسحه مباشرة من الورق أو الشاشة.
افتح الأداة ←
هل أنت مستعد لإنشاء كلمة مرور قوية؟
حدد الطول، واختر المزيج، ثم انسخ النتيجة. تستغرق العملية ثوانٍ، ولا تكلف شيئًا، ولا يغادر أي شيء تصنعه هنا جهازك أبدًا.