Comprobador SSL
Lee el certificado real
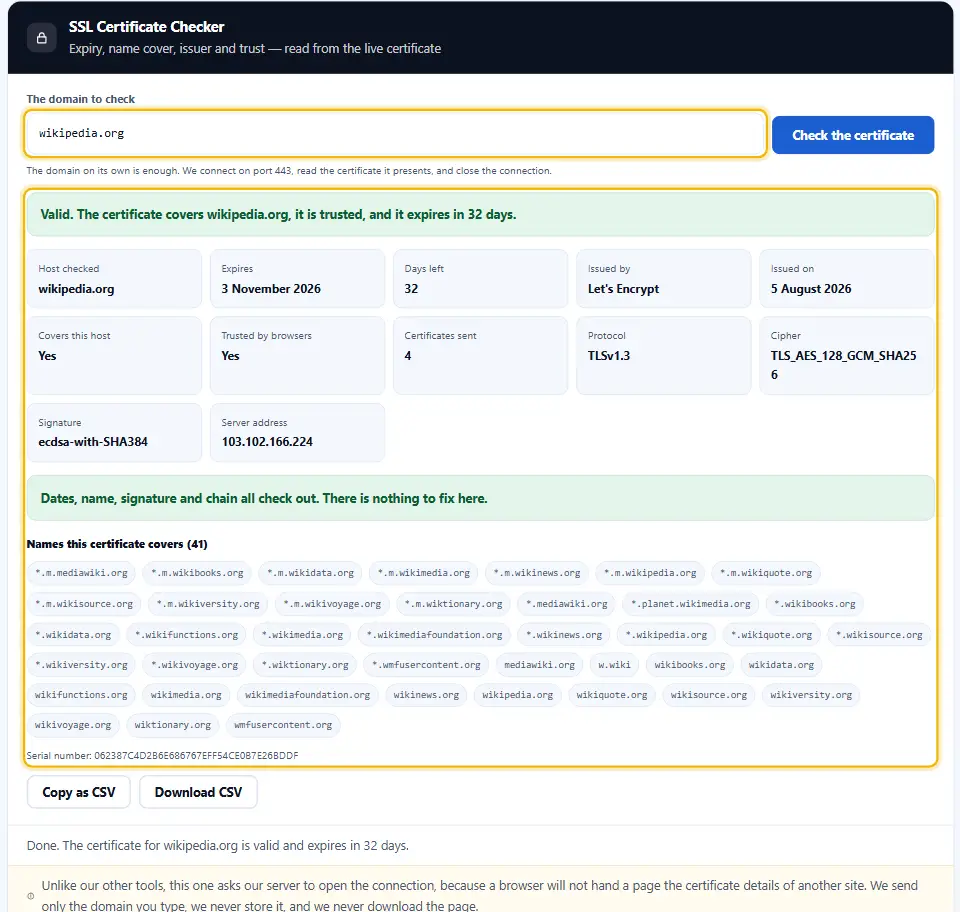
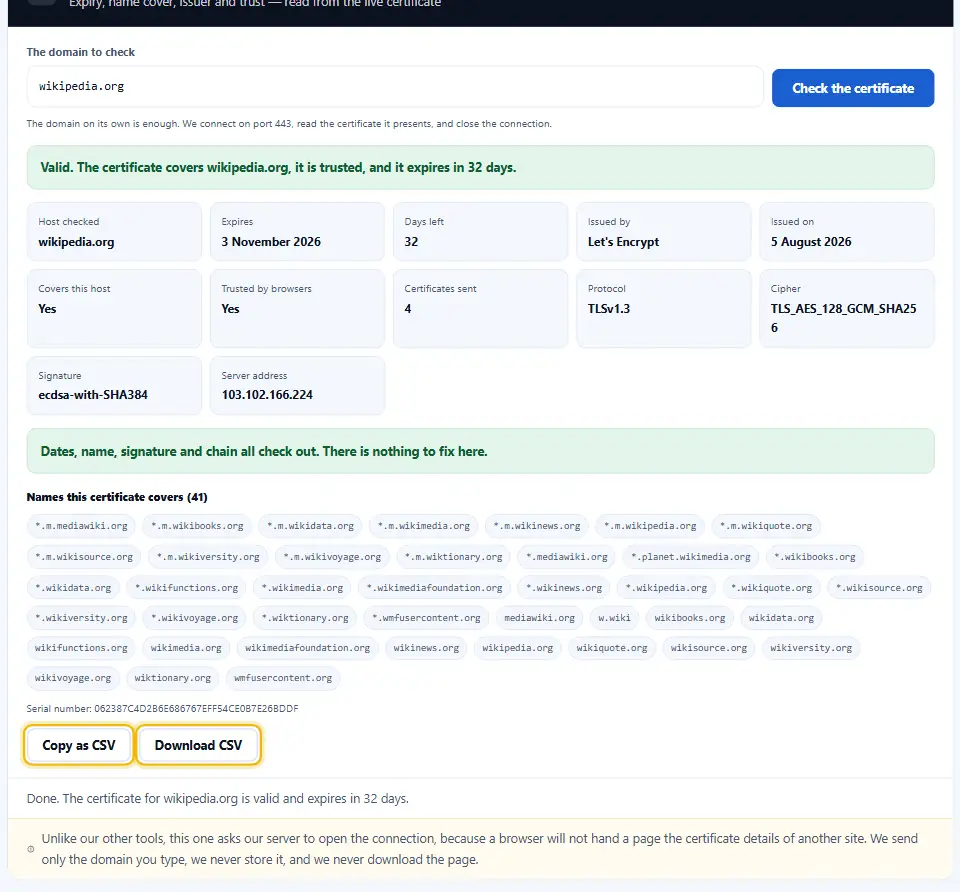
El candado de la barra de direcciones responde a una pregunta de cuatro y nunca te muestra el certificado real. En cambio, este comprobador SSL abre una conexión con tu dominio, lee el certificado que envía de verdad e informa por separado de las fechas, los nombres que cubre, el emisor y la cadena.
- GratisPrecio
- 4Comprobaciones
- NingunaPáginas descargadas
- NingunaRegistro
Comprobador SSL
Caducidad, nombres cubiertos, emisor y confianza — leídos del certificado en vivo
Basta con el dominio solo. Nos conectamos al puerto 443, leemos el certificado que presenta y cerramos la conexión.
Listo. Escribe un dominio y pulsa el botón.
Por qué usar un comprobador SSL gratis
Un certificado tiene cuatro trabajos distintos. Debe estar vigente, cubrir el nombre exacto que se visita, llevar una firma de confianza y llegar con sus intermedios.
Cualquiera de ellos puede fallar por sí solo. Así, un sitio puede cumplir tres de cuatro y, aun así, mostrar a cada visitante un aviso a página completa.
Un comprobador SSL responde las cuatro preguntas por separado. Por lo tanto, sabes qué parte falló en lugar de leer una sola palabra que dice no válido.
Esto importa porque los arreglos son totalmente distintos. Una renovación lleva un minuto, mientras que un nombre que falta obliga a emitir el certificado de nuevo.
El protocolo de enlace que hay tras ese candado es de lectura pública. El RFC 8446, que define TLS 1.3 es su versión actual.
Fechas, nombres y firmas
La caducidad es la más famosa. Los certificados duran ahora meses, no años, y una caída por una renovación olvidada siempre se puede evitar.

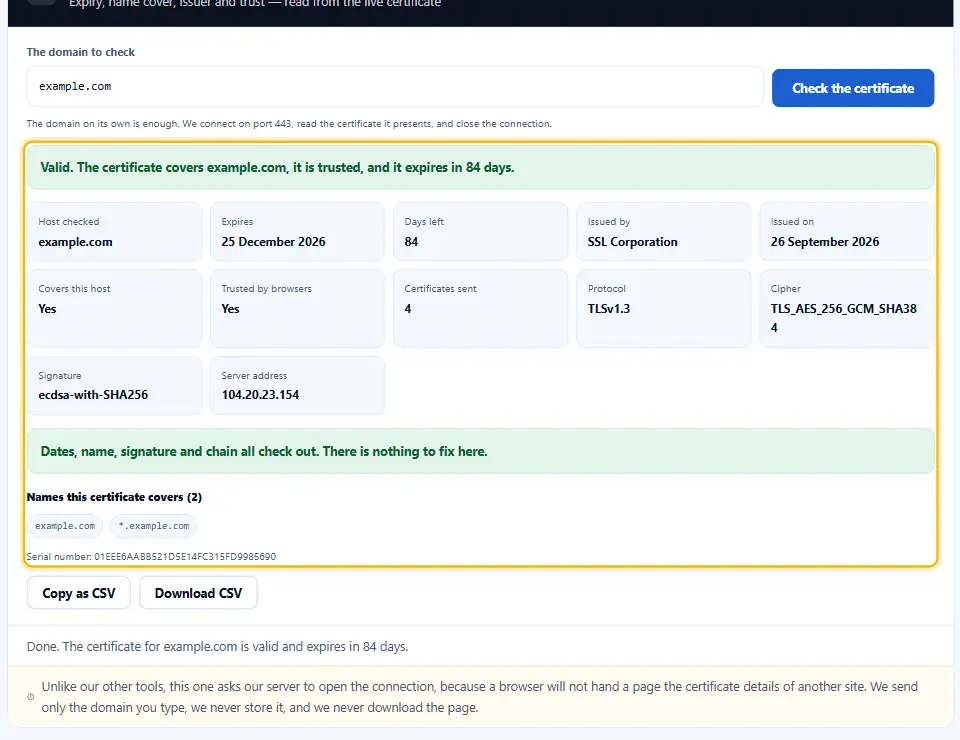
Sin embargo, el nombre engaña a la gente más a menudo. Un certificado para example.com no cubre www.example.com, porque cada nombre de host debe aparecer en la lista.
Los comodines ayudan, aunque solo a un nivel. Así, *.example.com cubre www.example.com, pero no cubre el dominio sin prefijo ni nada anidado más abajo.
La cadena que nadie comprueba
Tu servidor debe enviar los certificados intermedios además del suyo. La mayoría de las guías de instalación lo mencionan una vez y de pasada.
Si los omites, los navegadores de escritorio suelen arreglárselas. Ya que guardan los intermedios en caché, el sitio parece perfecto en tu portátil.
Los móviles no los guardan. Como resultado, la misma página falla en el móvil, y el fallo parece aleatorio en lugar de un archivo que falta.
Por qué la confianza necesita su propia respuesta
Leer un certificado y juzgarlo son dos trabajos distintos. Primero, esta herramienta abre una conexión sin verificación, solo para capturar lo que envía tu servidor, de modo que un certificado roto se pueda leer y explicar igualmente. Luego abre una segunda conexión, con verificación, para responder una sola pregunta: ¿alguien confía en esto? Por eso un informe puede decir que un certificado es legible, tiene el nombre correcto, está vigente y, sin embargo, no es de confianza.
El comprobador SSL, paso a paso
Escribe el dominio y lee el veredicto. Como solo viaja el certificado, la respuesta llega en un segundo más o menos.
- 1
Introduce el dominio
Escribe example.com, sin https ni barra final. Comprueba www y el dominio sin prefijo por separado, ya que pueden dar resultados distintos.
- 2
Pulsa comprobar
Nuestro servidor conecta por el puerto 443, lee el certificado y cierra. Nunca se pide el contenido de ninguna página.
- 3
Lee el veredicto verde, ámbar o rojo de la primera línea
Válido, a punto de caducar o roto. La línea nombra el motivo en lugar de dejar que lo averigües tú.
- 4
Repasa los hallazgos
Primero van los problemas, luego los avisos y las notas. Cada uno dice qué cambiar en el servidor.
Lo que informa este comprobador SSL
Un candado es una respuesta de sí o no. En cambio, este informe separa las cuatro cosas que un certificado tiene que hacer bien.
Días restantes, contados por ti
El informe dice dentro de sesenta y ocho días en lugar de mostrar una fecha en bruto. Así, el número que necesitas es el número que ves.
Cobertura de nombres comprobada
Confirmamos que el certificado incluye el host exacto que escribiste. Por lo tanto, un comodín que no cubre el dominio sin prefijo aparece al instante.
Confianza comprobada aparte
Una segunda conexión con verificación responde por sí sola a la pregunta de la confianza. Como resultado, autofirmado y no fiable se distinguen.
Cuántos certificados forman la cadena
Un certificado sin intermedios recibe un aviso. Ya que ese fallo solo rompe los móviles, de otro modo queda oculto durante semanas.
Protocolo y firma visibles
Las versiones retiradas de TLS y las firmas SHA-1 se marcan con claridad. Entonces sabes qué desactivar en el servidor.
Nada se guarda después
El dominio sirve para una comprobación y luego desaparece. No guardamos historial y tampoco pedimos ninguna cuenta.
Hábitos que evitan caídas
Los fallos de certificado son previsibles, y por eso se pueden evitar. Estos seis hábitos cubren casi todos.
- Automatiza bien la renovación. Configúrala una vez y luego confirma que de verdad se ejecutó. Un script de renovación que falló en silencio es la causa habitual de una caducidad.
- Comprueba ambos nombres de host. Prueba example.com y www.example.com. Como pueden llevar certificados distintos, uno puede fallar mientras el otro pasa.
- Instala la cadena completa. Tu proveedor entrega un paquete, no un solo archivo. Así que sube todo el conjunto en lugar de solo el certificado.
- Prueba en un móvil. Un intermedio que falta se oculta por completo en los navegadores de escritorio. Por lo tanto, una visita desde el móvil detecta lo que un portátil nunca verá.
- Vigila la marca de los treinta días. La renovación automática suele saltar por esas fechas. Si el día treinta no ha pasado nada, revísalo antes del plazo.
- Cubre cada subdominio que sirves. Tiendas, blogs y subdominios de aplicaciones necesitan cobertura. Además, un comodín llega a un nivel y no más allá.
Fallos de certificado que conviene conocer
Estos tres causan la mayoría de las caídas de https. Además, cada uno parece otra cosa hasta que alguien lee el certificado.
Fiarse solo del candado
Un navegador guarda los intermedios en caché y oculta el hueco. Sin embargo, un visitante nuevo en el móvil ve el aviso que tú nunca ves.
Dejar un certificado autofirmado
Los certificados de pruebas acaban en producción con sorprendente frecuencia. Por eso todos los navegadores lo rechazan, por fuerte que sea el cifrado.
Suponer que la renovación sigue funcionando
Un cambio de ruta o una tarea cron fallida la detiene en silencio. En lugar de suponer, comprueba los días restantes una vez al mes.
Preguntas sobre certificados
¿Por qué esta herramienta usa vuestro servidor?
Una pestaña del navegador no puede leer el certificado de otro sitio, ya que nada en la plataforma web lo expone. Por eso nuestro servidor abre la conexión. Enviamos solo el dominio que escribiste, no descargamos páginas y después no guardamos nada.
Mi sitio funciona, ¿por qué el aviso?
Casi siempre falta un certificado intermedio. Tu navegador de escritorio lo guardó en caché desde otro sitio y rellena el hueco por ti. Sin embargo, un móvil no tiene esa caché, por lo tanto rechaza la conexión directamente.
¿Qué vigencia conviene que tenga un certificado?
Los certificados públicos ya tienen un límite muy inferior a un año, y ese límite sigue bajando. Las duraciones cortas son buenas, porque obligan a que la renovación sea automática en lugar de depender de la memoria.
¿Un comodín lo cubre todo?
No, solo un nivel. Un comodín para *.example.com cubre www.example.com y shop.example.com; sin embargo, no cubre example.com ni algo como a.b.example.com. Por eso conviene incluir el dominio sin prefijo de forma explícita.
¿Un certificado gratis es más débil?
En nada que importe. El cifrado es idéntico, y los navegadores lo tratan igual. Los certificados de pago añaden garantías y soporte, no una protección más fuerte. Así que elige el que tu hosting renueve automáticamente.
¿Puedo comprobar un servidor interno?
No. Las redes privadas y los nombres internos se rechazan antes de abrir ninguna conexión, porque esto se ejecuta en nuestro servidor y no en tu pestaña. Solo dominios públicos.
Revisa también los demás ajustes del servidor
Un certificado es una parte de un sitio https que funciona. Por eso estas tres cubren las demás.
Mira qué código devuelve cada URL
Lee las cabeceras de respuesta, HSTS incluido, de cualquier dirección.
Abrir herramienta →Rastrea cada 301 y 302 hasta la URL final
Detecta una cadena que baja de https a http.
Abrir herramienta →Generador de redirecciones .htaccess
Escribe la regla que fuerza https en todo el sitio.
Abrir herramienta →
Comprueba ahora tu certificado
Escribe un dominio y lee las cuatro respuestas a la vez. Este comprobador SSL es gratis, tarda un segundo y no descarga ninguna página.