Qué pasa cuando caduca un certificado SSL
Tus visitantes ven un aviso a pantalla completa: la conexión no es privada o el certificado ha caducado. Por eso la mayoría se va en ese momento. Con un certificado SSL caducado, los navegadores dejan de confiar en él y bloquean la página hasta que lo arregles.
Además, cada certificado tiene una fecha de fin. Los certificados gratuitos de Let's Encrypt duran 90 días, y los de pago suelen durar un año. Después de esa fecha, el certificado no vale nada, aunque nada más haya cambiado.

Paso 1: comprueba qué falla
Primero, revisa el sitio con nuestro SSL Checker gratuito. Así te dice exactamente qué falla: la fecha de fin, la cadena y los nombres que cubre el certificado.
En nuestra demo, el verificador indicó que el certificado había caducado y mostró la fecha. Así que la solución estaba clara antes de abrir el panel del hosting.
Error 1: el certificado caducó
En tu panel de hosting, abre la página del certificado SSL. Entonces muestra lo mismo: caducado, con la fecha en que venció. Pulsa renovar, y el nuevo certificado vuelve a ser válido y de confianza.
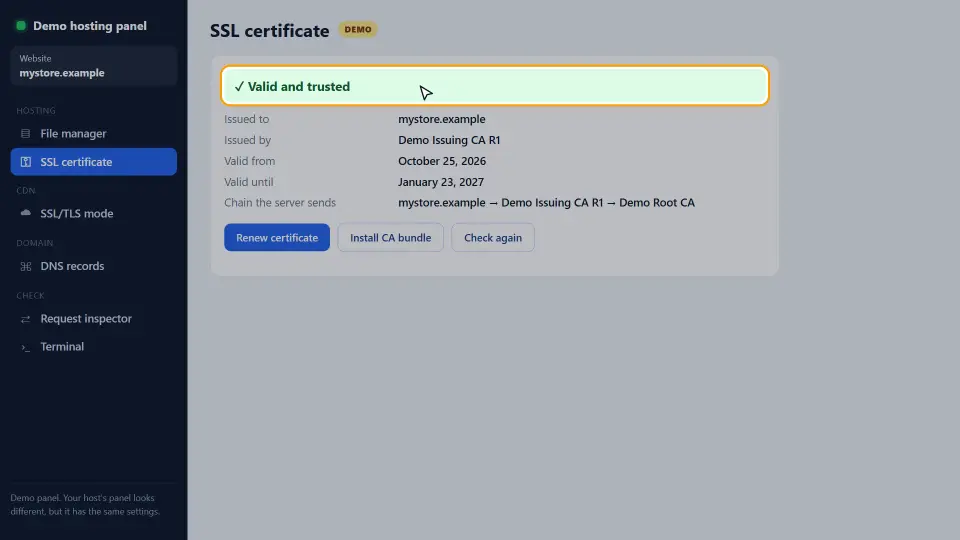
Por qué falló la renovación automática
La mayoría de los hostings renueva solos los certificados gratuitos de Let's Encrypt. Si el tuyo caducó, la renovación automática falló. A menudo el dominio ya no apunta a ese hosting, así que la comprobación no pudo pasar. Por lo tanto, revisa también tus registros con nuestro DNS Records Checker.
Error 2: la cadena está incompleta
Un certificado se confía a través de una cadena: tu certificado, uno o más certificados intermedios y una raíz que los navegadores ya conocen. Si el servidor envía solo su propio certificado, la cadena se rompe.
Los navegadores de escritorio a menudo rellenan el hueco, así que el sitio puede verse bien en tu ordenador. Sin embargo, muchos móviles y apps rechazan la conexión. La solución es instalar el CA bundle, el archivo intermedio que te da tu hosting o el vendedor del certificado.
Cómo instalar el CA bundle
En la mayoría de paneles hay un campo llamado CA bundle o certificado intermedio junto al certificado. Luego pega ahí el archivo y guarda. Después vuelve a pasar el SSL Checker; debería mostrar la cadena completa.
Error 3: el nombre no coincide
Primero, un certificado indica los nombres que cubre. Si cubre example.com pero un visitante abre www.example.com, el navegador muestra un aviso de nombre que no coincide.
Por eso, consigue un certificado que incluya cada dirección que usas, con y sin www, y subdominios como shop o blog. Luego redirige cualquier otra forma a tu dirección principal, así los visitantes siempre llegan a un nombre cubierto.
Otros avisos de certificado
Contenido mixto
El certificado está bien; sin embargo, la página carga imágenes o scripts por http simple. Entonces los navegadores muestran un aviso o bloquean esos archivos. Cambia cada enlace a https o usa enlaces relativos.
Reloj del equipo mal puesto
Si solo un visitante ve el aviso de caducado, puede que el reloj de su dispositivo esté mal. Una fecha muy pasada o futura hace que cualquier certificado parezca no válido. En ese caso, el arreglo está de su lado.
Certificados autofirmados
Además, un certificado que haces tú mismo no es de confianza para los navegadores. Úsalo solo para pruebas; para un sitio público, usa un certificado gratuito de una autoridad de confianza.
Cómo evitar que se repita
- Deja activa la renovación automática y asegúrate de que el dominio apunta al hosting que la hace.
- Pon un recordatorio dos semanas antes del fin de cualquier certificado de pago.
- Revisa el sitio con el SSL Checker cada pocas semanas.
- Tras una mudanza de servidor, revisa enseguida la cadena y los nombres.
En resumen, un certificado caducado es una fecha olvidada, no un ataque. Con la renovación funcionando y una revisión rápida al mes, los visitantes no deberían volver a ver el aviso.
Errores comunes
- Renovar el certificado pero olvidar instalarlo en el servidor.
- Instalar el certificado sin el CA bundle.
- Cubrir solo example.com y no www.example.com.
- Mover el DNS a otro hosting y dejar la renovación automática en el viejo.
- Arreglar el certificado pero dejar contenido mixto en las páginas.
En resumen: renueva, envía la cadena completa, cubre cada nombre y revisa con frecuencia. Para saber cómo funcionan los certificados, consulta la guía de MDN sobre TLS.
Preguntas y respuestas
¿Qué pasa cuando caduca un certificado SSL?
Los navegadores dejan de confiar en él y muestran un aviso a pantalla completa. Por eso la mayoría de visitantes se va, y algunas apps ni se conectan.
¿Cómo renuevo un certificado SSL caducado?
Abre la página SSL de tu panel de hosting y pulsa renovar, o compra la renovación a tu vendedor e instálala.
¿Por qué no se renovó mi certificado SSL gratuito?
Normalmente porque el dominio ya no apunta al hosting, así que falló la comprobación. Revisa tus registros DNS y luego renueva.
¿Cuánto dura un certificado SSL?
Los gratuitos de Let's Encrypt duran 90 días y se renuevan solos. Los de pago suelen durar un año.
¿Cómo veo cuándo caduca mi certificado SSL?
Pasa nuestro SSL Checker gratuito por tu dominio. Muestra la fecha de fin, la cadena y los nombres cubiertos.
¿Qué es una cadena de certificados incompleta?
El servidor envía su certificado pero no el intermedio que lo une a una raíz de confianza. Entonces muchos móviles rechazan la conexión.
¿Qué es un CA bundle?
El archivo con los certificados intermedios. Te lo da tu hosting o vendedor, y lo instalas junto al certificado.
¿Por qué mi sitio funciona en el ordenador pero no en el móvil?
A menudo porque la cadena está incompleta. El escritorio rellena el hueco, pero muchos móviles no. Instala el CA bundle.
¿Qué es un nombre de certificado que no coincide?
El certificado no incluye la dirección de la barra, por ejemplo cubre example.com pero no www.example.com.
¿Necesito certificados distintos para www y sin www?
No, porque un certificado puede incluir los dos nombres. Asegúrate de que estén ambos.
¿Qué es el contenido mixto?
Una página segura que carga imágenes o scripts por http simple. Por eso los navegadores avisan o bloquean esos archivos.
¿Un reloj mal puesto puede causar errores SSL?
Sí. Si la fecha del dispositivo está muy mal, cualquier certificado parece caducado o aún no válido.
¿Un certificado caducado perjudica al SEO?
Sí, de forma indirecta. Visitantes y rastreadores chocan con un aviso, así que el tráfico cae hasta que lo arregles.
¿Un certificado SSL gratuito es tan seguro como uno de pago?
En cifrado, sí. Los de pago añaden cosas como garantías o comprobación de empresa, no un cifrado más fuerte.
¿Qué es un certificado comodín?
Un certificado para todos los subdominios de un dominio, como *.example.com. Sin embargo, no cubre el dominio sin subdominio salvo que también aparezca.
¿Cómo arreglo NET::ERR_CERT_DATE_INVALID?
Renueva el certificado si caducó. Si es válido, entonces revisa el reloj del dispositivo del visitante.
¿Puedo usar un certificado autofirmado?
Solo para pruebas, porque los navegadores no confían en él y los visitantes ven un aviso.
¿Cloudflare arregla un certificado caducado?
El certificado de borde de Cloudflare cubre a los visitantes, pero tu certificado de origen debe seguir válido para el modo Full (strict).
¿Cada cuánto debo revisar mi certificado SSL?
Cada pocas semanas, y también después de una mudanza de servidor o un cambio de DNS.
¿El SEO Checker revisa el SSL?
Sí. Nuestro SEO Checker revisa HTTPS y enlaza al SSL Checker para ver todos los detalles del certificado.