Controllo intestazioni HTTP
Sicurezza, compressione e cache
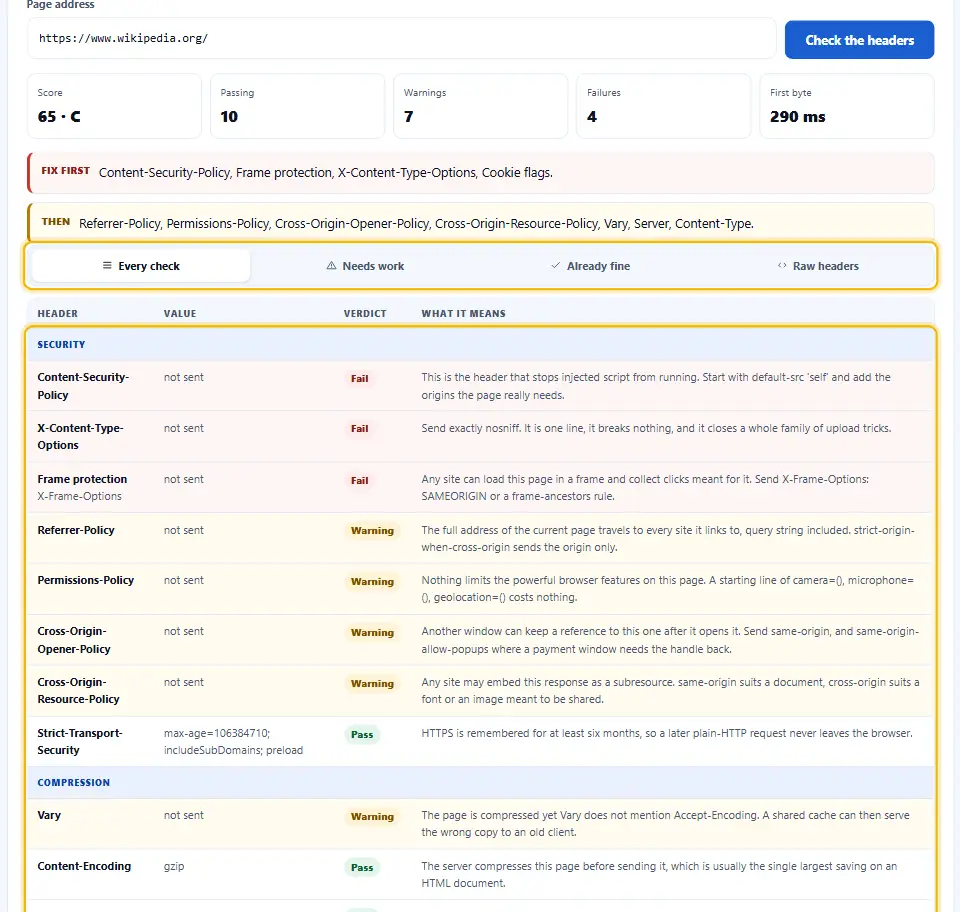
Questo controllo intestazioni HTTP legge la risposta di qualsiasi pagina e la valuta in un solo passaggio: le otto intestazioni di sicurezza, la compressione, la cache e ciò che il server rivela. Poi scrive le righe che correggono ogni lacuna, per Apache, Nginx o un file di intestazioni.
- GratisPrezzo
- 23Controlli
- InclusaCorrezione
- NienteSalvato
Controllo intestazioni HTTP
Otto intestazioni di sicurezza, compressione e cache, valutate in un solo passaggio
- Punteggio
- —
- Superati
- 0
- Avvisi
- 0
- Errori
- 0
- Primo byte
- —
| Intestazione | Valore | Verdetto | Cosa significa |
|---|---|---|---|
| Incolla un indirizzo qui sopra e la risposta arriva qui. | |||
Il punteggio è una nostra ponderazione delle righe qui sopra, non un voto di settore. HTTPS, la policy e la compressione contano di più; ciò che è segnato come informazione non conta.
Righe pronte per ogni intestazione qui sopra con errore o avviso. Scegli il tuo server, incolla le righe e poi ripeti il controllo.
Pronto. Incolla un indirizzo pubblico e questo server apre due connessioni verso di esso.
Cosa decidono le intestazioni di risposta
Ogni pagina arriva con alcune righe che il visitatore non vede mai. Quelle righe sono le intestazioni di risposta.
Dicono al browser come trattare la pagina: quali script possono girare, se può stare in un frame, per quanto può essere conservata e se è arrivata compressa.
Quindi due pagine con lo stesso contenuto possono essere molto diverse per velocità e sicurezza. La differenza sta tutta nelle intestazioni.
Questo controllo le legge da un indirizzo online, valuta ciascuna e poi ti dà la configurazione che correggerebbe quelle deboli.
Le otto intestazioni di sicurezza
Strict-Transport-Security mantiene i browser su HTTPS. Content-Security-Policy decide quali script possono girare, ed è la difesa principale contro il codice iniettato.

X-Content-Type-Options obbliga il browser a rispettare il tipo di file dichiarato, senza supposizioni. La protezione dai frame, con X-Frame-Options o frame-ancestors, impedisce ad altri siti di incorniciare il tuo per rubare clic.
Referrer-Policy limita ciò che il tuo indirizzo rivela ad altri siti. Inoltre Permissions-Policy spegne fotocamera, microfono e posizione a meno che una pagina non li chieda.
Infine, le due policy cross-origin impediscono ad altre finestre e ad altri siti di raggiungere la pagina. Insieme, queste otto chiudono quasi tutte le porte che un attaccante prova per prime.
Perché la compressione si controlla a parte
Un server comprime solo quando il browser lo chiede. Perciò questo strumento apre una seconda connessione che offre gzip e brotli, e riporta cosa torna indietro.

La compressione riduce di solito una pagina HTML di circa il settanta per cento. Per questo è tra i guadagni di velocità più economici, e anche tra quelli che mancano più spesso.
L’intestazione Vary si controlla insieme, perché una pagina compressa senza Vary: Accept-Encoding può essere servita al browser sbagliato da una cache condivisa.
La cache spiegata facile
Cache-Control dice per quanto una copia può essere riutilizzata. Senza, ogni browser e ogni proxy inventa una regola propria, e raramente coincidono.
ETag e Last-Modified permettono a un browser che torna di chiedere se la sua copia è ancora valida. Di conseguenza può ricevere una minuscola risposta "non modificato" invece dell’intera pagina.
Cosa rivela il server
Le intestazioni Server e X-Powered-By spesso nominano software e versione esatti. Questo non aiuta nessun visitatore, però fa risparmiare un passo a un attaccante.

Si controllano anche i cookie. Ognuno dovrebbe avere Secure, HttpOnly e SameSite, altrimenti può viaggiare in chiaro o essere letto da uno script.
Come viene scritta la correzione
Per ogni riga fallita che una riga di configurazione può correggere, lo strumento scrive quella riga. Scegli Apache, Nginx o un file _headers, e il blocco cambia di conseguenza.
La riga Content-Security-Policy è scritta come Report-Only di proposito. Una policy generica attivata subito può bloccare gli script del sito stesso, mentre la modalità report mostra prima cosa si romperebbe.
Alcune cose non sono problemi di intestazioni, come un primo byte lento. Quindi vengono elencate, ma restano fuori dal blocco, così nulla lì dentro finge di correggere ciò che non può.
Sul punteggio
Il punteggio è una nostra ponderazione, non uno standard di settore. HTTPS, la policy dei contenuti e la compressione contano di più, mentre le righe informative non contano.
In questa pagina
- Lo strumento
- Cosa decidono le intestazioni di risposta
- Come usare il controllo intestazioni HTTP
- Cosa distingue questo controllo intestazioni
- Regole per impostare le intestazioni di risposta
- Sei errori di intestazioni che restano nascosti
- Domande frequenti sulle intestazioni HTTP
- Strumenti per controllare un server
Continua
Come usare il controllo intestazioni HTTP
Un indirizzo in entrata; una risposta valutata e una correzione pronta in uscita.
- 1
Incolla l’indirizzo della pagina
Va bene qualsiasi pagina pubblica, e i reindirizzamenti vengono seguiti fino alla risposta finale.
- 2
Guarda il voto e il dettaglio
Gli errori vengono per primi in ogni gruppo. Ogni riga dice cosa ha trovato e perché conta.
- 3
Scegli il tuo server
Scegli Apache, Nginx o un file _headers, e il blocco di correzione si riscrive per quel server.
- 4
Incolla, ricarica, ricontrolla
Aggiungi le righe, ricarica il server e poi ripeti il controllo per vedere le righe diventare verdi.
Cosa distingue questo controllo intestazioni
La maggior parte degli strumenti stampa l’elenco grezzo e si ferma. Questo invece lo spiega e lo corregge.
Sicurezza, velocità e cache insieme
Ventitré controlli in cinque gruppi, invece di tre strumenti separati che vedono ciascuno solo una parte.
La correzione, scritta per te
Righe pronte per Apache, Nginx o un file _headers, solo per le righe che ne hanno bisogno.
Compressione testata davvero
Una seconda connessione chiede gzip e brotli, quindi la risposta riflette ciò che riceve un vero browser.
Impostazioni sicure di partenza
La policy dei contenuti arriva prima in modalità report, quindi provare la correzione non può rompere il sito.
Intestazioni grezze a portata di tocco
L’elenco non modificato ha una scheda propria per chi vuole leggere ogni riga.
Nulla viene conservato
L’indirizzo serve per un controllo e poi sparisce. Inoltre questo server non ne scrive alcun registro.
Regole per impostare le intestazioni di risposta
Otto abitudini che mantengono giuste le intestazioni dopo la prima correzione.
- Sistema HTTPS prima di tutto. Ogni intestazione di sicurezza presuppone una connessione cifrata. Su HTTP in chiaro, quasi tutte non fanno nulla.
- Introduci la policy dei contenuti con calma. Parti in modalità report, leggi cosa bloccherebbe e poi attivala quando i report sono tranquilli.
- Aumenta HSTS per gradi. Parti con un max-age breve, verifica che ogni sottodominio serva HTTPS e poi passa a un anno intero.
- Comprimi il testo, non le immagini. HTML, CSS, JavaScript e SVG si riducono molto. Invece JPEG e WebP sono già compressi, quindi gzip lì non guadagna nulla.
- Di’ qualcosa sulla cache. Anche no-store è meglio del silenzio, perché il silenzio lascia che ogni cache indovini in modo diverso.
- Non mostrare la versione del server. Disattiva i server token e X-Powered-By. Aiutano solo gli attaccanti.
- Contrassegna ogni cookie. Secure, HttpOnly e SameSite su ognuno, compresi i cookie impostati dai plugin.
- Ricontrolla dopo ogni rilascio. Un nuovo server, una CDN o un plugin possono togliere intestazioni in silenzio, quindi ripeti il controllo a ogni cambiamento.
Sei errori di intestazioni che restano nascosti
Nessuno si vede sulla pagina, ed è proprio per questo che durano anni.
Una policy con unsafe-inline
Sembra una policy dei contenuti, eppure lascia girare lo script iniettato. Usa invece un nonce o un hash.
HSTS su HTTP in chiaro
Lì i browser la ignorano. Conta solo quando arriva su una risposta HTTPS.
Intestazioni solo in home
Le intestazioni di sicurezza messe in un solo template mancano in tutte le altre pagine. Perciò impostale sul server.
Compressione disattivata da un proxy
Una CDN o un firewall davanti al sito può annullare ciò che l’origine ha impostato. Quindi controlla l’indirizzo che usano i visitatori.
Intestazioni duplicate
Due valori diversi per la stessa intestazione, uno dall’app e uno dal server, lasciano scegliere al browser.
Feature-Policy al posto di Permissions-Policy
Il vecchio nome è stato ritirato anni fa. I browser attuali leggono solo quello nuovo.
Domande frequenti sulle intestazioni HTTP
A cosa servono le intestazioni HTTP?
Sono brevi righe inviate con ogni risposta, prima della pagina stessa. Dicono al browser come trattare ciò che segue.
Quali intestazioni di sicurezza non dovrebbero mancare su nessun sito?
Almeno Strict-Transport-Security, Content-Security-Policy, X-Content-Type-Options, la protezione dai frame, Referrer-Policy e Permissions-Policy. Inoltre le due policy cross-origin aggiungono protezione.
Google premia le intestazioni di sicurezza?
Non direttamente. Tuttavia HTTPS è un segnale di ranking, e compressione e cache rendono le pagine più veloci, il che conta.
Dove incollo la correzione?
Su Apache, nel file .htaccess con mod_headers attivo. Su Nginx, dentro il blocco server. Su Netlify o Cloudflare Pages, in un file _headers nella radice del sito.
La policy dei contenuti romperà il mio sito?
Non quella scritta qui, perché è Report-Only. Non blocca nulla e invece elenca ciò che una policy attiva fermerebbe.
Perché il mio punteggio è diverso da altri strumenti?
Ogni strumento pesa le righe a modo suo. Inoltre questo conta compressione e cache, che gli scanner di sola sicurezza ignorano.
Uso WordPress. Da dove arrivano le intestazioni?
Di solito dal server o da un plugin. Per questo le righe .htaccess funzionano sulla maggior parte degli hosting WordPress con Apache.
Perché la compressione non viene misurata?
La seconda connessione, quella che chiede gzip, non si è conclusa. Quindi la riga resta senza giudizio invece di essere indovinata.
In cosa differisce dal controllo del codice di stato?
Il controllo del codice di stato mostra cosa risponde un indirizzo e dove reindirizza. Questo invece valuta le intestazioni di quella risposta e scrive la correzione.
L’indirizzo che controllo viene salvato?
No. Serve per un solo controllo e poi sparisce, e non viene registrato nulla.
Strumenti per controllare un server
Le intestazioni sono uno strato della risposta. Questi tre controllano gli altri.
Scopri che codice restituisce ogni URL
Lo stato che restituisce un indirizzo, e ogni salto lungo il percorso.
Apri lo strumento →Controllo SSL
Scadenza del certificato, nomi coperti e fiducia dei browser.
Apri lo strumento →Controllo catene di reindirizzamento
Ogni salto tra l’indirizzo digitato e la pagina finale.
Apri lo strumento →
Pronto a controllare le tue intestazioni?
Incolla un indirizzo, leggi il voto e copia la correzione per il tuo server. Il controllo intestazioni HTTP è gratuito, non richiede account e non conserva traccia.