Que sont les security headers ?
Les security headers sont de courtes lignes que votre serveur envoie avec chaque page. Elles disent au navigateur comment protéger vos visiteurs : rester en HTTPS, ne pas deviner les types de fichiers, ne pas laisser d’autres sites encadrer la page, et ainsi de suite.
Elles ne coûtent rien et ne changent presque jamais l’apparence de la page. Pourtant, beaucoup de sites n’en envoient aucune. Dans notre démo, un nouveau site n’en avait aucune des six, donc le navigateur ne recevait aucune règle.

Étape 1 : voir ce que votre site envoie
D’abord, passez notre HTTP Header Checker gratuit sur votre site en ligne. Il note chaque en-tête de sécurité et montre ce qui manque.
Ensuite, il écrit la correction pour vous. Choisissez votre serveur, comme Apache ou Nginx, et copiez les lignes. Ainsi, vous n’avez jamais à taper un en-tête à la main.
Les cinq en-têtes sûrs
Ces cinq ne cassent donc presque jamais rien, donc presque tous les sites peuvent les ajouter dès aujourd’hui.
Strict-Transport-Security
Il garde les visiteurs en HTTPS, même s’ils tapent http. Commencez par un max-age court, comme l’explique notre guide HSTS.
X-Content-Type-Options
La valeur nosniff empêche le navigateur de deviner les types de fichiers. Par conséquent, un fichier envoyé comme image ne peut pas soudain s’exécuter comme script.
X-Frame-Options
La valeur SAMEORIGIN empêche d’autres sites d’afficher vos pages dans un cadre. Cela bloque le clickjacking, où un cadre caché pousse les gens à cliquer.
SAMEORIGIN ou DENY
Utilisez DENY si aucune de vos pages n’est jamais affichée dans un cadre. En revanche, utilisez SAMEORIGIN si votre propre site encadre ses pages, par exemple dans un aperçu ou un formulaire intégré.
Referrer-Policy
La valeur strict-origin-when-cross-origin limite ce que d’autres sites apprennent de la page d’origine d’un visiteur. Ils voient votre domaine, mais pas le chemin complet.
Permissions-Policy
Il coupe des fonctions comme la caméra, le micro et la localisation sur les pages qui n’en ont pas besoin. Si un script essaie quand même, le navigateur refuse.
Les ajouter sur Apache
Ouvrez le fichier .htaccess à la racine de votre site et ajoutez ces lignes à la fin :
Header always set Strict-Transport-Security "max-age=300"
Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"
Header always set Permissions-Policy "camera=(), microphone=(), geolocation=()"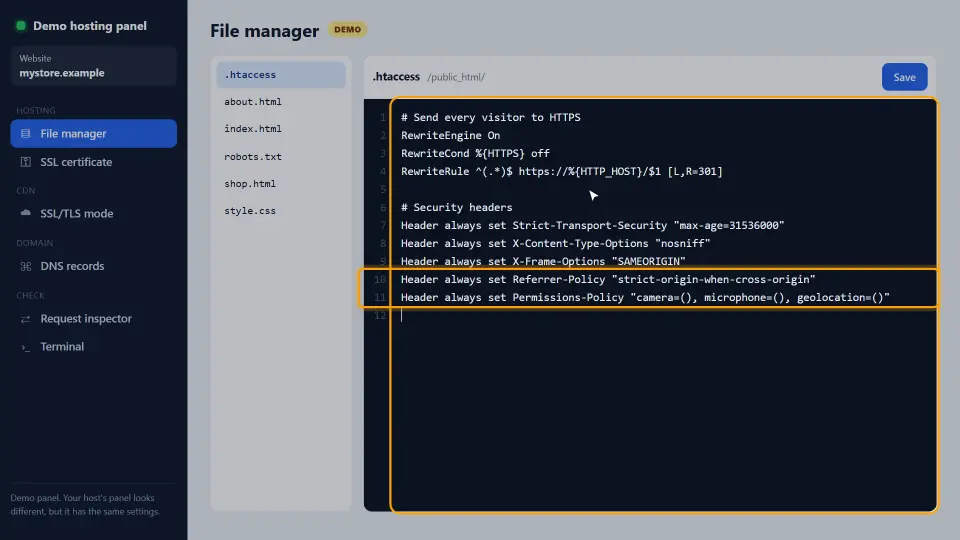
Enregistrez le fichier. Le serveur le lit à la requête suivante, donc rien à redémarrer. Si la page affiche une erreur 500, le module des en-têtes est peut-être coupé ; demandez à votre hébergeur d’activer mod_headers.
Les ajouter sur Nginx et Cloudflare
Sur Nginx, les mêmes en-têtes vont dans le bloc server HTTPS sous forme de lignes add_header. Puis rechargez Nginx :
add_header X-Content-Type-Options "nosniff" always;
add_header X-Frame-Options "SAMEORIGIN" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Permissions-Policy "camera=(), microphone=(), geolocation=()" always;
Sur Cloudflare, vous pouvez les ajouter avec une Transform Rule qui fixe les en-têtes de réponse. Cependant, si votre serveur les envoie déjà, ne les ajoutez pas deux fois, car les doublons perturbent les navigateurs.
Pourquoi la CSP vient en dernier
Le sixième en-tête, Content-Security-Policy, est laissé de côté exprès. Une mauvaise politique peut casser la page, car elle bloque les scripts et styles absents de sa liste.
C’est pourquoi elle a sa propre démarche : partir en mode Report-Only, lire la console et n’autoriser que l’utile. Notre guide Content Security Policy l’explique pas à pas.
Tester après le changement
Relancez le HTTP Header Checker. Dans notre démo, cinq des six en-têtes sont passés après une seule modification.
Ensuite, ouvrez le site et naviguez un peu. Tout doit charger et s’afficher pareil, avec la protection en plus. Enfin, refaites la vérification après chaque déménagement de serveur ou nouvelle extension, car les deux peuvent supprimer des en-têtes sans prévenir.
Erreurs fréquentes
- Lancer HSTS avec un max-age d’un an avant que HTTPS soit stable.
- Envoyer le même en-tête deux fois, depuis le serveur et une extension ou un CDN.
- Oublier
always, si bien que les pages d’erreur partent sans en-têtes. - Mettre X-Frame-Options DENY alors que votre site utilise des cadres, comme un formulaire de réservation intégré.
- Copier une Content-Security-Policy stricte d’un autre site sans la tester.
En bref : vérifier, ajouter les cinq en-têtes sûrs, revérifier et traiter la CSP à part. Pour la liste complète des en-têtes et valeurs, voyez la référence MDN des en-têtes HTTP.
Questions et réponses
Que sont les security headers ?
Des en-têtes de réponse qui disent au navigateur comment protéger les visiteurs, par exemple rester en HTTPS ou refuser l’encadrement par d’autres sites.
Quels security headers chaque site doit-il avoir ?
Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options, Referrer-Policy et Permissions-Policy. Ensuite, ajoutez Content-Security-Policy après des tests soigneux.
Les security headers ralentissent-ils mon site ?
Non, car ce sont quelques lignes de texte, et HSTS retire même une redirection aux visiteurs qui reviennent.
Comment vérifier mes security headers ?
Passez notre HTTP Header Checker gratuit sur votre URL. Il note chaque en-tête et écrit les lignes manquantes pour votre serveur.
Où ajouter les security headers sur Apache ?
Dans le fichier .htaccess à la racine du site, avec des lignes Header always set.
Comment ajouter les security headers sur Nginx ?
Utilisez des lignes add_header avec l’option always dans le bloc server HTTPS, puis rechargez Nginx.
Peut-on ajouter les security headers sur Cloudflare ?
Oui, avec une Transform Rule d’en-têtes de réponse. Mais ne les envoyez pas aussi depuis le serveur, sinon ils apparaissent deux fois.
À quoi sert X-Content-Type-Options nosniff ?
Il empêche le navigateur de deviner les types de fichiers, donc un fichier ne peut pas s’exécuter comme un autre type.
À quoi sert X-Frame-Options ?
Il empêche d’autres sites d’afficher vos pages dans un cadre, ainsi il bloque le clickjacking.
Quelle Referrer-Policy choisir ?
strict-origin-when-cross-origin. Ainsi, les autres sites voient votre domaine, mais pas le chemin complet.
À quoi sert Permissions-Policy ?
Il coupe des fonctions du navigateur comme la caméra, le micro et la localisation sur les pages qui n’en ont pas besoin.
Pourquoi la Content-Security-Policy n’est pas dans la liste rapide ?
Car une mauvaise politique peut casser la page, donc il faut d’abord la tester en Report-Only. Elle a son propre guide.
Les security headers aident-ils le SEO ?
Pas directement. Cependant, ils protègent les visiteurs, et HSTS retire un saut de redirection, ce qui aide la vitesse.
Pourquoi mes en-têtes n’apparaissent pas ?
Le module headers d’Apache est peut-être coupé, un CDN les retire ou une page en cache est servie. Videz donc les caches et revérifiez.
Qu’est-ce que X-XSS-Protection ?
Un vieil en-tête pour un filtre que les navigateurs modernes ont retiré. Inutile ; une Content-Security-Policy fait le vrai travail.
Les extensions WordPress peuvent-elles ajouter les security headers ?
Oui, pourtant une règle serveur est plus rapide et couvre aussi les fichiers hors WordPress. Gardez une seule source.
Les security headers touchent-ils mes images ou polices ?
Les cinq sûrs, non. Seule la Content-Security-Policy peut bloquer des fichiers, c’est pourquoi il faut la tester.
À quelle fréquence vérifier mes en-têtes ?
Après chaque déménagement de serveur, changement de CDN ou nouvelle extension de sécurité, car chacun peut retirer ou doubler des en-têtes.
Le SEO Checker vérifie-t-il les security headers ?
Oui. Notre SEO Checker affiche chaque en-tête et renvoie vers ce guide quand l’un manque.
X-Frame-Options sert-il encore avec une CSP ?
frame-ancestors dans la CSP le remplace dans les navigateurs modernes. Garder les deux reste toutefois sans danger et couvre les anciens navigateurs.