DMARC-Generator
Mit einem SPF-Baukasten daneben
Dieser DMARC-Generator macht aus einfachen Entscheidungen Einträge, die Sie heute veröffentlichen können. Wählen Sie für DMARC eine Richtlinie und eine Berichtsadresse oder kreuzen Sie für SPF die Dienste an, die Ihre E-Mails senden, und jeder Eintrag wird auf die Fehler geprüft, die E-Mails unbemerkt lahmlegen.
- KostenlosPreis
- DMARC, SPFErstellt
- KeineAnmeldung
- In Ihrem BrowserLäuft
DMARC- und SPF-Generator
Veröffentlichungsfertige TXT-Einträge, geprüft während Sie sie erstellen
Dienste, die E-Mails im Namen Ihrer Domain senden
@| Prüfung | Ergebnis | Was es bedeutet |
|---|
Bereit. Wählen Sie die Dienste, die Ihre E-Mails versenden.
Warum ein DMARC-Generator Ihre E-Mails rettet
Jeder kann eine E-Mail senden, die angeblich von Ihrer Domain kommt. SPF, DKIM und DMARC sind die drei Einträge, mit denen empfangende Server echte von gefälschter Post unterscheiden. Ohne sie kommt gefälschte Post durch, und Ihre echten E-Mails landen eher im Spam.
Seit 2024 verlangen Gmail und Yahoo außerdem DMARC von allen, die Massen-E-Mails senden. Diese Einträge sind für ein Unternehmen also nicht mehr optional, auch nicht für ein kleines, deshalb steht der SPF-Baukasten direkt neben dem für DMARC.
Was SPF macht
SPF nennt alle Server, die im Namen Ihrer Domain Mails verschicken dürfen. Es ist ein einzelner TXT-Eintrag, der mit v=spf1 beginnt, gefolgt von Ihren E-Mail-Diensten und eigenen Servern, und er endet mit einer Anweisung für alle anderen.

Der Haken ist ein Limit von zehn DNS-Abfragen, gezählt über jedes include. Jeder hinzugefügte Dienst verbraucht einige davon, deshalb zeigt der Baukasten laufend eine Schätzung.
Was DMARC ergänzt
DMARC sagt Empfängern, was zu tun ist, wenn eine Nachricht SPF und DKIM nicht besteht: trotzdem zustellen, in den Spam verschieben oder ablehnen. Außerdem bittet es sie um Berichte, sodass Sie jeden Dienst sehen, der in Ihrem Namen sendet. Die Regeln stehen in RFC 7489.
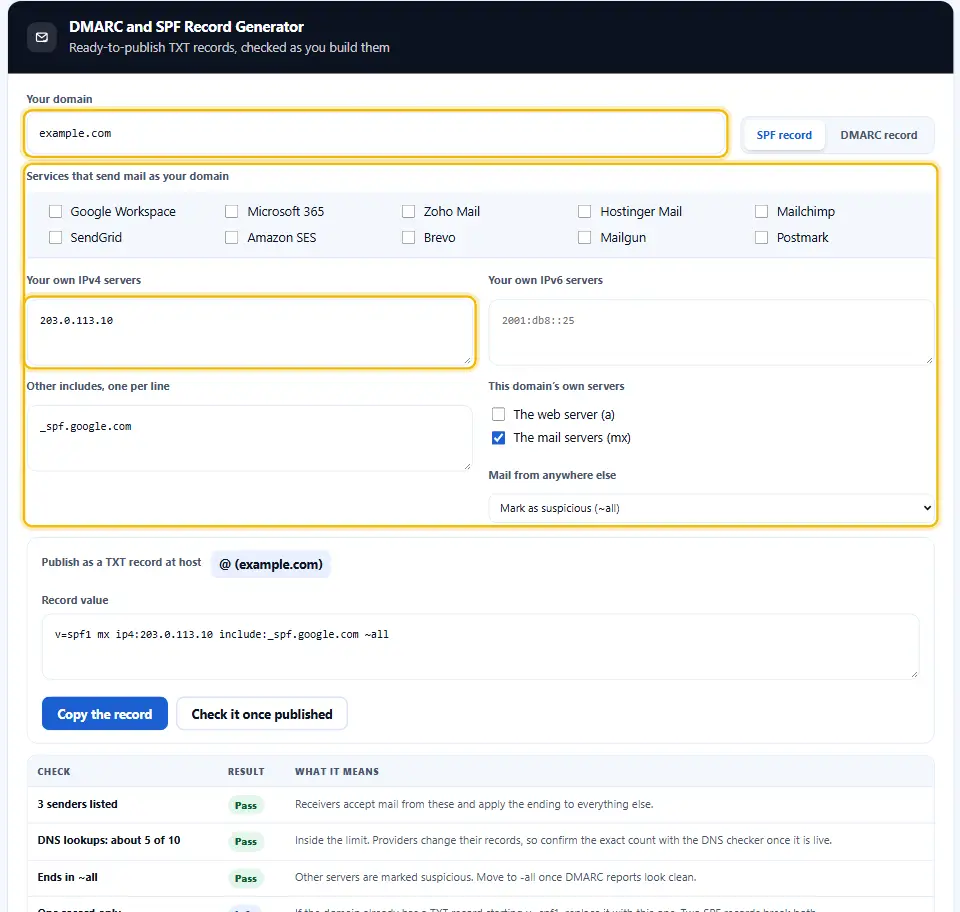
Mit none beginnen, mit reject enden
Ein neuer DMARC-Eintrag sollte mit p=none beginnen. Für Ihre E-Mails ändert sich nichts, aber die Berichte treffen ein. Nach zwei bis vier Wochen, wenn jeder echte Absender besteht, wechseln Sie zu quarantine und später zu reject.
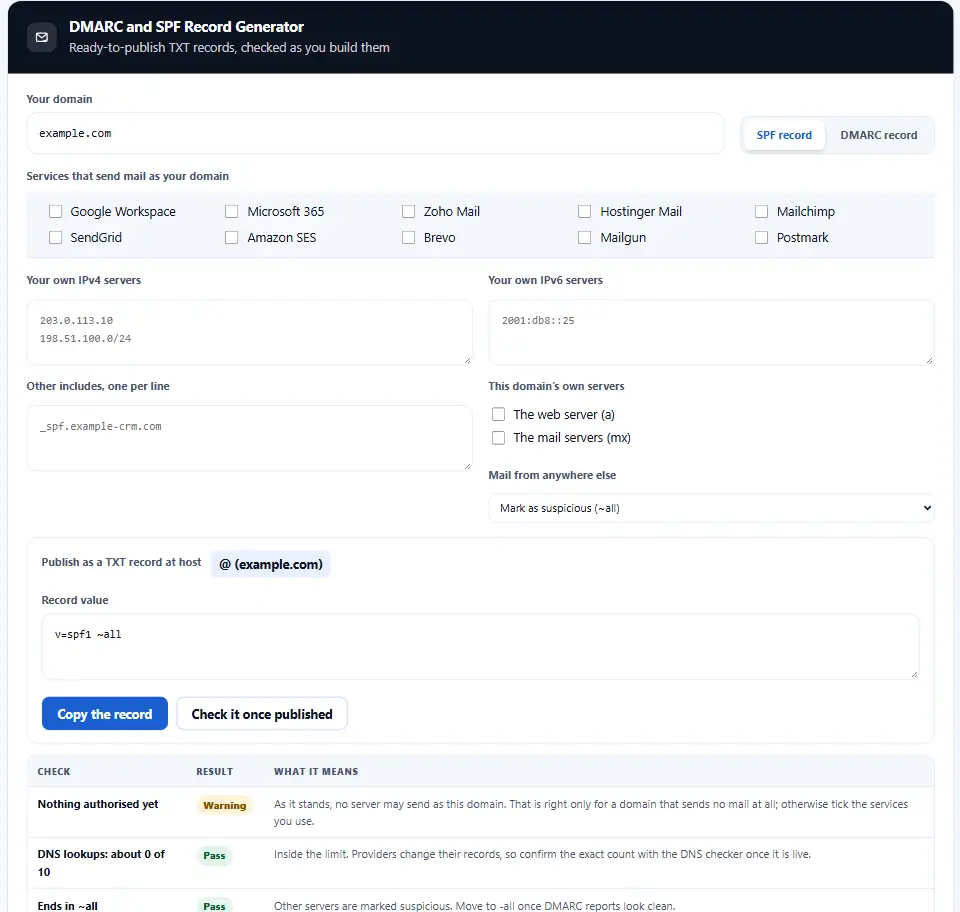
Direkt auf reject zu springen ist der klassische Fehler. Plötzlich werden die E-Mails eines vergessenen Newsletters oder Abrechnungssystems abgelehnt.
Wo jeder Eintrag hingehört
SPF gehört auf die Domain selbst, in DNS-Oberflächen meist als @ geschrieben. DMARC gehört auf einen besonderen Namen, _dmarc, also liegt er für example.com unter _dmarc.example.com. Der Generator zeigt für jeden Eintrag den richtigen Host.
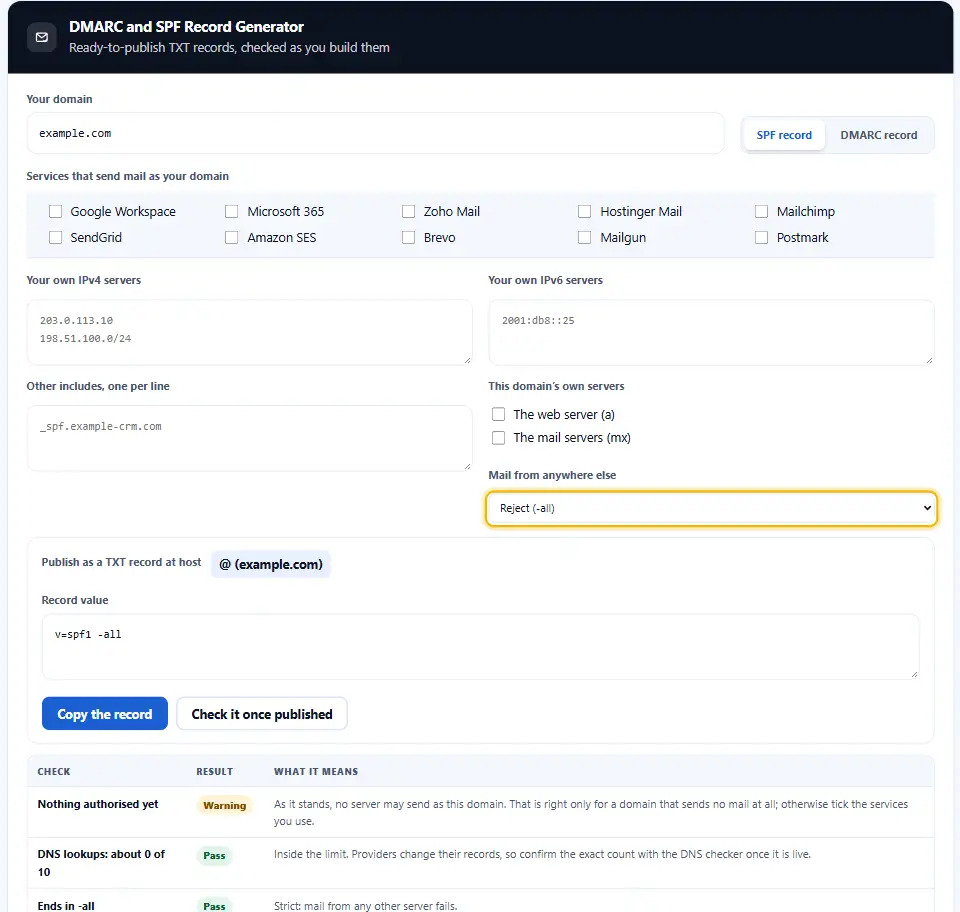
Das Ergebnis prüfen
Sobald die Einträge veröffentlicht sind, prüfen Sie Ihre Domain mit unserem DNS-Checker. Er liest SPF, DMARC, DKIM und CAA live und zählt die echten SPF-Abfragen.
So nutzen Sie den DMARC- und SPF-Generator
Ein kurzes Video zeigt jeden Schritt. Wählen Sie dann unten Ihre Sprache und schalten Sie bei Bedarf Untertitel ein.
So nutzen Sie den DMARC-Generator
Ein paar Entscheidungen, ein Eintrag und eine Tabelle, die meldet, wenn etwas nicht stimmt.
- 1
Domain eingeben
Dann nutzen die Hostnamen und die Berichtsprüfungen Ihre echte Domain.
- 2
Zuerst SPF erstellen
Kreuzen Sie jeden Dienst an, der in Ihrem Namen sendet, fügen Sie dann eigene Server hinzu und wählen Sie das Ende.
- 3
Danach DMARC erstellen
Beginnen Sie mit der Richtlinie none und einer Berichtsadresse, und verschärfen Sie sie später.
- 4
Veröffentlichen und prüfen
Legen Sie jeden Eintrag als TXT-Eintrag beim angezeigten Host an und bestätigen Sie ihn dann mit dem DNS-Checker.
Was diesen DMARC-Generator auszeichnet
Den Eintrag zu schreiben ist leicht. Zu wissen, dass er funktioniert, ist jedoch der eigentliche Nutzen.
Beide Einträge an einem Ort
DMARC hängt von SPF ab, also bleiben sie stimmig, wenn man sie nebeneinander baut.
Abfragen immer im Blick
Jeder angekreuzte Dienst fügt seine verschachtelten Abfragen der Schätzung hinzu, sodass Sie das Zehner-Limit kommen sehen.
Gängige Absender aufgelistet
Google Workspace, Microsoft 365, Zoho, Mailchimp, SendGrid und mehr, jeweils mit dem richtigen include.
Prüfungen beim Erstellen
Ungültige Adressen, fehlende Berichte, eine Richtlinie, die bei none hängt: Alles wird mit dem nächsten Schritt markiert.
Berichtsfreigabe erklärt
Senden Sie Berichte an eine andere Domain, nennt der Generator den zusätzlichen Eintrag, den diese Domain braucht.
Nichts verlässt Ihren Tab
Die Einträge entstehen in Ihrem Browser, also wird nichts über Ihre E-Mail-Einrichtung irgendwohin gesendet.
Regeln für SPF- und DMARC-Einträge
Acht Gewohnheiten, die Ihre E-Mails vertrauenswürdig und zustellbar halten.
- Pro Domain genau einen SPF-Eintrag anlegen. Zwei Einträge mit v=spf1 machen beide ungültig, also fassen Sie sie zu einem zusammen.
- Unter zehn Abfragen bleiben. Zählen Sie jedes include, a und mx. Ab zehn schlägt SPF jedoch für jede Nachricht fehl.
- SPF mit ~all oder -all beenden. Niemals +all, denn das erlaubt dem ganzen Internet, in Ihrem Namen zu senden.
- DMARC mit none beginnen. Sammeln Sie zuerst Berichte, damit kein echter Absender überraschend blockiert wird.
- Immer eine Berichtsadresse angeben. Ohne rua ist DMARC eine Richtlinie, deren Wirkung niemand sieht.
- Schrittweise zu reject wechseln. Erst quarantine, später reject, jeweils erst dann, wenn die Berichte sauber bleiben.
- Auch mit DKIM signieren. DMARC besteht mit SPF oder DKIM, und DKIM übersteht Weiterleitungen, SPF dagegen nicht.
- Bei jedem neuen Dienst prüfen. Jeder neue Newsletter oder jedes neue CRM braucht sein include; sonst schlagen dessen E-Mails fehl.
Sechs Fehler bei der E-Mail-Authentifizierung
Jeder wirkt in der DNS-Oberfläche harmlos und kostet trotzdem echte E-Mails.
Zwei SPF-Einträge
Nach zwei verschiedenen Anleitungen angelegt, heben sie sich dann gegenseitig auf.
Elf Abfragen
Ein include zu viel, und Empfänger hören dann mitten im Eintrag auf zu lesen.
p=none für immer
Die Richtlinie war als erster Schritt gedacht, doch Jahre später wird gefälschte Post immer noch zugestellt.
Berichte an ein totes Postfach
Niemand liest sie, also kommt der Wechsel zu quarantine nie.
DMARC auf dem falschen Host
Auf der Domain selbst statt unter _dmarc veröffentlicht, wo Empfänger nie nachsehen.
Einen Absender vergessen
Das Abrechnungs- oder Helpdesk-System sendet in Ihrem Namen, und plötzlich prallen seine Nachrichten ab.
Häufige Fragen zu DMARC und SPF
Was ist ein DMARC-Eintrag?
Ein TXT-Eintrag bei _dmarc auf Ihrer Domain. Außerdem sagt er Empfängern, was mit E-Mails passieren soll, die SPF und DKIM nicht bestehen, und wohin die Berichte gehen.
Brauche ich SPF vor DMARC?
DMARC setzt voraus, dass SPF oder DKIM bestanden wird, also richten Sie zuerst mindestens eines davon ein. Am besten setzen Sie beide gemeinsam ein.
Mit welcher DMARC-Richtlinie beginne ich?
Starten Sie mit p=none und einem Postfach für Berichte. Wechseln Sie nach einigen Wochen sauberer Berichte zu quarantine und danach zu reject.
Wo füge ich diese Einträge hinzu?
In den DNS-Einstellungen dort, wo Ihre Domain verwaltet wird: beim Registrar, beim Hoster oder bei einem Dienst wie Cloudflare. In jedem Fall sind es übrigens TXT-Einträge.
Was bedeutet ~all bei SPF?
Es markiert E-Mails von nicht gelisteten Servern als verdächtig, statt sie abzulehnen. Während Sie testen, ist das deshalb eine sichere Wahl.
Was ist das Limit von zehn Abfragen?
SPF darf höchstens zehn DNS-Abfragen auslösen, gezählt über jedes include. Darüber schlägt die Prüfung für jede Nachricht fehl.
Warum ist die Zahl der Abfragen geschätzt?
Anbieter ändern ihre eigenen Einträge von Zeit zu Zeit. Deshalb zählt der DNS-Checker nach dem Veröffentlichen die echte Zahl.
Können Berichte an eine andere Domain gehen?
Ja, aber diese Domain muss einen Eintrag veröffentlichen, der dem Empfang zustimmt. Der Generator sagt Ihnen dabei genau, welcher Eintrag nötig ist.
Wie lange dauert es, bis die Einträge wirken?
Meist unter einer Stunde, je nach TTL Ihrer DNS-Einträge. Manche Empfänger brauchen jedoch bis zu einem Tag.
Wird meine Domain irgendwohin gesendet?
Nein. Der Generator läuft in Ihrem Browser und sendet nichts.
Werkzeuge rund um Domain und E-Mail
Den Eintrag zu bauen ist die halbe Arbeit. Diese Tools prüfen danach den Rest.
Jeder Eintrag einer Domain, mit SPF, DMARC, DKIM und CAA geprüft.
Tool öffnen →Registrierungsdatum, Ablauf und Verfügbarkeit in vielen Endungen.
Tool öffnen →Bereiche und Masken für die Server, die Sie in SPF angeben.
Tool öffnen →
Sichern wir die E-Mails Ihrer Domain ab?
Erstellen Sie Ihre SPF- und DMARC-Einträge in einer Minute und veröffentlichen Sie sie noch heute. Der DMARC-Generator ist kostenlos, braucht kein Konto und sendet nichts weiter.