Was ist ein DMARC-Eintrag?
Gmail und Yahoo erwarten heute einen DMARC-Eintrag von jedem, der viele Mails sendet. Ohne ihn können Ihre Mails abprallen oder im Spam landen. Ein DMARC-Eintrag ist ein TXT-Eintrag in Ihrem DNS, der Empfängern sagt, was mit Nachrichten geschehen soll, die SPF und DKIM nicht bestehen.
DMARC prüft außerdem etwas, das SPF allein nicht prüft: ob die Domain in der sichtbaren Von-Zeile zur Domain passt, die SPF oder DKIM bestanden hat. Folglich können Fremde keine Mails mehr senden, die aussehen, als kämen sie von Ihnen.

So lesen Sie einen DMARC-Eintrag
Ein guter erster DMARC-Eintrag sieht so aus:
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com- v=DMARC1 kennzeichnet den Eintrag als DMARC.
- p=none beobachtet nur. Mails kommen wie bisher an, aber Sie erhalten Berichte.
- p=quarantine schickt fehlgeschlagene Mails in den Spam.
- p=reject lehnt fehlgeschlagene Mails komplett ab.
- rua= ist die Adresse, die die täglichen Sammelberichte erhält.
Beginnen Sie deshalb mit p=none. Für die Zustellung ändert sich nichts, trotzdem sehen Sie jeden Server, der als Ihre Domain sendet.
So legen Sie einen DMARC-Eintrag an
Stellen Sie zuerst sicher, dass SPF eingerichtet ist, denn DMARC baut darauf auf. Erstellen Sie dann den Eintrag mit unserem kostenlosen DMARC- und SPF-Generator. Wählen Sie die Regel none und geben Sie eine Adresse für die Berichte an.
Legen Sie danach in Ihrem DNS-Panel einen TXT-Eintrag an. Der häufigste Fehler ist der Name. Er muss _dmarc lauten, nicht @. Bei @ sucht kein Empfänger jemals danach.
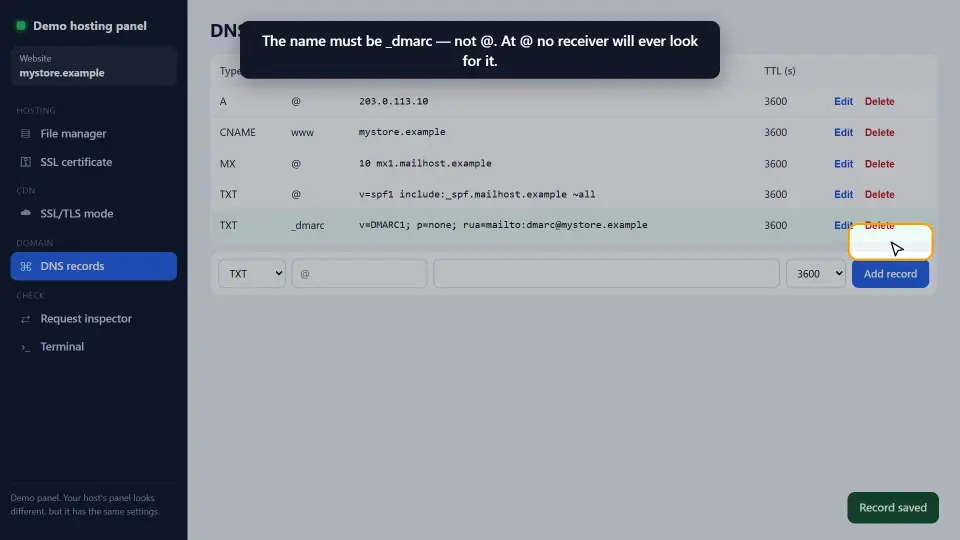
Prüfen Sie schließlich, ob er aktiv ist:
nslookup -type=txt _dmarc.example.comSie sehen ihn auch in unserem DNS Records Checker.
Die DMARC-Berichte lesen
Nach ein bis zwei Tagen senden Empfänger wie Google und Microsoft Berichte an die rua-Adresse. Jeder ist eine kleine XML-Datei mit den Servern, die als Ihre Domain gesendet haben, und ob sie SPF und DKIM bestanden.
Suchen Sie nach echten Diensten, die scheitern, etwa einem Newsletter-Tool oder einem Helpdesk. Reparieren Sie diese zuerst, meist indem Sie sie zu SPF hinzufügen oder DKIM einrichten. Unbekannte Server, die scheitern, sind dagegen oft Fälscher, und genau die blockiert DMARC später.
Von p=none zu p=reject
Bestehen alle echten Dienste, verschärfen Sie die Regel in Stufen. Springen Sie daher nicht direkt zu reject:
p=nonefür zwei bis vier Wochen, während Sie die Berichte lesen.p=quarantine; pct=25, um ein Viertel der fehlgeschlagenen Mails in den Spam zu schicken.p=quarantinefür alle fehlgeschlagenen Mails.p=reject, wenn die Berichte sauber bleiben.
Kurz gesagt: Jede Stufe ist eine kleine Änderung, die Sie am selben Tag zurücknehmen können, falls etwas schiefgeht.
Was DMARC-Alignment bedeutet
DMARC fragt nicht nur, ob SPF oder DKIM bestanden haben. Es fragt außerdem, ob sie für dieselbe Domain bestanden haben, die der Leser in der Von-Zeile sieht. Diese Übereinstimmung heißt Alignment.
SPF-Alignment
SPF prüft die versteckte Rücksendeadresse, nicht die Von-Zeile. Sendet ein Newsletter-Tool also mit eigener Rücksendeadresse, kann SPF bestehen, während das Alignment scheitert. Viele Tools erlauben dafür eine eigene Rücksende-Domain.
DKIM-Alignment
DKIM passt, wenn die signierende Domain, der Wert d=, zu Ihrer Von-Domain passt. Richten Sie DKIM deshalb in jedem Dienst mit Ihrer eigenen Domain ein, nicht mit der Standard-Domain des Dienstes.
Locker und streng
Standardmäßig ist das Alignment locker: mail.example.com zählt als Treffer für example.com. Der strenge Modus verlangt eine genaue Übereinstimmung. Die meisten Websites sollten daher den Standard behalten.
DMARC für Subdomains und geparkte Domains
Ein DMARC-Eintrag auf der Hauptdomain gilt auch für ihre Subdomains, außer eine Subdomain hat einen eigenen. Deshalb reicht meist ein Eintrag bei _dmarc.example.com.
Domains, die nie Mails senden, sind ein leichtes Ziel für Fälscher. Veröffentlichen Sie für sie daher sofort eine strenge Regel, zusammen mit einem SPF-Eintrag, der nichts erlaubt:
v=DMARC1; p=reject;Weil von einer geparkten Domain keine echte Mail kommt, wird nichts Gutes blockiert. Gleichzeitig werden gefälschte Mails mit ihrem Namen abgelehnt.
Häufige Fehler
- Den Eintrag bei @ statt bei _dmarc anlegen.
- Mit p=reject beginnen, sodass ein vergessener Dienst alle Mails verliert.
- DMARC einrichten, bevor SPF oder DKIM funktionieren.
- Eine Berichtsadresse auf einer anderen Domain nutzen, ohne den nötigen Erlaubnis-Eintrag dort.
- Die Berichte nie lesen, sodass die Regel für immer bei none bleibt.
Kurz gesagt: Name _dmarc, mit none beginnen, Berichte lesen, dann verschärfen. Mehr Details bietet die Google-Anleitung zu DMARC.
Fragen und Antworten
Was ist ein DMARC-Eintrag?
Ein TXT-Eintrag bei _dmarc.ihre-domain, der Empfängern sagt, was mit Mails geschehen soll, die SPF und DKIM nicht bestehen, und wohin Berichte gehen.
Wo lege ich den DMARC-Eintrag an?
Beim Namen _dmarc in Ihrem DNS-Panel, als TXT-Eintrag. Nicht bei @, denn dort sucht kein Empfänger.
Mit welcher DMARC-Regel soll ich beginnen?
Mit p=none. Die Zustellung ändert sich nicht, aber Sie erhalten Berichte und können echte Dienste reparieren, bevor Sie verschärfen.
Brauche ich SPF und DKIM für DMARC?
Ja. DMARC besteht, wenn SPF oder DKIM besteht und zur Von-Domain passt. Richten Sie mindestens eines ein, am besten beide.
Verlangt Gmail DMARC?
Seit 2024 verlangen Gmail und Yahoo von Massenversendern, also etwa ab 5.000 Mails am Tag, einen DMARC-Eintrag. Allen anderen wird er dringend empfohlen.
Was ist das rua-Tag?
Die mailto-Adresse, die die täglichen Sammelberichte erhält. Nutzen Sie ein Postfach, das Sie lesen, oder einen DMARC-Berichtsdienst.
Wie lange dauert es, bis mein DMARC-Eintrag wirkt?
Meist Minuten, aber der DNS-Cache kann es bis zur TTL verzögern. Berichte kommen nach ein bis zwei Tagen.
Kann DMARC meine eigenen Mails blockieren?
Ja, mit p=quarantine oder p=reject, wenn ein echter Dienst SPF und DKIM nicht besteht. Darum beginnen Sie mit p=none und lesen erst die Berichte.
Was ist DMARC-Alignment?
Die Prüfung, ob SPF oder DKIM für dieselbe Domain bestanden haben, die in der Von-Zeile steht. Ohne Alignment scheitert DMARC, auch wenn SPF besteht.
Warum scheitert DMARC, obwohl SPF besteht?
SPF hat für die Rücksende-Domain des Dienstes bestanden, nicht für Ihre. Richten Sie DKIM mit Ihrer Domain oder eine eigene Rücksende-Domain ein, damit eines davon passt.
Was bewirkt sp= in einem DMARC-Eintrag?
Es legt eine eigene Regel für Subdomains fest. Ohne sp= folgen Subdomains der Haupt-Regel p=.
Was bewirkt pct=?
Es wendet die Regel nur auf einen Teil der fehlgeschlagenen Mails an. pct=25 mit p=quarantine schickt also ein Viertel davon in den Spam.
Sollte ich ruf für forensische Berichte nutzen?
Das ist freiwillig. Viele große Empfänger senden sie nicht mehr, und sie können persönliche Daten enthalten. Für die meisten Websites reichen die rua-Berichte.
Brauchen Subdomains einen eigenen DMARC-Eintrag?
Nein. Der Eintrag der Hauptdomain gilt für sie, außer Sie wollen für eine Subdomain eine andere Regel.
Welchen DMARC-Eintrag braucht eine geparkte Domain?
v=DMARC1; p=reject; zusammen mit dem SPF-Eintrag v=spf1 -all. Von ihr kommt nichts Echtes, daher wird nichts Gutes blockiert.
Darf ich mehr als einen DMARC-Eintrag haben?
Nein. Gibt es zwei TXT-Einträge bei _dmarc, ignorieren Empfänger DMARC für die Domain. Behalten Sie genau einen.
Wie lese ich DMARC-XML-Berichte?
Öffnen Sie die XML-Datei und sehen Sie sich jede Quell-IP, ihre Anzahl und die SPF- und DKIM-Ergebnisse an. Ein DMARC-Berichtsdienst macht daraus einfache Diagramme.
Verbessert DMARC die Zustellbarkeit?
Ja. Große Postfach-Anbieter vertrauen Domains mit DMARC-Regel mehr, und außerdem blockiert es Fälschungen, die Ihrem Namen schaden.
Was ist BIMI und braucht es DMARC?
BIMI zeigt in manchen Postfächern Ihr Logo neben Ihren Mails. Dafür brauchen Sie zuerst DMARC mit quarantine oder reject.
Kann ich von p=reject zurück zu p=none?
Ja. Ändern Sie den Eintrag, dann folgen Empfänger der neuen Regel, sobald ihr Cache des alten Eintrags abläuft.