Was ist ein SPF-Eintrag?
Ihre E-Mails landen im Spam, oder Gmail sagt, der Absender lasse sich nicht prüfen. Sehr oft fehlt der Domain ein SPF-Eintrag. Ein SPF Record, auf Deutsch SPF-Eintrag, ist ein TXT-Eintrag in Ihrem DNS. Er nennt die Server, die für Ihre Domain Mails senden dürfen.
Kommt eine Nachricht an, fragt der empfangende Server diesen Eintrag ab. Danach prüft er, ob der sendende Server auf der Liste steht. Ist das nicht der Fall, wird die Nachricht eher als Spam markiert oder abgelehnt.

Seit 2024 erwarten Gmail und Yahoo von jedem Absender SPF oder DKIM und von Massenversendern beides plus DMARC. Deshalb ist ein SPF-Eintrag nicht mehr freiwillig.
So lesen Sie einen SPF-Eintrag
Ein typischer SPF-Eintrag für eine Domain, die über Google Workspace sendet, sieht so aus:
v=spf1 include:_spf.google.com ~all- v=spf1 kennzeichnet den Eintrag als SPF. Er muss vorne stehen.
- include: fügt die Server eines Maildienstes hinzu, hier Google.
- ip4: oder ip6: fügt eine einzelne Serveradresse hinzu, zum Beispiel Ihren eigenen Mailserver.
- ~all bedeutet: Alles andere ist verdächtig (Soft Fail). -all bedeutet: Alles andere ablehnen (Hard Fail).
Beginnen Sie mit ~all. Sobald sicher ist, dass jeder Dienst, der Ihre Mails sendet, aufgeführt ist, können Sie zu -all wechseln.
So erstellen Sie einen SPF-Eintrag
Notieren Sie zuerst jeden Dienst, der als Ihre Domain Mails sendet: Ihren Postfach-Anbieter, Ihr Newsletter-Tool, Ihren Shop oder Ihr CRM. Jeder nennt seinen eigenen include-Wert.
Erstellen Sie danach den Eintrag mit unserem kostenlosen DMARC- und SPF-Generator. Geben Sie Ihre Domain ein, haken Sie die Dienste an und kopieren Sie das Ergebnis.
Legen Sie dann in Ihrem DNS-Panel einen TXT-Eintrag an. Der Name ist @, also die Domain selbst, und der Inhalt ist der kopierte Eintrag. Speichern Sie.
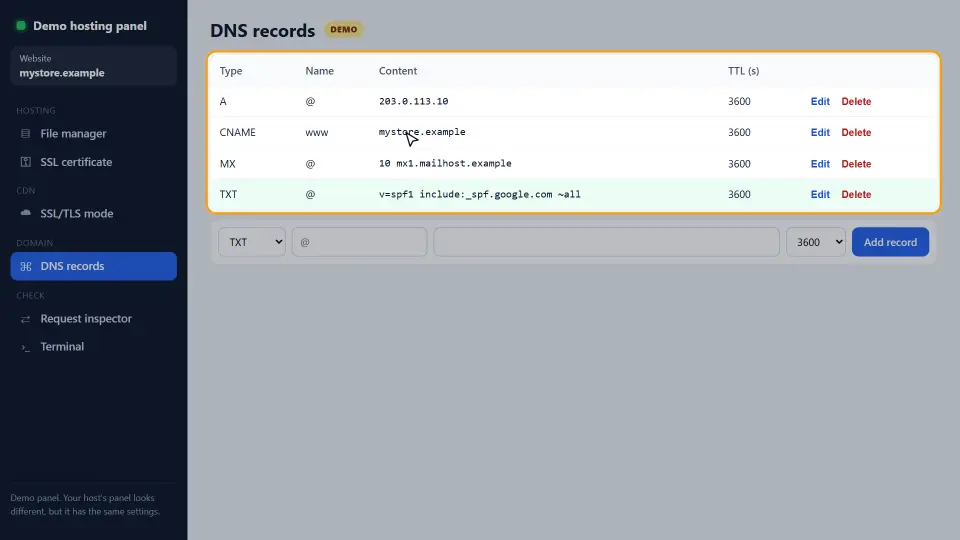
Prüfen Sie ihn schließlich. Führen Sie nslookup -type=txt example.com aus oder schauen Sie in unseren DNS Records Checker. Weil DNS zwischengespeichert wird, kann ein neuer Eintrag bis zur TTL brauchen, bis er überall sichtbar ist.
Einen zweiten Maildienst ergänzen
Monate später möchte ein Newsletter-Tool, dass Sie seinen SPF-Eintrag hinzufügen. Legen Sie keinen zweiten TXT-Eintrag mit v=spf1 an. Eine Domain darf nur einen haben. Mit zwei schlägt SPF für jede Nachricht fehl, auch für die von Google.
Führen Sie die Einträge stattdessen zusammen. Fügen Sie das neue include vor ~all in den bestehenden Eintrag ein:
v=spf1 include:_spf.google.com include:servers.mcsv.net ~allDas Limit von 10 Abfragen
Jedes include, a, mx und redirect kostet eine DNS-Abfrage, und manche includes enthalten weitere includes. SPF erlaubt höchstens 10 Abfragen. Darüber meldet die Prüfung einen Fehler, und Empfänger werten das als Fehlschlag.
Entfernen Sie daher Dienste, die Sie nicht mehr nutzen. Wo es geht, nehmen Sie ip4: für eigene Server, denn IP-Bereiche kosten keine Abfrage.
SPF Record Beispiele für gängige Dienste
Jeder Maildienst nennt seinen eigenen include-Wert. Kopieren Sie ihn deshalb aus der Hilfe des Dienstes und führen Sie ihn in Ihrem einen Eintrag zusammen. Hier die häufigsten.
Google Workspace
v=spf1 include:_spf.google.com ~allMicrosoft 365
v=spf1 include:spf.protection.outlook.com ~allEigener Server plus Newsletter-Tool
v=spf1 ip4:203.0.113.25 include:servers.mcsv.net ~allIm letzten Beispiel deckt der Teil ip4: Ihren eigenen Mailserver ab und kostet keine DNS-Abfrage. Gleichzeitig fügt das include das Newsletter-Tool hinzu.
Eine Domain, die nie Mails sendet
Sendet eine Domain überhaupt keine Mails, veröffentlichen Sie v=spf1 -all. Dann kann niemand als diese Domain senden und SPF bestehen.
SPF, DKIM und DMARC zusammen
SPF ist einer von drei Einträgen, die als Team arbeiten. Jeder prüft etwas anderes, deshalb brauchen Sie alle drei.
- SPF prüft den Server, der die Nachricht gesendet hat.
- DKIM prüft eine digitale Signatur in der Nachricht selbst, daher besteht es auch bei Weiterleitungen.
- DMARC sagt Empfängern, was passiert, wenn beides scheitert, und schickt Ihnen Berichte.
Bei Weiterleitungen versagt SPF allein. Sendet eine Mailingliste oder ein Weiterleiter Ihre Nachricht erneut, steht der neue Server nicht in Ihrem Eintrag. Folglich hält DKIM weitergeleitete Mails im grünen Bereich. Richten Sie nach SPF daher DKIM in Ihrem Maildienst ein und ergänzen Sie dann einen DMARC-Eintrag.
So prüfen Sie Ihren SPF Record
Fragen Sie den Eintrag zuerst ab und lesen Sie ihn. Es muss genau eine Zeile geben, die mit v=spf1 beginnt.
nslookup -type=txt example.comSenden Sie danach eine Testmail an eine Gmail-Adresse. Öffnen Sie sie, wählen Sie Original anzeigen und suchen Sie SPF: PASS. Steht dort FAIL oder SOFTFAIL, fehlt der sendende Server in Ihrem Eintrag.
Zählen Sie schließlich die Abfragen, wenn Sie viele includes nutzen. Unser DNS Records Checker zeigt den TXT-Eintrag, sodass Sie jedes include auf einen Blick sehen.
Häufige Fehler
- Zwei SPF-Einträge auf einer Domain statt eines zusammengeführten Eintrags.
- Der Eintrag steht beim falschen Namen, etwa bei www statt bei @.
- Ein Dienst wird vergessen, sodass seine Mails nach dem Wechsel zu -all scheitern.
- Die Nutzung von +all, womit jeder auf der Welt in Ihrem Namen senden darf.
- Mehr als 10 DNS-Abfragen durch zu viele includes.
Kurz gesagt: ein SPF-Eintrag, jeder Absender aufgeführt und weniger als 10 Abfragen. Fügen Sie danach einen DMARC-Eintrag hinzu, damit Empfänger wissen, was bei einem SPF-Fehler passieren soll. Alle Regeln stehen in der Google-Hilfe zu SPF.
Fragen und Antworten
Was ist ein SPF-Eintrag?
Also ein TXT-Eintrag in Ihrem DNS, der die Server nennt, die für Ihre Domain Mails senden dürfen. Empfangende Server prüfen ihn, um zu entscheiden, ob eine Nachricht echt ist.
Wo lege ich den SPF-Eintrag an?
In Ihrem DNS-Panel als TXT-Eintrag beim Namen @ (die Domain selbst). Nicht bei www und nicht bei einer Subdomain, außer diese sendet selbst Mails.
Darf ich zwei SPF-Einträge haben?
Nein. Eine Domain darf nur einen Eintrag mit v=spf1 haben. Zwei Einträge lassen SPF scheitern, also führen Sie alle includes in einem zusammen.
Soll ich ~all oder -all nutzen?
Beginnen Sie mit ~all (Soft Fail). Wechseln Sie erst zu -all, wenn jeder Dienst, der Ihre Mails sendet, im Eintrag steht.
Wie lange dauert es, bis ein neuer SPF-Eintrag wirkt?
Meist ein paar Minuten, jedoch kann der DNS-Cache es bis zur TTL des Eintrags verzögern.
Warum meldet meine SPF-Prüfung zu viele DNS-Abfragen?
Ihr Eintrag braucht mehr als 10 Abfragen. Entfernen Sie ungenutzte Dienste oder ersetzen Sie includes durch ip4-Bereiche für eigene Server.
Reicht SPF gegen gefälschte Absender?
Nein. SPF prüft die versteckte Absenderadresse, nicht die sichtbare Von-Adresse. Ergänzen Sie DKIM und einen DMARC-Eintrag für vollen Schutz.
Brauche ich SPF, wenn ich nur Gmail nutze?
Wenn Sie über Google Workspace von Ihrer eigenen Domain senden, ja. Fügen Sie include:_spf.google.com zu Ihrem Eintrag hinzu.
Wie lautet der SPF Record für Google Workspace?
v=spf1 include:_spf.google.com ~all. Fügen Sie weitere Dienste in denselben Eintrag vor ~all ein.
Wie lautet der SPF Record für Microsoft 365?
v=spf1 include:spf.protection.outlook.com ~all. Führen Sie ihn mit anderen includes zusammen, wenn weitere Dienste Ihre Mails senden.
Funktioniert SPF bei weitergeleiteten Mails?
Oft nicht, denn der weiterleitende Server steht nicht in Ihrem Eintrag. DKIM löst das, weil seine Signatur mit der Nachricht reist.
Wie sehe ich, ob eine Mail SPF bestanden hat?
Öffnen Sie in Gmail die Nachricht, wählen Sie Original anzeigen und suchen Sie SPF: PASS. Andere Mailprogramme zeigen dieselbe Zeile in den Headern.
Was bedeutet SOFTFAIL?
Der sendende Server steht nicht im Eintrag, und der Eintrag endet mit ~all. Die Nachricht gilt als verdächtig, wird aber meist trotzdem zugestellt.
Braucht eine Domain ohne Mailversand SPF?
Ja. Veröffentlichen Sie v=spf1 -all, damit niemand als diese Domain Mails mit bestandenem SPF senden kann.
Darf ein SPF Record länger als 255 Zeichen sein?
Ein einzelner Textstring ist auf 255 Zeichen begrenzt, aber ein TXT-Eintrag kann mehrere enthalten. Die meisten DNS-Panels teilen lange Einträge selbst auf.
Ist ptr in SPF erlaubt?
Erlaubt, aber dringend abgeraten, denn es ist langsam und unzuverlässig. Nutzen Sie stattdessen ip4, ip6 oder include.
Was ist der redirect-Modifier?
redirect= übergibt die ganze SPF-Prüfung an den Eintrag einer anderen Domain. Das hilft, wenn viele Domains eine Regel teilen.
Brauchen Subdomains einen eigenen SPF Record?
Nur wenn sie selbst Mails senden, denn SPF gilt pro Name. SPF wird nicht vererbt, deshalb braucht eine sendende Subdomain einen eigenen TXT-Eintrag.
Warum scheitert SPF nach dem Hinzufügen weiter?
Prüfen Sie auf einen zweiten v=spf1-Eintrag, einen Tippfehler im include, den falschen Namen oder einen DNS-Cache, der noch nicht abgelaufen ist.
Beeinflusst SPF meine Website?
Nein. SPF betrifft nur E-Mails. Ein Fehler darin legt Ihre Webseiten also nie lahm.