Cos’è la propagazione DNS?
Sposti il sito su un nuovo server e cambi il suo record DNS. Eppure alcune persone vedono ancora il vecchio sito, a volte per ore. Questo ritardo si chiama propagazione DNS.
Il nome però inganna un po’. Il nuovo record non viaggia piano per il mondo. In realtà migliaia di resolver DNS hanno salvato la vecchia risposta, e ognuno la tiene finché il suo timer non scade. Per questo motivo la propagazione DNS è in pratica cache DNS.

Un resolver è il server DNS del tuo provider internet o della rete mobile. Quando un visitatore apre il sito, il suo resolver chiede una volta al tuo provider DNS. Poi risponde a memoria. Di conseguenza, due visitatori possono vedere due server diversi nello stesso momento.
Come il TTL decide l’attesa
Ogni record DNS ha un TTL, che sta per time to live, cioè tempo di vita. È un numero di secondi. Dice a ogni resolver per quanto tempo può tenere la risposta prima di chiedere di nuovo.
- TTL 300: i resolver richiedono dopo cinque minuti, quindi le modifiche si vedono presto.
- TTL 3600: la vecchia risposta può restare fino a un’ora.
- TTL 86400: la vecchia risposta può restare fino a un giorno intero.
In altre parole, conta il TTL che c’era prima della modifica. Se il vecchio record aveva un TTL di un giorno, un resolver che ha chiesto poco prima può tenere il vecchio indirizzo per quasi un giorno. Abbassare il TTL dopo la modifica non aiuta quelle cache, perché hanno già salvato il vecchio timer.
Quindi le famose 24-48 ore sono solo il caso peggiore. Con un TTL breve, la maggior parte dei visitatori vede la modifica in pochi minuti.
Come controllare la propagazione DNS
Prima di tutto chiedi direttamente al tuo provider DNS. Risponde sempre subito con il nuovo record. Se mostra ancora quello vecchio, la modifica non è stata salvata, e aspettare non serve.
Poi chiedi ai resolver pubblici. Il nostro DNS Records Checker gratuito mostra i record A, AAAA, MX, TXT e altri di qualsiasi dominio. Puoi anche usare la riga di comando:
nslookup example.com 8.8.8.8
nslookup example.com 1.1.1.1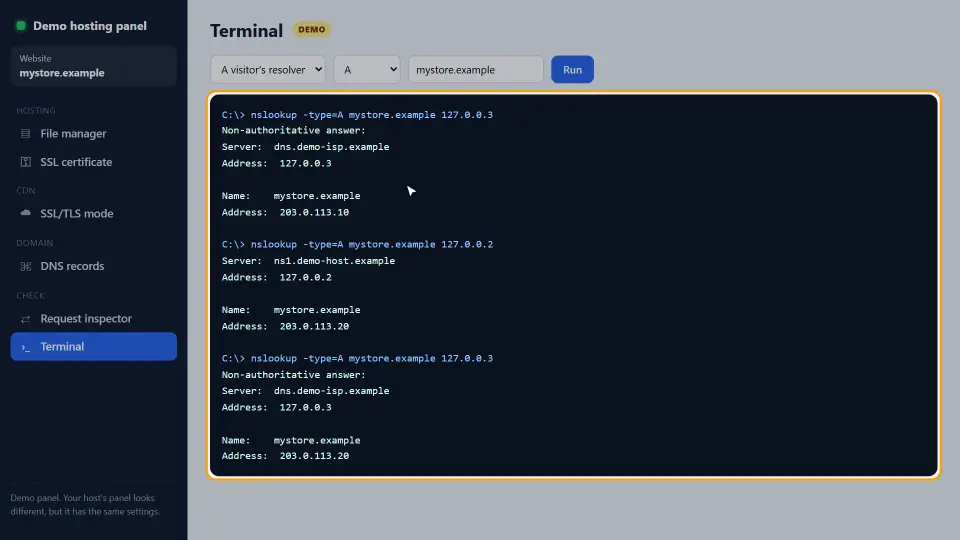
Se Google e Cloudflare restituiscono il nuovo indirizzo, il resto del mondo seguirà presto. Nel frattempo, un resolver che dà ancora quello vecchio sta solo aspettando che scada il suo TTL.
Come far arrivare in fretta una modifica DNS
Il trucco è preparare la modifica il giorno prima. Perciò segui questi passi in ordine:
- Abbassa a 300 secondi il TTL del record che cambierai.
- Aspetta almeno quanto durava il TTL vecchio, così ogni cache riceve il timer breve.
- Fai la modifica: punta il record A al nuovo server.
- Controlla con il provider DNS e con due resolver pubblici.
- Quando tutto è stabile, rialza il TTL, per esempio a 3600.
Inoltre, lascia acceso il vecchio server per un giorno dopo il passaggio. Così i visitatori il cui resolver ha ancora il vecchio indirizzo vedono un sito che funziona invece di un errore.
Quando il vecchio sito non sparisce
A volte il DNS è corretto ovunque, eppure vedi ancora il vecchio sito. In questo caso la cache è più vicina a te.
- Il tuo computer: su Windows esegui
ipconfig /flushdns; su Mac,sudo dscacheutil -flushcache. - Il tuo browser: Chrome ha una propria cache DNS. Apri
chrome://net-internals/#dnse svuotala, oppure prova in una finestra privata. - Il router: riavviarlo svuota la sua cache.
- Una riga nel file hosts: una vecchia voce nel file hosts scavalca del tutto il DNS.
Infine controlla che i nameserver siano quelli giusti. Se hai cambiato i record presso un provider che non è il tuo DNS attivo, non cambierà mai nulla.
Come si comporta ogni tipo di record
Ogni tipo di record va in cache allo stesso modo, ma una modifica colpisce i visitatori in modo diverso. Per questo conviene sapere cosa fa ciascuno prima di modificarlo.
Record A e AAAA
Collegano il tuo nome all’indirizzo di un server. A è per IPv4 e AAAA per IPv6. Se cambi hosting, cambiali entrambi. Altrimenti i visitatori sulle reti IPv6 continuano ad arrivare al vecchio server, anche se ogni record A è giusto.
Record CNAME
Un CNAME punta un nome verso un altro nome, per esempio www verso l’indirizzo dell’hosting. Qui contano due TTL: quello del CNAME e quello del nome di destinazione. Di conseguenza una modifica al CNAME può richiedere un po’ più del previsto.
Record MX e TXT
I record MX decidono dove va la tua posta. I TXT contengono SPF, DKIM, DMARC e le verifiche del sito. Un errore qui non rompe il sito, ma può far tornare indietro le email. Quindi prova anche la posta subito dopo la modifica, non solo il sito.
Cache negativa
Se qualcuno ha cercato un nome prima che esistesse, i resolver salvano anche la risposta «non trovato». Quel timer viene dal record SOA della zona, spesso un’ora. Così un sottodominio nuovo può restare invisibile per un po’, anche con un TTL breve.
Cambiare i nameserver è un’altra cosa
Cambiare i record e cambiare i nameserver sono due lavori diversi. Una modifica ai record avviene dentro il tuo provider DNS. Un cambio di nameserver sposta l’intera zona su un altro provider, per esempio dal registrar a Cloudflare.
I record dei nameserver stanno nel registro della tua estensione, come .it o .com. Il loro TTL lo decide il registro, di solito uno o due giorni, e non puoi abbassarlo. È proprio da qui che nascono le famose 48 ore.
Come cambiare nameserver senza rischi
- Copia prima ogni record sul nuovo provider DNS, compresi MX e TXT.
- Confronta le due zone riga per riga.
- Cambia i nameserver presso il registrar.
- Lascia la vecchia zona invariata per almeno due giorni, perché alcuni resolver la interrogano ancora.
In breve, se le due zone hanno gli stessi record, nessuno si accorge del passaggio.
Propagazione DNS con una CDN
Con una CDN come Cloudflare in modalità proxy, i visitatori risolvono il tuo nome verso la CDN, non verso il tuo server. Quindi, quando cambi server, modifichi solo l’indirizzo di origine nella CDN. La risposta DNS pubblica non cambia e il passaggio è quasi immediato.
Tuttavia la CDN mette in cache anche le pagine. Se dopo un trasloco i visitatori vedono ancora contenuti vecchi, la causa può essere la cache delle pagine e non il DNS. In quel caso svuota la cache della CDN invece di aspettare il DNS.
Errori comuni
- Cambiare prima il record e abbassare il TTL dopo. Il vecchio timer lungo è già nelle cache.
- Modificare i record presso il registrar mentre il dominio usa un altro provider DNS, come Cloudflare.
- Dimenticare il record www. Il dominio si sposta, ma www punta ancora al vecchio server.
- Spegnere subito il vecchio server, così alcuni visitatori vedono un errore per ore.
- Lasciare il TTL a 300 per sempre, cosa che aggiunge un piccolo ritardo di ricerca a ogni nuovo visitatore.
In breve, la propagazione DNS non è un mistero. È un timer su cui puoi pianificare. Per i dettagli sulla cache, leggi la guida di Cloudflare sul TTL.
Domande e risposte
Quanto dura la propagazione DNS?
Quanto il TTL del vecchio record. Con un TTL di 300 secondi, quasi tutti vedono la modifica in circa cinque minuti. Con un TTL di un giorno, alcuni possono aspettare fino a un giorno.
Posso forzare la propagazione DNS?
No. Non puoi svuotare i resolver degli altri. Tuttavia puoi abbassare il TTL il giorno prima della modifica, così l’attesa dura pochi minuti.
Perché io vedo il nuovo sito e il mio cliente quello vecchio?
I tuoi resolver hanno chiesto dopo la modifica, i suoi hanno salvato prima la vecchia risposta. Ogni cache tiene la sua risposta finché non scade il proprio TTL.
Come controllo la propagazione DNS?
Chiedi prima al tuo provider DNS, poi a resolver pubblici come 8.8.8.8 e 1.1.1.1. Il nostro DNS Records Checker gratuito mostra ogni tipo di record di un dominio.
Cambiare i nameserver richiede più tempo?
Spesso sì. I record dei nameserver nel registro hanno di solito un TTL di uno o due giorni, e non puoi abbassarlo tu.
Che TTL devo usare?
3600 secondi è un buon valore per tutti i giorni. Abbassalo a 300 il giorno prima di una modifica pianificata, poi rialzalo.
Perché svuotare la cache DNS non basta?
Il browser, il router o una riga del file hosts possono avere ancora il vecchio indirizzo. Controlla anche di aver modificato i record presso il provider DNS che il dominio usa davvero.
La propagazione DNS riguarda anche le email?
Sì. I record MX, SPF e DMARC finiscono in cache allo stesso modo. Quindi prepara anche le modifiche alla posta con un TTL breve.
Perché la propagazione DNS richiede 48 ore?
Di solito non ci vuole così tanto. Le 48 ore sono il caso peggiore per il cambio dei nameserver, il cui TTL è deciso dal registro. Le modifiche ai record con TTL breve richiedono pochi minuti.
Cos’è un resolver DNS?
Il server DNS che il provider internet, la rete mobile o il router usano per cercare i nomi. Salva ogni risposta per il TTL del record.
Posso vedere quali resolver hanno ancora il vecchio indirizzo?
Puoi chiedere ai grandi resolver pubblici, come Google 8.8.8.8 e Cloudflare 1.1.1.1. Quelli dei provider internet sono privati, quindi non puoi controllarli tutti.
La propagazione DNS danneggia la SEO?
Solo se visitatori o Googlebot arrivano su un server spento. Tieni acceso il vecchio server finché non passa il TTL e non perdi nulla.
Perché il mio nuovo sottodominio non risponde ancora?
Forse qualcuno l’ha cercato prima che lo creassi. I resolver salvano quel «non trovato» per il TTL negativo del SOA, spesso un’ora.
Devo cambiare anche i record AAAA?
Sì, se il dominio li ha. Altrimenti i visitatori sulle reti IPv6 arrivano ancora al vecchio server.
Come cambia la propagazione DNS con una CDN?
In modalità proxy la risposta pubblica punta alla CDN e non cambia quando sposti il server. Aggiorni solo l’origine dentro la CDN.
Perché il telefono mostra il vecchio sito e il portatile quello nuovo?
Usano resolver diversi. Il telefono usa il resolver della rete mobile, che può avere ancora la vecchia risposta.
Devo abbassare il TTL prima di spostare la posta?
Sì. Abbassa il TTL del record MX il giorno prima, poi prova invio e ricezione subito dopo la modifica.
Cos’è il record SOA?
Il record di inizio autorità. Contiene impostazioni per tutta la zona, compreso il tempo di cache negativa per i nomi che non esistono.
Il file hosts può causare problemi DNS?
Sì. Una riga nel file hosts scavalca il DNS su quel computer. Togli le righe vecchie dopo un trasloco.
Un DNS gratuito si propaga più lentamente?
Non proprio. L’attesa dipende dal TTL, non dal prezzo. Però alcuni servizi gratuiti impongono un TTL minimo lungo, quindi controllalo.