Controllo record DNS
Ogni record, più la sicurezza email
Questo controllo record DNS interroga un resolver reale e ti mostra cosa riceve. Otto tipi di record con il loro TTL, più SPF, DMARC, DKIM e CAA verificati regola per regola, ogni problema con una soluzione chiara.
- PrezzoGratis
- Tipi di record7
- Senza cacheDal vivo
- RegistrazioneNessuna
Controllo record DNS
Tutti i record, più SPF, DMARC, DKIM e CAA controllati e spiegati
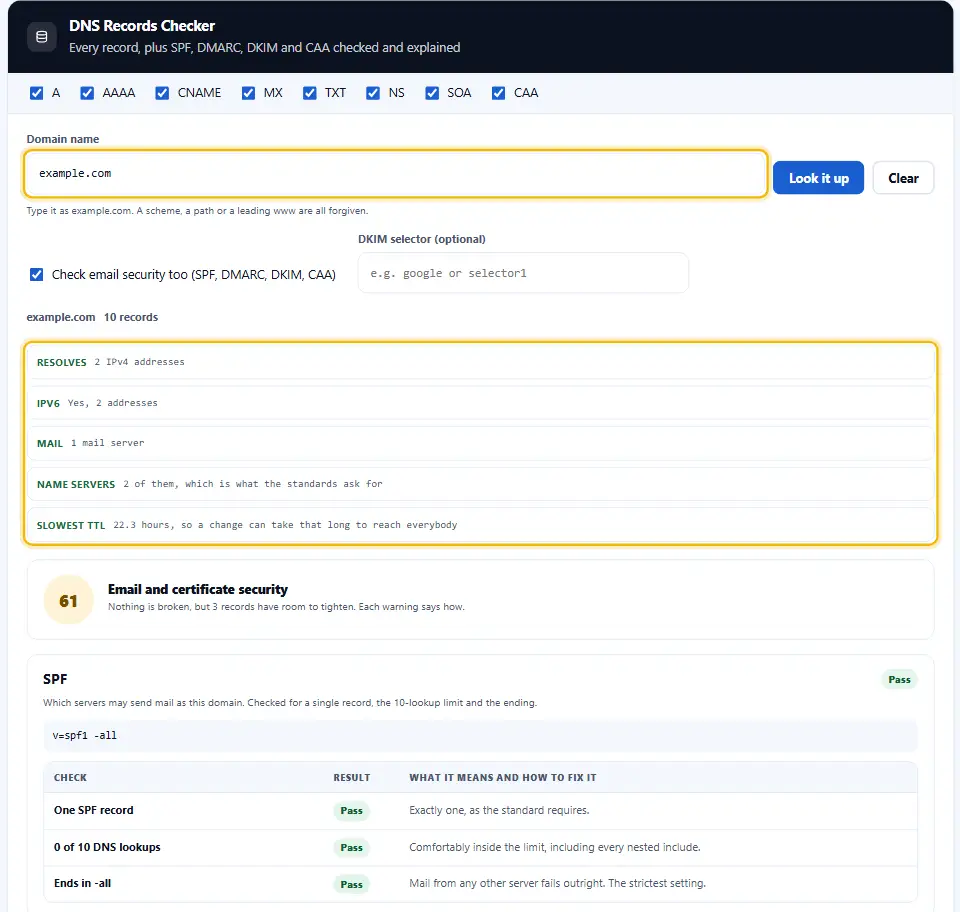
Scrivilo come example.com. Uno schema, un percorso o un www iniziale vengono perdonati.
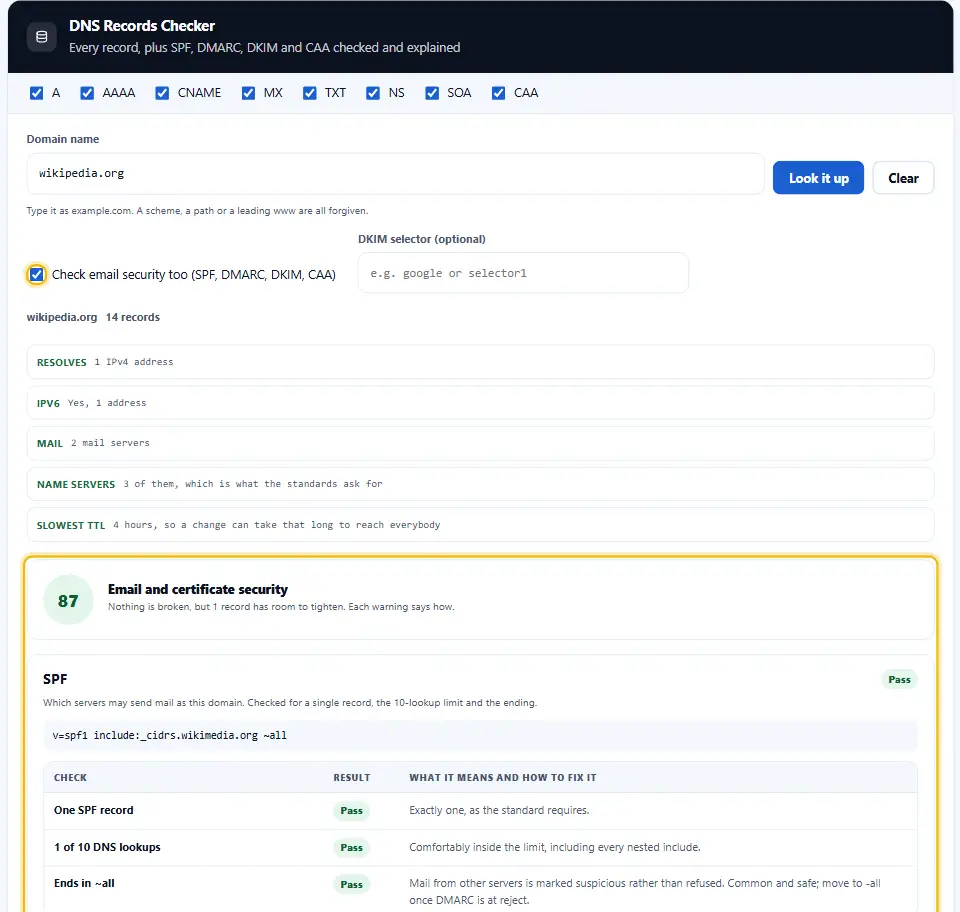
Sicurezza di email e certificati
SPF
Quali server possono inviare posta a nome di questo dominio. Si controllano il record unico, il limite di 10 ricerche e la chiusura.
| Controllo | Risultato | Cosa significa e come correggerlo |
|---|
DMARC
Cosa fanno i destinatari con la posta che non supera SPF e DKIM, e dove inviano i report.
| Controllo | Risultato | Cosa significa e come correggerlo |
|---|
DKIM
Le chiavi pubbliche che firmano la posta in uscita. Si controllano forza, revoca e modalità di test.
| Controllo | Risultato | Cosa significa e come correggerlo |
|---|
CAA
Quali autorità di certificazione possono emettere certificati HTTPS per questo dominio.
| Controllo | Risultato | Cosa significa e come correggerlo |
|---|
Scrivi un dominio e ogni record che pubblica compare qui, raggruppato per tipo.
Cosa ti mostra davvero un controllo record DNS
Il DNS funziona come una rubrica che traduce nomi in numeri. Trasforma un nome che le persone ricordano in un indirizzo che una macchina può comporre.
Un controllo record DNS legge quella voce ad alta voce. Così, invece di indovinare perché un sito o una casella di posta hanno smesso di funzionare, vedi cosa crede internet in questo momento.
Quelle parole, "in questo momento", contano più di qualsiasi altra cosa su questa pagina. Il DNS non ha un’unica copia né una verità centrale.
Quelle regole risalgono al 1987 e valgono ancora. RFC 1035 definisce il formato che segue ogni risposta qui.
I tipi di record DNS da conoscere
Ce ne sono decine. Tuttavia sette di loro coprono quasi tutto ciò che dovrai controllare.

Un record A collega il nome a un IPv4. Il record AAAA svolge lo stesso compito con gli indirizzi IPv6. Insieme decidono dove si collega un browser.
CNAME è un alias. Dice "chiedi invece di quest’altro nome", e un nome con un CNAME non può avere altri record accanto.
MX dice dove va la posta, prima il numero più basso. NS indica i server responsabili. TXT contiene testo libero, ed è lì che vivono SPF e DMARC.
SOA è quello diverso. Contiene l’amministratore della zona, un numero di serie e le regole di cache, quindi è il record da leggere quando qualcosa sembra vecchio.
Perché la tua modifica non compare ancora
È la domanda dietro la maggior parte del traffico di qualsiasi ricerca dei record DNS. E la risposta è quasi sempre il TTL.
Ogni record ha un tempo di vita, misurato in secondi. Dice agli altri resolver per quanto possono tenere la loro copia.
Così un TTL di 86.400 significa un giorno intero. Cambia il record e mezzo mondo continua a rispondere con il vecchio valore finché quel giorno non è passato.
Perciò il trucco è pianificare. Abbassa il TTL a 300 il giorno prima del trasloco, fai la modifica e poi rimettilo com’era.
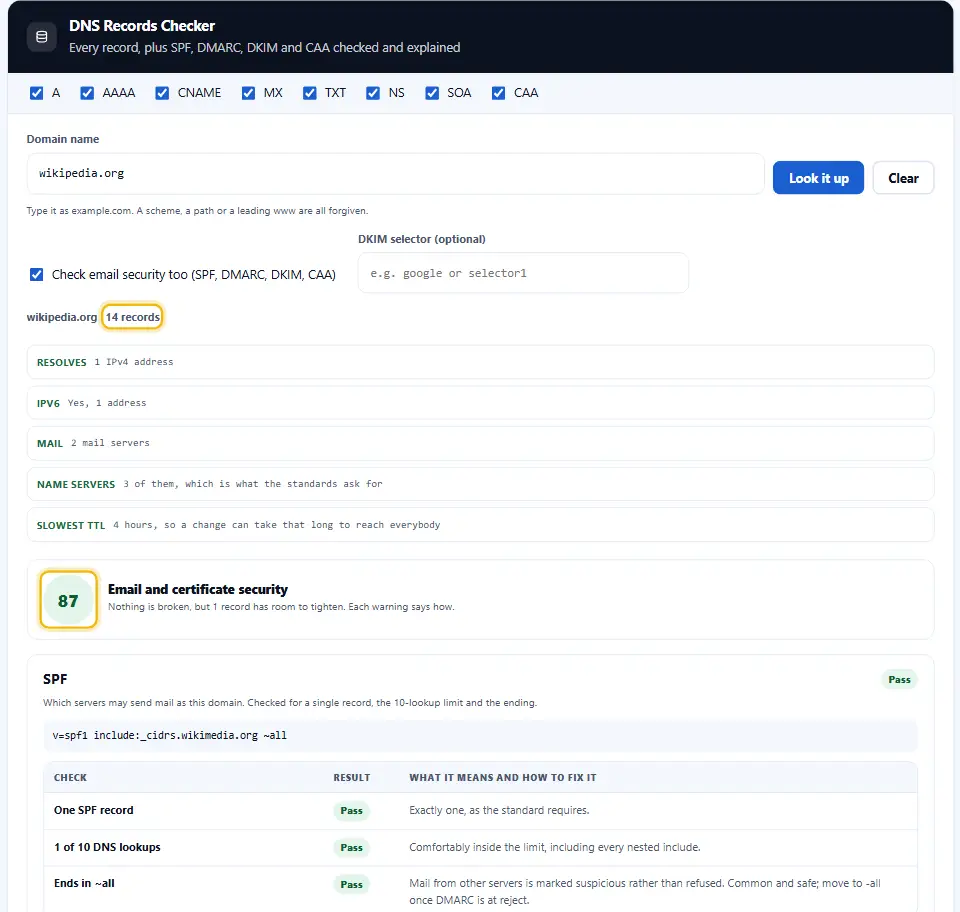
Questo controllo mostra il TTL più lento che ha trovato, perché è quel numero a decidere quanto dura la coda.
Leggere i record della posta
La posta si rompe in modi che sembrano misteriosi e di solito sono semplici. Quindi inizia da MX.
Senza record MX, il dominio non riceve posta. Va bene per un sito che invia soltanto, tuttavia spesso sorprende.
Poi viene SPF, che vive in un record TXT che inizia con "v=spf1". Elenca chi può inviare posta a tuo nome.
Senza di esso chiunque può falsificare il tuo indirizzo, e inoltre molti destinatari cestineranno in silenzio anche la posta vera.
Le regole di quel record si trovano in RFC 7208, che merita un’occhiata prima di scriverne uno.
Come vengono trovati DMARC e DKIM
DMARC non sta sul tuo dominio in sé. Sta su un sottodominio chiamato _dmarc, quindi questo strumento interroga direttamente _dmarc.example.com. Le chiavi DKIM sono un livello più in basso, dietro un nome di selettore che il DNS non può elencare. Per questo lo strumento prova i selettori dei grandi provider di posta, e puoi scrivere il tuo se è diverso.
Controllare un dominio che stai per comprare
Una ricerca ti dice molto su un dominio prima che i soldi cambino mano. Quindi fanne una prima.
Record A e MX attivi significano che qualcuno lo usa ancora. Questo conta, perché la vecchia posta può continuare ad arrivare per mesi.
I name server puntano all’hosting attuale. Perciò sai con chi avrai a che fare durante il passaggio.
Un TTL lungo ti avverte che il cambio andrà per le lunghe. Chiedi al venditore di abbassarlo il giorno prima del trasferimento.
Leggere l’intero insieme di tipi di record DNS richiede un minuto e ti evita una discussione dopo.
Perché gira sul nostro server
Un browser non sa parlare DNS. Risolve i nomi per aprire connessioni e non restituisce mai la risposta a una pagina.
Quindi ogni strumento DNS sul web ha due scelte. O chiama l’endpoint JSON di qualcun altro, o interroga il proprio server.
Questo sito non aggiunge terze parti. Invece il nome che scrivi viaggia fin qui, e il nostro resolver chiede per conto tuo.
Non viene inviato nient’altro, e non conserviamo alcuna risposta. La riga sotto lo strumento dice esattamente questo, con le stesse parole.
In questa pagina
- Lo strumento
- Cosa ti mostra davvero un controllo record DNS
- Come fare una ricerca dei record DNS
- Cosa distingue questo controllo record DNS
- Quattro abitudini che evitano i disservizi DNS
- Quattro modi in cui una ricerca DNS ti inganna
- FAQ sul controllo record DNS
- Strumenti che affiancano questo
Continua
Come fare una ricerca dei record DNS
Tre passaggi, e il terzo è quello che la gente salta.
- 1
Scrivi il dominio
Solo il nome, come example.com. Lo strumento toglie per te schema, percorso o un www iniziale.
- 2
Spunta i record che ti interessano
Tutti e sette partono in automatico. Togli la spunta a quelli che non ti interessano e la ricerca si accorcia.
- 3
Leggi prima il riepilogo
Le righe in alto rispondono alle domande abituali. Solo dopo scendi nei record veri e propri.
- 4
Esportalo se ti serve una prova
Copia tutto, oppure scarica un CSV con ogni valore e il suo TTL in secondi.
Cosa distingue questo controllo record DNS
Chiunque può mostrare un elenco. La differenza sta nel sapere se l’elenco ti dice cosa fare dopo.
Interpreta, non si limita a elencare
Le righe in alto dicono se la posta è configurata, se esiste SPF e se c’è IPv6. Così la risposta arriva prima del dettaglio.
Ogni TTL in parole semplici
Un TTL di 86400 è un giorno, e lo strumento lo dice. Perciò sai quanto richiederà una modifica prima di farla.
Otto tipi, uno alla volta
La maggior parte dei resolver rifiuta una richiesta generica e gli altri rispondono male. Per questo lo strumento chiede ogni tipo separatamente, CAA incluso, il che è più lento ma dice la verità.
Chiarisce il ruolo di ciascun record
Ogni blocco ha una frase che spiega il record sopra. Un report per cui devi andare a cercare è solo mezzo report.
Nessuna terza parte coinvolta
La ricerca gira su questo server e interroga direttamente i resolver DNS, non l’API di qualcun altro. Così nessun servizio web vede mai il dominio che hai scritto.
I record TXT lunghi restano interi
Una chiave DKIM arriva spezzata in pezzi. Lo strumento li riunisce, così puoi incollare il valore direttamente dove te l’hanno chiesto.
Quattro abitudini che evitano i disservizi DNS
Nessuna è difficile. Tuttavia quasi ogni disservizio DNS nasce dall’averne saltata una.
- Abbassa il TTL prima del trasloco. Portalo a 300 il giorno prima di qualsiasi modifica. Poi un ritorno indietro richiede cinque minuti invece di un giorno.
- Tieni almeno due name server. Uno solo è un punto unico di guasto per l’intero dominio. Quindi due sono il minimo, e non dovrebbero condividere la stessa rete.
- Non scrivere mai due record SPF. Due record TXT che iniziano con v=spf1 sono un errore grave, non un’unione. Riunisci invece tutto in un unico record.
- Controlla dopo la modifica, non prima. Rifai la ricerca quando il TTL è passato. Altrimenti stai leggendo una copia in cache e la chiami prova.
Quattro modi in cui una ricerca DNS ti inganna
Ognuno fa sembrare sbagliata una risposta giusta, o il contrario.
Fidarsi del proprio computer
Anche il tuo computer tiene le risposte in cache, e così il router. Quindi una ricerca dal portatile può essere indietro di ore rispetto al mondo.
Mettere un CNAME sulla radice
Un dominio radice non può avere un CNAME accanto agli altri record. Alcuni hosting lo simulano, e la simulazione si rompe in modi strani.
Scambiare un sottodominio per il dominio
I record su www sono separati da quelli sul nome nudo. Perciò controllali entrambi, perché spesso non coincidono.
Pensare che nessun record significhi rotto
Molti domini sani non hanno AAAA, né CNAME, né posta. Un record mancante è un problema solo quando ti serviva.
FAQ sul controllo record DNS
Quanto ci mettono le modifiche DNS?
Quanto il vecchio TTL, non di più. Se il record diceva 3600, un’ora copre quasi tutti. La famosa cifra delle "48 ore" risale a quando i trasferimenti di zona erano lenti, e non è vera da molto tempo.
Perché qui vedo qualcosa di diverso dal mio hosting?
L’hosting mostra ciò che ha memorizzato. Questo strumento mostra ciò che un resolver restituisce davvero. Finché il TTL non scade, i due non coincidono, e ognuno dice la verità su cose diverse.
Quali sono i tipi di record DNS più importanti?
A e AAAA decidono da dove si carica il sito. MX decide dove arriva la posta. NS decide chi comanda. Tutto il resto è utile più che essenziale, quindi inizia da quei quattro.
Posso controllare un sottodominio?
Sì. Scrivilo per intero, come mail.example.com o _dmarc.example.com. I sottodomini hanno i propri record, che spesso differiscono da quelli del dominio principale.
Perché il mio dominio non ha un CNAME?
Perché un nome con un record A di solito non ha un CNAME, e non può averli entrambi. Per questo un blocco CNAME vuoto su un dominio funzionante è normale e non un problema.
Cosa significa il numero di serie del SOA?
È un contatore di versione della zona. Ogni modifica dovrebbe aumentarlo, e i name server secondari lo usano per accorgersi di essere indietro. Molti provider lo scrivono come una data.
Una ricerca dei record DNS è privata?
Il nome che scrivi arriva a questo sito, perché un browser non parla DNS per una pagina. Non viene inviato nient’altro, e non conserviamo alcuna copia della domanda né della risposta.
Funziona con qualsiasi dominio?
Con qualsiasi dominio registrato, sì, compresi quelli che non sono tuoi. Il DNS è pubblico per progettazione, ed è proprio questo a rendere possibile un controllo del genere.
Perché vedo diciassette record TXT?
Le grandi organizzazioni li accumulano. Ogni servizio che vuole verificare che il dominio sia tuo chiede la sua riga, e nessuno toglie mai quelle vecchie. Quindi un elenco lungo è disordinato, non rotto, anche se merita una pulizia una volta l’anno.
Che differenza c’è tra NS e SOA?
NS elenca i server che rispondono per il dominio. SOA indica quello che conserva la copia principale, insieme al numero di serie e alle regole di cache. Quindi NS è la squadra e SOA il capitano.
Devo preoccuparmi di un TTL basso?
No. Un TTL basso significa solo che i resolver richiedono prima, cosa che costa un po’ di traffico e permette modifiche rapide. Infatti i siti grandi usano spesso 300 secondi di proposito.
Strumenti che affiancano questo
Tre che rispondono alla domanda successiva che una ricerca DNS di solito solleva.
Data di registrazione e di scadenza, direttamente dal registro.
Apri lo strumento →Se il certificato corrisponde al nome ed è ancora valido.
Apri lo strumento →Scopri che codice restituisce ogni URL
Cosa dice il server una volta che il DNS ti ha portato lì.
Apri lo strumento →
Controlla prima di tirare a indovinare
Scrivi il dominio e leggi cosa restituisce un resolver in questo momento, con ogni TTL in parole semplici. Questo controllo record DNS è gratis, non chiede account e non aggiunge terze parti.