Was passiert, wenn ein SSL Zertifikat abläuft
Ihre Besucher sehen eine ganzseitige Warnung: Die Verbindung ist nicht privat, oder das Zertifikat ist abgelaufen. Die meisten gehen deshalb sofort. Ist das SSL Zertifikat abgelaufen, vertrauen Browser ihm nicht mehr und sperren die Seite, bis Sie es reparieren.
Außerdem hat jedes Zertifikat ein Enddatum. Kostenlose Let's-Encrypt-Zertifikate gelten 90 Tage, bezahlte meist etwa ein Jahr. Danach ist das Zertifikat wertlos, selbst wenn sich sonst nichts geändert hat.

Schritt 1: Prüfen, was falsch ist
Prüfen Sie die Website zuerst mit unserem kostenlosen SSL Checker. Er sagt genau, was falsch ist: das Enddatum, die Kette und die abgedeckten Namen.
In unserer Demo meldete der Checker, dass das Zertifikat abgelaufen war, und zeigte das Datum. Die Lösung war also klar, bevor wir das Hosting-Panel überhaupt öffneten.
Fehler 1: Das Zertifikat ist abgelaufen
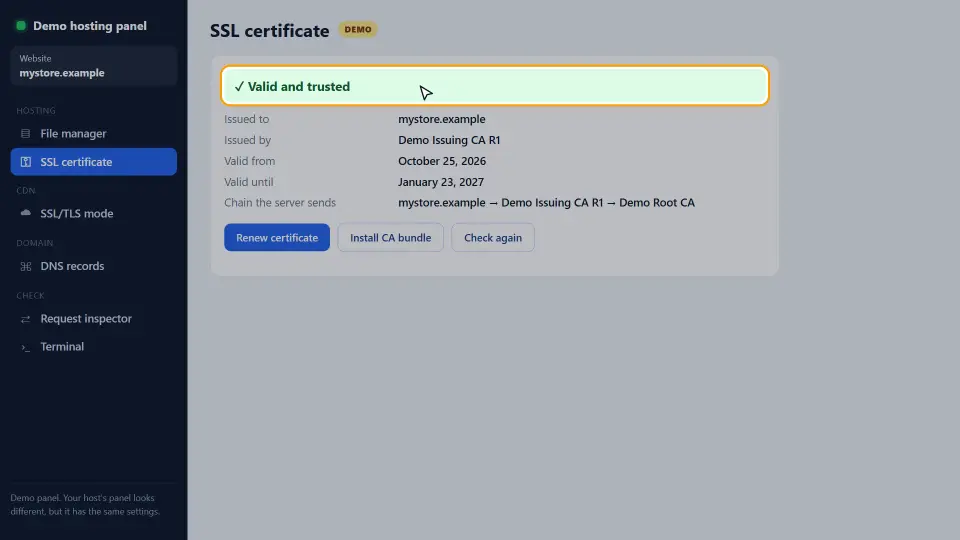
Öffnen Sie im Hosting-Panel die Seite des SSL-Zertifikats. Sie zeigt dasselbe: abgelaufen, mit Datum. Klicken Sie auf Verlängern, dann ist das neue Zertifikat wieder gültig und vertrauenswürdig.
Warum die automatische Verlängerung scheiterte
Die meisten Hoster verlängern kostenlose Let's-Encrypt-Zertifikate selbst. Ist Ihres abgelaufen, ist die automatische Verlängerung gescheitert. Oft zeigt die Domain nicht mehr auf diesen Hoster, daher konnte die Prüfung nicht klappen. Prüfen Sie deshalb auch Ihre Einträge mit unserem DNS Records Checker.
Fehler 2: Die Kette ist unvollständig
Einem Zertifikat wird über eine Kette vertraut: Ihr Zertifikat, ein oder mehrere Zwischenzertifikate und eine Wurzel, die Browser schon kennen. Sendet der Server nur sein eigenes Zertifikat, ist die Kette gebrochen.
Desktop-Browser füllen die Lücke oft selbst, daher sieht die Seite auf Ihrem Computer vielleicht gut aus. Viele Handys und Apps lehnen die Verbindung jedoch ab. Die Lösung ist das CA-Bundle, die Zwischendatei von Ihrem Hoster oder Zertifikatsanbieter.
So installieren Sie das CA-Bundle
In den meisten Panels gibt es neben dem Zertifikat ein Feld namens CA-Bundle oder Zwischenzertifikat. Fügen Sie die Datei dort ein und speichern Sie. Lassen Sie danach den SSL Checker erneut laufen; er sollte die volle Kette melden.
Fehler 3: Der Name passt nicht
Zuerst nennt ein Zertifikat die Namen, die es abdeckt. Deckt es example.com ab, öffnet ein Besucher aber www.example.com, zeigt der Browser eine Namenswarnung.
Holen Sie sich deshalb ein Zertifikat, das jede genutzte Adresse nennt, mit und ohne www, und Subdomains wie shop oder blog. Leiten Sie dann jede andere Form auf Ihre Hauptadresse um, damit Besucher immer auf einem abgedeckten Namen landen.
Weitere Zertifikatswarnungen
Gemischte Inhalte
Das Zertifikat stimmt, aber die Seite lädt Bilder oder Skripte über einfaches http. Dann warnen Browser oder sperren diese Dateien. Stellen Sie jeden Link auf https um oder nutzen Sie relative Links.
Falsche Uhrzeit am Gerät
Sieht nur ein Besucher die Warnung, ist vielleicht die Uhr seines Geräts falsch. Ein Datum weit in der Vergangenheit oder Zukunft lässt jedes Zertifikat ungültig wirken. Dann liegt die Lösung also bei ihm.
Selbstsignierte Zertifikate
Einem selbst erstellten Zertifikat vertrauen Browser nicht. Nutzen Sie es nur zum Testen; für eine öffentliche Website nehmen Sie ein kostenloses Zertifikat einer vertrauenswürdigen Stelle.
So passiert es nicht wieder
- Lassen Sie die automatische Verlängerung an und sorgen Sie dafür, dass die Domain auf den verlängernden Hoster zeigt.
- Setzen Sie zwei Wochen vor dem Ende jedes bezahlten Zertifikats eine Erinnerung.
- Prüfen Sie die Website alle paar Wochen mit dem SSL Checker.
- Prüfen Sie nach einem Serverumzug sofort Kette und Namen.
Kurz gesagt: Ein abgelaufenes Zertifikat ist ein verpasstes Datum, kein Angriff. Mit funktionierender Verlängerung und einer kurzen Prüfung im Monat sehen Besucher die Warnung nie wieder.
Häufige Fehler
- Das Zertifikat verlängern, aber vergessen, es auf dem Server zu installieren.
- Das Zertifikat ohne CA-Bundle installieren.
- Nur example.com abdecken und nicht www.example.com.
- DNS zu einem neuen Hoster umziehen und die Auto-Verlängerung beim alten lassen.
- Das Zertifikat reparieren, aber gemischte Inhalte auf den Seiten lassen.
Kurz gesagt: verlängern, die volle Kette senden, jeden Namen abdecken und regelmäßig prüfen. Wie Zertifikate funktionieren, erklärt der MDN-Leitfaden zu TLS.
Fragen und Antworten
Was passiert, wenn ein SSL Zertifikat abläuft?
Browser vertrauen ihm nicht mehr und zeigen eine ganzseitige Warnung. Deshalb gehen die meisten Besucher, und manche Apps verbinden sich gar nicht.
Wie verlängere ich ein abgelaufenes SSL-Zertifikat?
Öffnen Sie die SSL-Seite im Hosting-Panel und klicken Sie auf Verlängern, oder kaufen Sie die Verlängerung beim Anbieter und installieren Sie sie.
Warum wurde mein kostenloses Zertifikat nicht verlängert?
Meist zeigt die Domain nicht mehr auf den Hoster, daher scheiterte die Prüfung. Prüfen Sie Ihre DNS-Einträge und verlängern Sie dann.
Wie lange gilt ein SSL-Zertifikat?
Kostenlose Let's-Encrypt-Zertifikate gelten 90 Tage und verlängern sich selbst. Bezahlte gelten meist etwa ein Jahr.
Wie sehe ich, wann mein SSL-Zertifikat abläuft?
Lassen Sie unseren kostenlosen SSL Checker über Ihre Domain laufen. Er zeigt Enddatum, Kette und abgedeckte Namen.
Was ist eine unvollständige Zertifikatskette?
Der Server sendet sein Zertifikat, aber nicht das Zwischenzertifikat zur vertrauenswürdigen Wurzel. Dann lehnen viele Handys die Verbindung ab.
Was ist ein CA-Bundle?
Die Datei mit den Zwischenzertifikaten. Sie bekommen sie vom Hoster oder Anbieter und installieren sie neben dem Zertifikat.
Warum geht meine Seite am Desktop, aber nicht am Handy?
Oft ist die Kette unvollständig. Der Desktop füllt die Lücke, viele Handys jedoch nicht. Installieren Sie daher das CA-Bundle.
Was ist ein Namensfehler beim Zertifikat?
Das Zertifikat nennt die Adresse in der Leiste nicht, etwa example.com, aber nicht www.example.com.
Brauche ich getrennte Zertifikate für www und ohne www?
Nein, denn ein Zertifikat kann beide Namen nennen. Achten Sie darauf, dass beide drinstehen.
Was sind gemischte Inhalte?
Eine sichere Seite, die Bilder oder Skripte über einfaches http lädt. Deshalb warnen Browser oder sperren diese Dateien.
Kann eine falsche Uhrzeit SSL-Fehler auslösen?
Ja. Liegt das Gerätedatum weit daneben, wirkt jedes Zertifikat abgelaufen oder noch nicht gültig.
Schadet ein abgelaufenes Zertifikat der SEO?
Ja, indirekt. Besucher und Crawler landen auf einer Warnseite, daher sinkt der Traffic, bis Sie es reparieren.
Ist ein kostenloses SSL-Zertifikat so sicher wie ein bezahltes?
Bei der Verschlüsselung ja. Bezahlte bieten etwa Garantien oder Firmenprüfungen, aber keine stärkere Verschlüsselung.
Was ist ein Wildcard-Zertifikat?
Ein Zertifikat für jede Subdomain einer Domain, etwa *.example.com. Die Domain ohne Subdomain deckt es jedoch nur ab, wenn sie auch genannt ist.
Wie behebe ich NET::ERR_CERT_DATE_INVALID?
Verlängern Sie das Zertifikat, falls es abgelaufen ist. Ist es gültig, prüfen Sie dann die Uhr des Besuchergeräts.
Kann ich ein selbstsigniertes Zertifikat nutzen?
Nur zum Testen, denn Browser vertrauen ihm nicht, und Besucher sehen eine Warnung.
Repariert Cloudflare ein abgelaufenes Zertifikat?
Das Edge-Zertifikat von Cloudflare deckt Besucher ab, aber Ihr Origin-Zertifikat muss für den Modus Full (strict) trotzdem gültig sein.
Wie oft sollte ich mein SSL-Zertifikat prüfen?
Alle paar Wochen und außerdem nach jedem Serverumzug oder DNS-Wechsel.
Prüft der SEO Checker SSL?
Ja. Unser SEO Checker prüft HTTPS und verlinkt den SSL Checker für alle Zertifikatsdetails.