Cosa succede quando un certificato SSL scade
I visitatori vedono un avviso a tutto schermo: la connessione non è privata, oppure il certificato è scaduto. Quindi quasi tutti se ne vanno subito. Con un certificato SSL scaduto, i browser non si fidano più e bloccano la pagina finché non lo sistemi.
Inoltre ogni certificato ha una data di fine. I certificati gratuiti Let's Encrypt durano 90 giorni, quelli a pagamento di solito circa un anno. Dopo quella data il certificato non vale nulla, anche se nient’altro è cambiato.

Passo 1: controlla cosa non va
Per prima cosa controlla il sito con il nostro SSL Checker gratuito. Ti dice esattamente cosa non va: data di fine, catena e nomi coperti.
Nella nostra demo il controllo ha segnalato che il certificato era scaduto e ha mostrato la data. Quindi la soluzione era chiara prima ancora di aprire il pannello dell’hosting.
Errore 1: il certificato è scaduto
Nel pannello dell’hosting apri la pagina del certificato SSL. Mostra la stessa cosa: scaduto, con la data. Fai clic su rinnova, e il nuovo certificato torna valido e affidabile.
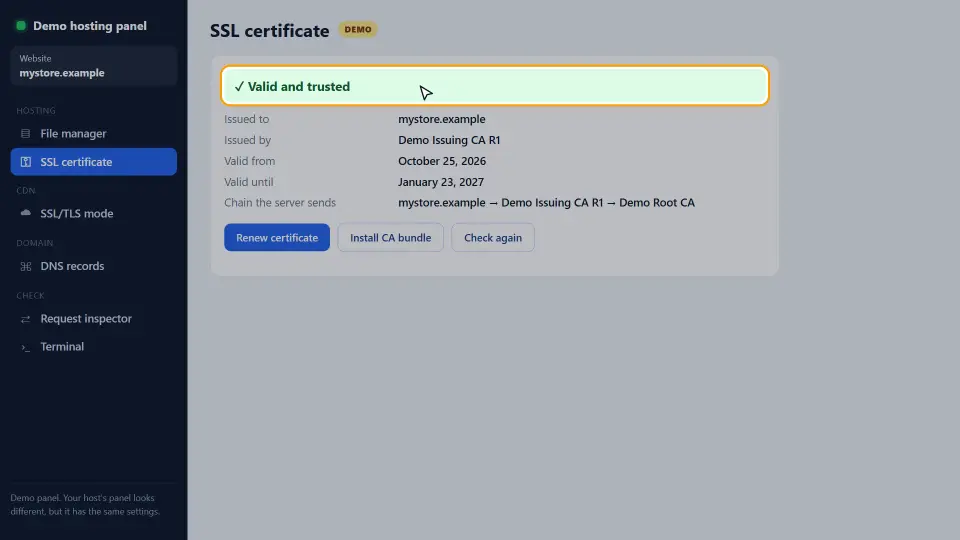
Perché il rinnovo automatico è fallito
Quasi tutti gli hosting rinnovano da soli i certificati gratuiti Let's Encrypt. Se il tuo è scaduto, il rinnovo automatico è fallito. Spesso il dominio non punta più a quell’hosting, quindi il controllo non è passato. Perciò controlla anche i record con il nostro DNS Records Checker.
Errore 2: la catena è incompleta
La fiducia passa da una catena: il tuo certificato, uno o più certificati intermedi e una radice che i browser conoscono già. Se il server invia solo il proprio certificato, la catena è rotta.
I browser desktop spesso colmano il buco, quindi il sito può sembrare a posto sul tuo computer. Tuttavia molti telefoni e app rifiutano la connessione. La soluzione è installare il CA bundle, il file intermedio che ti dà l’hosting o il venditore del certificato.
Come installare il CA bundle
Nella maggior parte dei pannelli c’è un campo CA bundle o certificato intermedio accanto al certificato. Incolla lì il file e salva. Poi rilancia l’SSL Checker; dovrebbe segnalare la catena completa.
Errore 3: il nome non corrisponde
Prima di tutto, un certificato elenca i nomi che copre. Se copre example.com ma un visitatore apre www.example.com, il browser mostra un avviso sul nome.
Quindi prendi un certificato che elenchi ogni indirizzo che usi, con e senza www, e i sottodomini come shop o blog. Poi reindirizza ogni altra forma all’indirizzo principale, così i visitatori arrivano sempre su un nome coperto.
Altri avvisi sul certificato
Contenuto misto
Il certificato va bene, ma la pagina carica immagini o script in http semplice. Allora i browser mostrano un avviso o bloccano quei file. Porta ogni link su https o usa link relativi.
Orologio del dispositivo sbagliato
Se un solo visitatore vede l’avviso di scadenza, forse l’orologio del suo dispositivo è sbagliato. Una data molto passata o futura fa sembrare non valido ogni certificato. In quel caso, quindi, la soluzione sta da lui.
Certificati autofirmati
I browser non si fidano di un certificato creato da te. Usalo solo per i test; per un sito pubblico usa un certificato gratuito di un’autorità affidabile.
Come evitare che ricapiti
- Tieni attivo il rinnovo automatico e verifica che il dominio punti all’hosting che rinnova.
- Metti un promemoria due settimane prima della fine di ogni certificato a pagamento.
- Controlla il sito con l’SSL Checker ogni poche settimane.
- Dopo un trasloco di server controlla subito catena e nomi.
In breve, un certificato scaduto è una data dimenticata, non un attacco. Con il rinnovo che funziona e un controllo veloce al mese, i visitatori non vedranno più l’avviso.
Errori comuni
- Rinnovare il certificato ma dimenticare di installarlo sul server.
- Installare il certificato senza il CA bundle.
- Coprire solo example.com e non www.example.com.
- Spostare il DNS su un nuovo hosting e lasciare il rinnovo automatico su quello vecchio.
- Sistemare il certificato ma lasciare contenuto misto sulle pagine.
In breve: rinnova, invia la catena completa, copri ogni nome e controlla spesso. Per capire come funzionano i certificati leggi la guida MDN su TLS.
Domande e risposte
Cosa succede quando un certificato SSL scade?
I browser non si fidano più e mostrano un avviso a tutto schermo. Quindi quasi tutti i visitatori se ne vanno, e alcune app non si collegano proprio.
Come rinnovo un certificato SSL scaduto?
Apri la pagina SSL nel pannello dell’hosting e fai clic su rinnova, oppure compra il rinnovo dal venditore e installalo.
Perché il mio certificato gratuito non si è rinnovato?
Di solito il dominio non punta più all’hosting, quindi il controllo è fallito. Controlla i record DNS e poi rinnova.
Quanto dura un certificato SSL?
I certificati gratuiti Let's Encrypt durano 90 giorni e si rinnovano da soli. Quelli a pagamento di solito circa un anno.
Come vedo quando scade il mio certificato SSL?
Usa il nostro SSL Checker gratuito sul tuo dominio. Mostra data di fine, catena e nomi coperti.
Cos’è una catena di certificati incompleta?
Il server invia il suo certificato ma non l’intermedio che lo collega a una radice affidabile. Allora molti telefoni rifiutano la connessione.
Cos’è un CA bundle?
Il file con i certificati intermedi. Te lo dà l’hosting o il venditore, e lo installi accanto al certificato.
Perché il sito funziona su desktop ma non su mobile?
Spesso perché la catena è incompleta. Il desktop colma il buco, molti telefoni invece no. Perciò installa il CA bundle.
Cos’è un errore di nome del certificato?
Il certificato non elenca l’indirizzo della barra, per esempio copre example.com ma non www.example.com.
Servono certificati separati per www e senza www?
No, perché un certificato può elencare entrambi i nomi. Assicurati solo che ci siano tutti e due.
Cos’è il contenuto misto?
Una pagina sicura che carica immagini o script in http semplice. Per questo i browser avvisano o bloccano quei file.
Un orologio sbagliato può causare errori SSL?
Sì. Se la data del dispositivo è molto sbagliata, ogni certificato sembra scaduto o non ancora valido.
Un certificato scaduto danneggia la SEO?
Sì, in modo indiretto. Visitatori e crawler finiscono su una pagina di avviso, quindi il traffico cala finché non lo sistemi.
Un certificato SSL gratuito è sicuro come uno a pagamento?
Per la cifratura sì. Quelli a pagamento aggiungono garanzie o verifiche aziendali, non una cifratura più forte.
Cos’è un certificato wildcard?
Un certificato per tutti i sottodomini di un dominio, come *.example.com. Tuttavia copre il dominio nudo solo se è elencato anche quello.
Come risolvo NET::ERR_CERT_DATE_INVALID?
Rinnova il certificato se è scaduto. Se è valido, controlla poi l’orologio del dispositivo del visitatore.
Posso usare un certificato autofirmato?
Solo per i test, perché i browser non si fidano e i visitatori vedono un avviso.
Cloudflare sistema un certificato scaduto?
Il certificato edge di Cloudflare copre i visitatori, tuttavia il certificato di origine deve restare valido per la modalità Full (strict).
Ogni quanto devo controllare il certificato SSL?
Ogni poche settimane, e inoltre dopo ogni trasloco di server o cambio DNS.
Il SEO Checker controlla l’SSL?
Sì. Il nostro SEO Checker controlla HTTPS e porta all’SSL Checker per tutti i dettagli del certificato.