Ce qui se passe quand un certificat SSL expire
Vos visiteurs voient une alerte en plein écran : la connexion n’est pas privée, ou le certificat a expiré. Donc la plupart partent aussitôt. Avec un certificat SSL expiré, les navigateurs ne lui font plus confiance et bloquent la page jusqu’à la correction.
De plus, chaque certificat a une date de fin. Les certificats gratuits Let's Encrypt durent 90 jours, et les payants en général un an. Après cette date, le certificat ne vaut plus rien, même si rien d’autre n’a changé.

Étape 1 : voir ce qui ne va pas
D’abord, vérifiez le site avec notre SSL Checker gratuit. Ainsi, il dit exactement ce qui ne va pas : la date de fin, la chaîne et les noms couverts.
Dans notre démo, le vérificateur a indiqué que le certificat avait expiré et a montré la date. La solution était donc claire avant même d’ouvrir le panneau d’hébergement.
Erreur 1 : le certificat a expiré
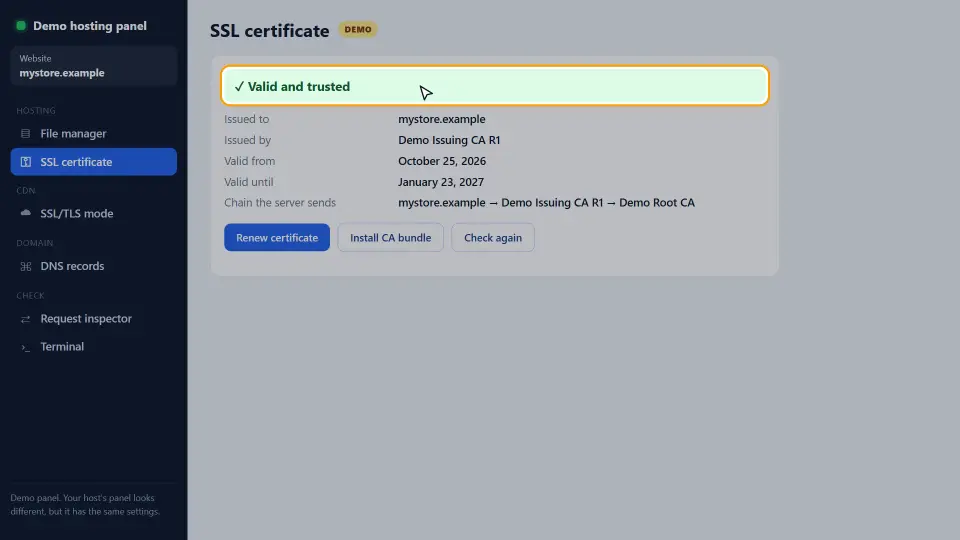
Dans votre panneau d’hébergement, ouvrez la page du certificat SSL. Puis elle montre la même chose : expiré, avec la date. Cliquez sur renouveler, et le nouveau certificat redevient valide et de confiance.
Pourquoi le renouvellement automatique a échoué
La plupart des hébergeurs renouvellent seuls les certificats gratuits Let's Encrypt. Si le vôtre a expiré, le renouvellement automatique a échoué. Souvent, le domaine ne pointe plus vers cet hébergeur, donc la vérification n’a pas pu passer. C’est pourquoi il faut aussi vérifier vos enregistrements avec notre DNS Records Checker.
Erreur 2 : la chaîne est incomplète
La confiance passe par une chaîne : votre certificat, un ou plusieurs certificats intermédiaires et une racine que les navigateurs connaissent déjà. Si le serveur n’envoie que son propre certificat, la chaîne est cassée.
Les navigateurs de bureau comblent souvent le trou, donc le site peut sembler normal sur votre ordinateur. Cependant, beaucoup de téléphones et d’applis refusent la connexion. La solution est d’installer le CA bundle, le fichier intermédiaire fourni par votre hébergeur ou vendeur.
Installer le CA bundle
Dans la plupart des panneaux, un champ CA bundle ou certificat intermédiaire se trouve à côté du certificat. Ensuite, collez-y le fichier et enregistrez. Ensuite, relancez le SSL Checker ; il doit signaler la chaîne complète.
Erreur 3 : le nom ne correspond pas
D’abord, un certificat liste les noms qu’il couvre. S’il couvre example.com mais qu’un visiteur ouvre www.example.com, le navigateur affiche une alerte de nom.
Prenez donc un certificat qui liste chaque adresse utilisée, avec et sans www, et les sous-domaines comme shop ou blog. Puis redirigez toute autre forme vers votre adresse principale, ainsi les visiteurs arrivent toujours sur un nom couvert.
Autres alertes de certificat
Contenu mixte
Le certificat va bien, cependant la page charge des images ou des scripts en http simple. Les navigateurs affichent alors une alerte ou bloquent ces fichiers. Passez chaque lien en https ou utilisez des liens relatifs.
Horloge de l’appareil fausse
Si un seul visiteur voit l’alerte d’expiration, l’horloge de son appareil est peut-être fausse. Une date très passée ou future rend tout certificat invalide. Dans ce cas, la solution est donc de son côté.
Certificats auto-signés
En effet, les navigateurs ne font pas confiance à un certificat fait par vous-même. Utilisez-le seulement pour tester ; pour un site public, prenez un certificat gratuit d’une autorité de confiance.
Éviter que ça recommence
- Gardez le renouvellement automatique actif et vérifiez que le domaine pointe vers l’hébergeur qui renouvelle.
- Mettez un rappel deux semaines avant la fin de tout certificat payant.
- Vérifiez le site avec le SSL Checker toutes les quelques semaines.
- Après un déménagement de serveur, vérifiez tout de suite la chaîne et les noms.
En bref, un certificat expiré est une date oubliée, pas un piratage. Avec un renouvellement qui marche et un contrôle rapide chaque mois, les visiteurs ne reverront plus l’alerte.
Erreurs fréquentes
- Renouveler le certificat mais oublier de l’installer sur le serveur.
- Installer le certificat sans le CA bundle.
- Couvrir seulement example.com et pas www.example.com.
- Déplacer le DNS chez un nouvel hébergeur et laisser le renouvellement auto chez l’ancien.
- Corriger le certificat mais laisser du contenu mixte sur les pages.
En bref : renouveler, envoyer la chaîne complète, couvrir chaque nom et vérifier souvent. Pour comprendre les certificats, voyez le guide MDN sur TLS.
Questions et réponses
Que se passe-t-il quand un certificat SSL expire ?
Les navigateurs ne lui font plus confiance et affichent une alerte en plein écran. Donc la plupart des visiteurs partent, et certaines applis ne se connectent plus.
Comment renouveler un certificat SSL expiré ?
Ouvrez la page SSL de votre panneau d’hébergement et cliquez sur renouveler, ou achetez le renouvellement chez votre vendeur et installez-le.
Pourquoi mon certificat gratuit ne s’est pas renouvelé ?
En général, le domaine ne pointe plus vers l’hébergeur, donc la vérification a échoué. Vérifiez vos enregistrements DNS, puis renouvelez.
Combien de temps dure un certificat SSL ?
Les certificats gratuits Let's Encrypt durent 90 jours et se renouvellent seuls. Les payants durent en général un an.
Comment savoir quand expire mon certificat SSL ?
Passez notre SSL Checker gratuit sur votre domaine. Il affiche la date de fin, la chaîne et les noms couverts.
Qu’est-ce qu’une chaîne de certificats incomplète ?
Le serveur envoie son certificat mais pas l’intermédiaire qui le relie à une racine de confiance. Alors beaucoup de téléphones refusent la connexion.
Qu’est-ce qu’un CA bundle ?
Le fichier des certificats intermédiaires. Votre hébergeur ou vendeur vous le donne, et vous l’installez à côté du certificat.
Pourquoi mon site marche sur ordinateur mais pas sur mobile ?
Souvent car la chaîne est incomplète. Le bureau comble le trou, mais beaucoup de téléphones non. Installez donc le CA bundle.
Qu’est-ce qu’une erreur de nom de certificat ?
Le certificat ne liste pas l’adresse de la barre, par exemple il couvre example.com mais pas www.example.com.
Faut-il des certificats séparés pour www et sans www ?
Non, car un certificat peut lister les deux noms. Vérifiez simplement qu’ils y sont tous les deux.
Qu’est-ce que le contenu mixte ?
Une page sécurisée qui charge des images ou scripts en http simple. C’est pourquoi les navigateurs alertent ou bloquent ces fichiers.
Une horloge fausse peut-elle causer des erreurs SSL ?
Oui. Si la date de l’appareil est très fausse, tout certificat semble expiré ou pas encore valide.
Un certificat expiré nuit-il au SEO ?
Oui, indirectement. Visiteurs et robots tombent sur une page d’alerte, donc le trafic baisse jusqu’à la correction.
Un certificat SSL gratuit est-il aussi sûr qu’un payant ?
Pour le chiffrement, oui. Les payants ajoutent des garanties ou une vérification d’entreprise, pas un chiffrement plus fort.
Qu’est-ce qu’un certificat wildcard ?
Un certificat pour tous les sous-domaines d’un domaine, comme *.example.com. Pourtant, il ne couvre le domaine nu que s’il est aussi listé.
Comment corriger NET::ERR_CERT_DATE_INVALID ?
Renouvelez le certificat s’il a expiré. S’il est valide, vérifiez ensuite l’horloge de l’appareil du visiteur.
Puis-je utiliser un certificat auto-signé ?
Seulement pour tester, car les navigateurs ne lui font pas confiance et les visiteurs voient une alerte.
Cloudflare répare-t-il un certificat expiré ?
Le certificat de bord de Cloudflare couvre les visiteurs, cependant votre certificat d’origine doit rester valide pour le mode Full (strict).
À quelle fréquence vérifier mon certificat SSL ?
Toutes les quelques semaines, et aussi après chaque déménagement de serveur ou changement de DNS.
Le SEO Checker vérifie-t-il le SSL ?
Oui. Notre SEO Checker vérifie HTTPS et renvoie vers le SSL Checker pour tous les détails du certificat.