ما هو سجل DMARC؟
يتوقع Gmail وYahoo الآن سجل DMARC من كل من يرسل بريدًا كثيرًا. ومن دونه قد يرتد بريدك أو يصل إلى الرسائل المزعجة. وسجل DMARC هو سجل TXT في DNS يخبر المستقبلين ماذا يفعلون عندما تفشل الرسالة في SPF وDKIM.
كما يتحقق DMARC من أمر لا يفحصه SPF وحده: أن النطاق الظاهر في حقل المرسل يطابق النطاق الذي نجح في SPF أو DKIM. ونتيجة لذلك يمنع الغرباء من إرسال بريد يبدو أنه منك.

كيف تقرأ سجل DMARC
يبدو أول سجل DMARC جيد هكذا:
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com- v=DMARC1 يحدد أن السجل من نوع DMARC.
- p=none يراقب فقط. يُسلَّم البريد كما كان، لكنك تتلقى تقارير.
- p=quarantine يرسل البريد الفاشل إلى الرسائل المزعجة.
- p=reject يرفض البريد الفاشل تمامًا.
- rua= هو العنوان الذي يستلم التقارير اليومية.
لذلك ابدأ بـ p=none. فهو لا يغيّر شيئًا في التسليم، ومع ذلك يعرض لك كل خادم يرسل بريدًا باسم نطاقك.
كيف تضيف سجل DMARC
أولًا، تأكد أن SPF مُعدّ، لأن DMARC يعتمد عليه. ثم أنشئ السجل باستخدام مولّد DMARC وSPF المجاني. اختر السياسة none وأدخل عنوانًا للتقارير.
بعد ذلك أضف سجل TXT في لوحة DNS. والخطأ الأكثر شيوعًا هو الاسم. يجب أن يكون _dmarc وليس @. فعند @ لا يبحث عنه أي مستقبل أبدًا.
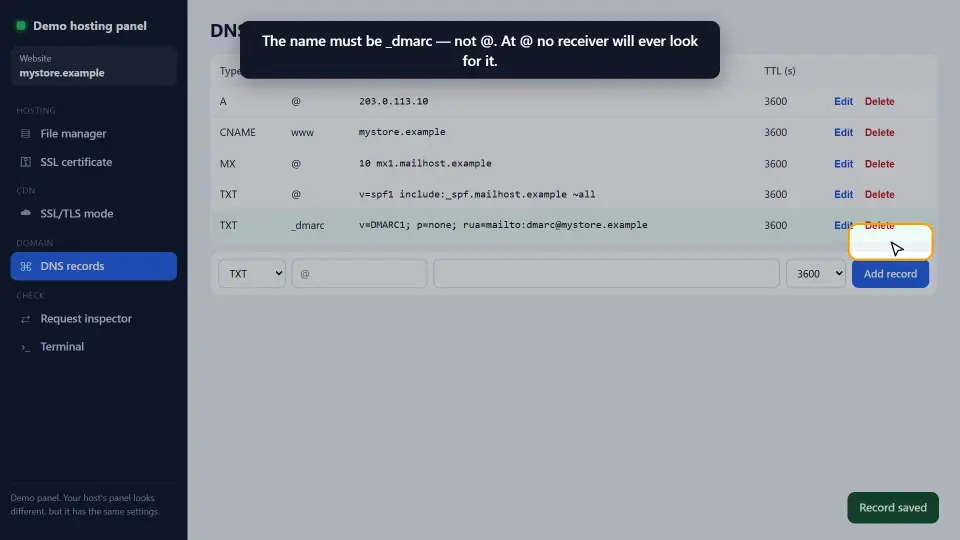
وأخيرًا ابحث عنه لتتأكد أنه يعمل:
nslookup -type=txt _dmarc.example.comويمكنك أيضًا رؤيته في فاحص سجلات DNS.
قراءة تقارير DMARC
بعد يوم أو يومين يبدأ مستقبلون مثل Google وMicrosoft بإرسال تقارير إلى عنوان rua. وكل تقرير ملف XML صغير يذكر الخوادم التي أرسلت باسم نطاقك وهل نجحت في SPF وDKIM.
ابحث عن الخدمات الحقيقية التي تفشل، مثل أداة النشرات أو نظام الدعم. أصلحها أولًا، غالبًا بإضافتها إلى SPF أو بإعداد DKIM. أما الخوادم المجهولة التي تفشل فهي غالبًا منتحلون، وهذا بالضبط ما سيحظره DMARC لاحقًا.
من p=none إلى p=reject
عندما تنجح كل خدماتك الحقيقية، شدّد السياسة على مراحل. لذلك لا تقفز مباشرة إلى reject:
p=noneلمدة أسبوعين إلى أربعة أسابيع أثناء قراءة التقارير.p=quarantine; pct=25لإرسال ربع البريد الفاشل إلى الرسائل المزعجة.p=quarantineلكل البريد الفاشل.p=rejectعندما تبقى التقارير نظيفة.
باختصار، كل مرحلة تغيير صغير يمكنك التراجع عنه في اليوم نفسه إذا تعطل شيء.
ماذا تعني مطابقة DMARC
لا يسأل DMARC فقط إن كان SPF أو DKIM قد نجح. بل يسأل أيضًا إن كانا قد نجحا للنطاق نفسه الذي يراه القارئ في حقل المرسل. وتسمى هذه المطابقة alignment.
مطابقة SPF
يفحص SPF عنوان الإرجاع المخفي، لا حقل المرسل. لذلك إذا أرسلت أداة نشرات بعنوان إرجاع خاص بها، قد ينجح SPF بينما تفشل المطابقة. وتسمح أدوات كثيرة بنطاق إرجاع مخصص لحل ذلك.
مطابقة DKIM
يتطابق DKIM عندما يطابق نطاق التوقيع، أي قيمة d=، نطاق المرسل لديك. ولهذا أعدّ DKIM بنطاقك أنت في كل خدمة ترسل باسمك، لا بنطاق الخدمة الافتراضي.
مرنة وصارمة
المطابقة مرنة افتراضيًا: فيُعدّ mail.example.com مطابقًا لـ example.com. أما الوضع الصارم فيحتاج تطابقًا تامًا. لذلك يجب أن تُبقي معظم المواقع القيمة الافتراضية.
DMARC للنطاقات الفرعية والنطاقات المتوقفة
يغطي سجل DMARC على النطاق الرئيسي نطاقاته الفرعية أيضًا، إلا إذا كان لنطاق فرعي سجله الخاص. لذلك يكفي عادة سجل واحد عند _dmarc.example.com.
النطاقات التي لا ترسل بريدًا أبدًا هدف سهل للمنتحلين. لذلك انشر لها سياسة صارمة فورًا، مع سجل SPF لا يسمح بشيء:
v=DMARC1; p=reject;لأن نطاقًا متوقفًا لا يرسل بريدًا حقيقيًا، لا يُحظر شيء مفيد. وفي الأثناء يُرفض البريد المزيف الذي يستخدم اسمه.
أخطاء شائعة
- وضع السجل عند @ بدل _dmarc.
- البدء بـ p=reject، فتفقد خدمة منسية كل بريدها.
- إضافة DMARC قبل أن يعمل SPF أو DKIM.
- استخدام عنوان تقارير على نطاق آخر دون سجل الإذن الذي يحتاجه ذلك النطاق.
- عدم قراءة التقارير أبدًا، فتبقى السياسة none للأبد.
باختصار: الاسم _dmarc، والبداية none، ثم قراءة التقارير، ثم التشديد. ولمزيد من التفاصيل راجع دليل Google لإعداد DMARC.
أسئلة وأجوبة
ما هو سجل DMARC؟
سجل TXT عند _dmarc.نطاقك يخبر المستقبلين ماذا يفعلون بالبريد الذي يفشل في SPF وDKIM، وأين يرسلون التقارير.
أين أضع سجل DMARC؟
عند الاسم _dmarc في لوحة DNS كسجل TXT. وليس عند @ حيث لا يبحث عنه أي مستقبل.
بأي سياسة DMARC أبدأ؟
ابدأ بـ p=none. لا يتغير التسليم، لكنك تتلقى تقارير وتستطيع إصلاح الخدمات الحقيقية قبل تشديد السياسة.
هل أحتاج SPF وDKIM من أجل DMARC؟
نعم. ينجح DMARC عندما ينجح SPF أو DKIM ويطابق نطاق المرسل. أعدّ واحدًا منهما على الأقل، والأفضل الاثنان.
هل يشترط Gmail وجود DMARC؟
منذ 2024 يشترط Gmail وYahoo سجل DMARC على المرسلين بكميات كبيرة، أي نحو 5000 رسالة يوميًا أو أكثر. ويُنصح به بشدة للجميع.
ما وسم rua؟
عنوان mailto الذي يستلم التقارير اليومية. استخدم صندوقًا تتابعه أو خدمة تقارير DMARC.
كم يستغرق سجل DMARC ليعمل؟
عادة دقائق، لكن التخزين المؤقت لـ DNS قد يؤخره حتى مدة TTL. وتبدأ التقارير بالوصول بعد يوم أو يومين.
هل يمكن أن يحظر DMARC بريدي أنا؟
نعم، مع p=quarantine أو p=reject، إذا فشلت خدمة حقيقية في SPF وDKIM. لهذا تبدأ بـ p=none وتقرأ التقارير أولًا.
ما مطابقة DMARC؟
التحقق من أن SPF أو DKIM نجح للنطاق نفسه الظاهر في حقل المرسل. ومن دون المطابقة يفشل DMARC حتى لو نجح SPF.
لماذا يفشل DMARC بينما ينجح SPF؟
لأن SPF نجح لنطاق الإرجاع الخاص بالخدمة لا لنطاقك. أعدّ DKIM بنطاقك أو نطاق إرجاع مخصصًا حتى يتطابق أحدهما.
ماذا يفعل sp= في سجل DMARC؟
يحدد سياسة منفصلة للنطاقات الفرعية. ومن دونه تتبع النطاقات الفرعية سياسة p= الرئيسية.
ماذا يفعل pct=؟
يطبّق السياسة على جزء فقط من البريد الفاشل. مثلًا pct=25 مع p=quarantine يرسل ربع هذا البريد إلى الرسائل المزعجة.
هل أستخدم ruf للتقارير التفصيلية؟
هذا اختياري. فكثير من المستقبلين الكبار لم يعودوا يرسلونها، وقد تحتوي بيانات شخصية. وتكفي تقارير rua لمعظم المواقع.
هل تحتاج النطاقات الفرعية سجل DMARC خاصًا؟
لا. فسجل النطاق الرئيسي يغطيها، إلا إذا أردت سياسة مختلفة لنطاق فرعي.
أي سجل DMARC يحتاجه نطاق متوقف؟
v=DMARC1; p=reject; مع سجل SPF هو v=spf1 -all. فلا يُرسل منه شيء حقيقي، لذلك لا يُحظر شيء مفيد.
هل يمكن أن يكون لدي أكثر من سجل DMARC؟
لا. إذا وُجد سجلّا TXT عند _dmarc يتجاهل المستقبلون DMARC للنطاق. أبقِ سجلًا واحدًا فقط.
كيف أقرأ تقارير DMARC بصيغة XML؟
افتح ملف XML وانظر إلى كل عنوان IP مصدر وعدده ونتائج SPF وDKIM. وتحوّلها خدمة تقارير DMARC إلى رسوم بسيطة.
هل يحسّن DMARC وصول البريد؟
نعم. فمزودو البريد الكبار يثقون أكثر بالنطاقات التي لها سياسة DMARC، كما يحظر التزوير الذي يضر باسمك.
ما BIMI وهل يحتاج DMARC؟
يعرض BIMI شعارك بجانب بريدك في بعض الصناديق. ويحتاج أولًا DMARC بوضع quarantine أو reject.
هل يمكنني الرجوع من p=reject إلى p=none؟
نعم. غيّر السجل، ثم يتبع المستقبلون السياسة الجديدة بمجرد انتهاء ذاكرتهم المؤقتة للسجل القديم.