Qu’est-ce qu’un enregistrement DMARC ?
Gmail et Yahoo attendent désormais un enregistrement DMARC de toute personne qui envoie beaucoup d’e-mails. Sans lui, vos messages peuvent être rejetés ou finir en spam. Un enregistrement DMARC est un enregistrement TXT dans votre DNS qui dit aux destinataires quoi faire quand un message échoue à SPF et DKIM.
De plus, DMARC vérifie une chose que SPF seul ne vérifie pas : que le domaine visible dans le champ De correspond au domaine qui a passé SPF ou DKIM. Par conséquent, il empêche des inconnus d’envoyer des e-mails qui semblent venir de vous.

Comment lire un enregistrement DMARC
Un bon premier enregistrement DMARC ressemble à ceci :
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com- v=DMARC1 indique qu’il s’agit de DMARC.
- p=none observe seulement. Les e-mails arrivent comme avant, mais vous recevez des rapports.
- p=quarantine envoie en spam les e-mails qui échouent.
- p=reject refuse complètement les e-mails qui échouent.
- rua= est l’adresse qui reçoit les rapports quotidiens.
C’est pourquoi il faut commencer avec p=none. Rien ne change pour la livraison, et pourtant vous voyez chaque serveur qui envoie au nom de votre domaine.
Comment ajouter un enregistrement DMARC
D’abord, assurez-vous que SPF est en place, car DMARC s’appuie dessus. Ensuite, créez l’enregistrement avec notre générateur DMARC et SPF gratuit. Choisissez la politique none et saisissez une adresse pour les rapports.
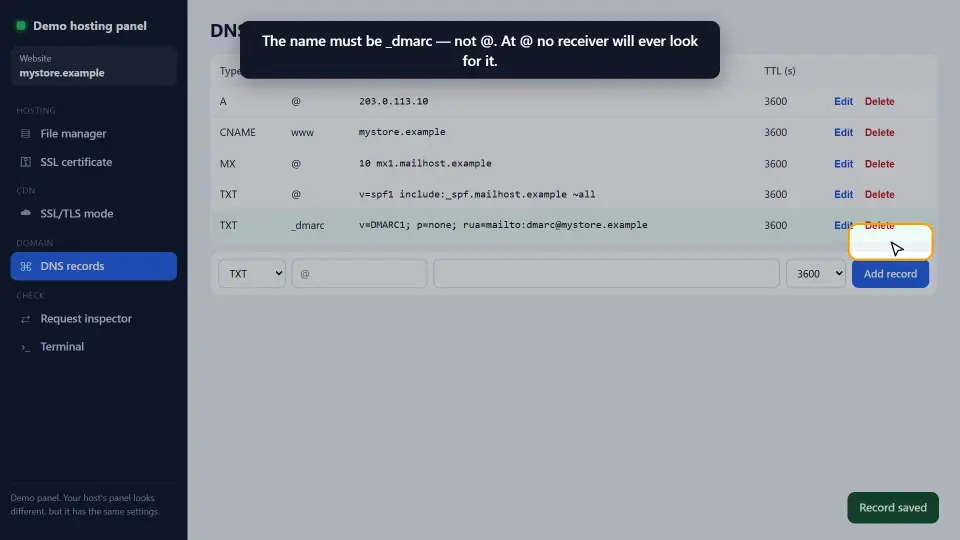
Puis ajoutez un enregistrement TXT dans votre panneau DNS. L’erreur la plus courante concerne le nom. Il doit être _dmarc, et non @. Sur @, aucun destinataire ne le cherche jamais.
Enfin, interrogez-le pour vérifier qu’il est actif :
nslookup -type=txt _dmarc.example.comVous pouvez aussi le voir dans notre DNS Records Checker.
Lire les rapports DMARC
Après un ou deux jours, des destinataires comme Google et Microsoft envoient des rapports à l’adresse rua. Chacun est un petit fichier XML qui liste les serveurs ayant envoyé au nom de votre domaine et s’ils ont passé SPF et DKIM.
Cherchez les vrais services qui échouent, comme un outil de newsletter ou un support client. Corrigez-les d’abord, en général en les ajoutant à SPF ou en configurant DKIM. En revanche, les serveurs inconnus qui échouent sont souvent des usurpateurs, et c’est justement ce que DMARC bloquera plus tard.
De p=none à p=reject
Une fois que tous vos vrais services passent, durcissez la politique par paliers. Ne sautez donc pas directement à reject :
p=nonependant deux à quatre semaines, le temps de lire les rapports.p=quarantine; pct=25pour envoyer en spam un quart des e-mails qui échouent.p=quarantinepour tous les e-mails qui échouent.p=rejectquand les rapports restent propres.
En bref, chaque palier est un petit changement que vous pouvez annuler le jour même si quelque chose casse.
Ce que signifie l’alignement DMARC
DMARC ne demande pas seulement si SPF ou DKIM ont réussi. Il demande aussi s’ils ont réussi pour le même domaine que le lecteur voit dans le champ De. Cette correspondance s’appelle l’alignement.
Alignement SPF
SPF vérifie l’adresse de retour cachée, pas le champ De. Donc, si un outil de newsletter envoie avec sa propre adresse de retour, SPF peut réussir alors que l’alignement échoue. Beaucoup d’outils permettent un domaine de retour personnalisé pour corriger cela.
Alignement DKIM
DKIM est aligné quand le domaine qui signe, la valeur d=, correspond à votre domaine De. C’est pourquoi il faut configurer DKIM avec votre propre domaine dans chaque service qui envoie pour vous.
Souple ou strict
Par défaut, l’alignement est souple : mail.example.com compte comme une correspondance pour example.com. Le mode strict exige une correspondance exacte. Ainsi, la plupart des sites devraient garder la valeur par défaut.
DMARC pour les sous-domaines et domaines parqués
Un enregistrement DMARC sur le domaine principal couvre aussi ses sous-domaines, sauf si un sous-domaine a le sien. Donc un enregistrement sur _dmarc.example.com suffit en général.
Les domaines qui n’envoient jamais d’e-mail sont une cible facile pour les usurpateurs. Pour eux, publiez tout de suite une politique stricte, avec un enregistrement SPF qui n’autorise rien :
v=DMARC1; p=reject;Comme aucun vrai e-mail ne part d’un domaine parqué, rien de bon n’est bloqué. Pendant ce temps, les faux e-mails qui utilisent son nom sont refusés.
Erreurs fréquentes
- Placer l’enregistrement sur @ au lieu de _dmarc.
- Commencer par p=reject, si bien qu’un service oublié perd tous ses e-mails.
- Ajouter DMARC avant que SPF ou DKIM ne fonctionnent.
- Utiliser une adresse de rapport sur un autre domaine sans l’enregistrement d’autorisation dont ce domaine a besoin.
- Ne jamais lire les rapports, donc rester à none pour toujours.
En bref : nom _dmarc, départ à none, lecture des rapports, puis durcissement. Pour plus de détails, voyez le guide Google sur DMARC.
Questions et réponses
Qu’est-ce qu’un enregistrement DMARC ?
En effet, c’est un enregistrement TXT sur _dmarc.votre-domaine qui dit aux destinataires quoi faire des e-mails qui échouent à SPF et DKIM, et où envoyer les rapports.
Où placer l’enregistrement DMARC ?
Au nom _dmarc dans votre panneau DNS, donc comme enregistrement TXT. Pas sur @, où aucun destinataire ne le cherche.
Par quelle politique DMARC commencer ?
Par p=none. La livraison ne change pas, mais vous recevez des rapports et pouvez corriger les vrais services avant de durcir.
Faut-il SPF et DKIM pour DMARC ?
Oui. DMARC passe quand SPF ou DKIM passe et correspond au domaine De. Configurez-en au moins un, idéalement les deux.
Gmail exige-t-il DMARC ?
Depuis 2024, Gmail et Yahoo exigent un enregistrement DMARC des expéditeurs en masse, soit environ 5 000 messages par jour ou plus. Pour les autres, il est fortement conseillé.
À quoi sert la balise rua ?
Ainsi, c’est l’adresse mailto qui reçoit les rapports quotidiens. Utilisez une boîte que vous consultez ou un service de rapports DMARC.
Combien de temps avant que mon DMARC fonctionne ?
En général quelques minutes, cependant le cache DNS peut le retarder jusqu’au TTL. Les rapports arrivent après un ou deux jours.
DMARC peut-il bloquer mes propres e-mails ?
Oui, avec p=quarantine ou p=reject, si un vrai service échoue à SPF et DKIM. C’est pourquoi on commence par p=none et on lit d’abord les rapports.
Qu’est-ce que l’alignement DMARC ?
En effet, c’est la vérification que SPF ou DKIM ont réussi pour le même domaine que celui du champ De. Sans alignement, DMARC échoue même si SPF réussit.
Pourquoi DMARC échoue-t-il quand SPF réussit ?
SPF a réussi pour le domaine de retour du service, pas le vôtre. Configurez DKIM avec votre domaine ou un domaine de retour personnalisé, pour que l’un des deux soit aligné.
À quoi sert sp= dans un enregistrement DMARC ?
Ainsi, il fixe une politique à part pour les sous-domaines. Sans lui, les sous-domaines suivent la politique p= principale.
À quoi sert pct= ?
Il applique la politique à une partie seulement des e-mails qui échouent. Par exemple, pct=25 avec p=quarantine envoie un quart d’entre eux en spam.
Faut-il utiliser ruf pour les rapports détaillés ?
C’est facultatif, car beaucoup de grands destinataires ne les envoient plus, et ils peuvent contenir des données personnelles. Les rapports rua suffisent pour la plupart des sites.
Les sous-domaines ont-ils besoin de leur propre DMARC ?
Non, car l’enregistrement du domaine principal les couvre, sauf si vous voulez une autre politique pour un sous-domaine.
Quel DMARC pour un domaine parqué ?
v=DMARC1; p=reject; avec un enregistrement SPF v=spf1 -all. Rien de réel n’en part, donc rien de bon n’est bloqué.
Peut-on avoir plusieurs enregistrements DMARC ?
Non. S’il y a deux enregistrements TXT sur _dmarc, les destinataires ignorent DMARC pour le domaine. Gardez-en un seul.
Comment lire les rapports XML DMARC ?
D’abord, ouvrez le fichier XML et regardez chaque IP source, son nombre et les résultats SPF et DKIM. Un service de rapports DMARC en fait des graphiques simples.
DMARC améliore-t-il la délivrabilité ?
Oui. Les grandes messageries font davantage confiance aux domaines avec une politique DMARC, et il bloque aussi les faux qui nuisent à votre nom.
Qu’est-ce que BIMI et faut-il DMARC ?
BIMI affiche votre logo à côté de vos e-mails dans certaines boîtes. Il faut d’abord DMARC en quarantine ou reject.
Peut-on revenir de p=reject à p=none ?
Oui. Modifiez l’enregistrement, puis les destinataires suivent la nouvelle politique dès que leur cache de l’ancien expire.