Cos’è un record DMARC?
Gmail e Yahoo ora si aspettano un record DMARC da chi invia molta posta. Senza, i tuoi messaggi possono tornare indietro o finire nello spam. Un record DMARC è un record TXT nel tuo DNS che dice ai destinatari cosa fare quando un messaggio non supera SPF e DKIM.
Inoltre DMARC controlla una cosa che SPF da solo non verifica: che il dominio visibile nel campo Da corrisponda al dominio che ha superato SPF o DKIM. Di conseguenza impedisce a sconosciuti di inviare posta che sembra tua.

Come leggere un record DMARC
Un buon primo record DMARC è così:
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com- v=DMARC1 indica che il record è DMARC.
- p=none osserva soltanto. La posta arriva come prima, ma ricevi i report.
- p=quarantine manda nello spam la posta che fallisce.
- p=reject rifiuta del tutto la posta che fallisce.
- rua= è l’indirizzo che riceve i report giornalieri.
Quindi parti con p=none. Non cambia nulla nella consegna, eppure ti mostra ogni server che invia posta con il tuo dominio.
Come aggiungere un record DMARC
Prima di tutto assicurati che SPF sia attivo, perché DMARC si basa su di esso. Poi crea il record con il nostro generatore DMARC e SPF gratuito. Scegli la policy none e inserisci un indirizzo per i report.
Quindi aggiungi un record TXT nel pannello DNS. L’errore più comune è il nome. Deve essere _dmarc, non @. Su @ nessun destinatario lo cerca mai.
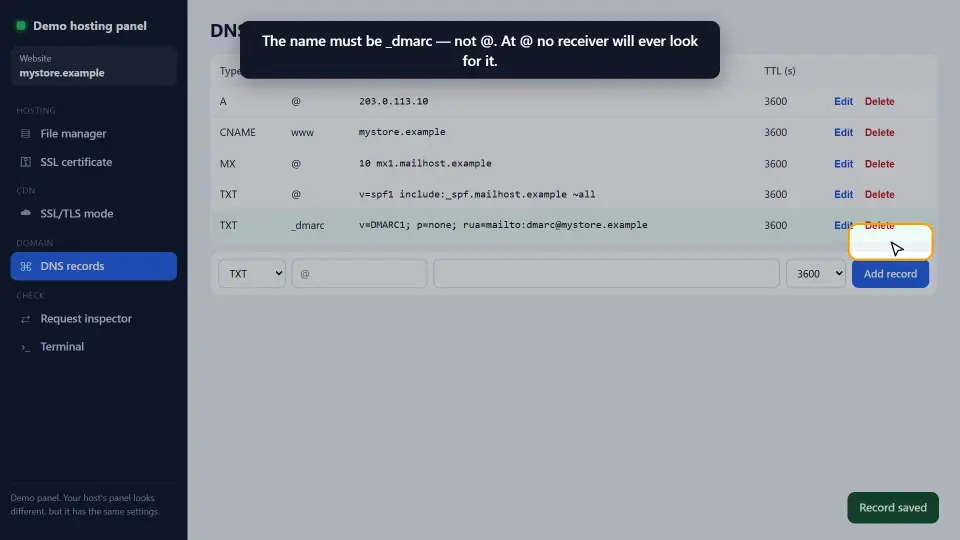
Infine cercalo per verificare che sia attivo:
nslookup -type=txt _dmarc.example.comPuoi vederlo anche nel nostro DNS Records Checker.
Leggere i report DMARC
Dopo uno o due giorni, destinatari come Google e Microsoft iniziano a inviare report all’indirizzo rua. Ognuno è un piccolo file XML con i server che hanno inviato posta con il tuo dominio e se hanno superato SPF e DKIM.
Cerca i servizi reali che falliscono, come uno strumento per newsletter o un helpdesk. Sistemali per primi, di solito aggiungendoli a SPF o configurando DKIM. Invece i server sconosciuti che falliscono sono spesso falsificatori, ed è proprio ciò che DMARC bloccherà dopo.
Da p=none a p=reject
Quando tutti i tuoi servizi reali passano, rendi la policy più severa a gradini. Perciò non saltare subito a reject:
p=noneper due-quattro settimane mentre leggi i report.p=quarantine; pct=25per mandare nello spam un quarto della posta che fallisce.p=quarantineper tutta la posta che fallisce.p=rejectquando i report restano puliti.
In breve, ogni gradino è una piccola modifica che puoi annullare lo stesso giorno se qualcosa si rompe.
Cosa significa l’allineamento DMARC
DMARC non chiede solo se SPF o DKIM sono passati. Chiede inoltre se sono passati per lo stesso dominio che il lettore vede nel campo Da. Questa corrispondenza si chiama allineamento.
Allineamento SPF
SPF controlla l’indirizzo di ritorno nascosto, non il campo Da. Quindi, se uno strumento per newsletter invia con il proprio indirizzo di ritorno, SPF può passare mentre l’allineamento fallisce. Molti strumenti permettono un dominio di ritorno personalizzato per risolvere.
Allineamento DKIM
DKIM è allineato quando il dominio che firma, il valore d=, corrisponde al tuo dominio Da. Perciò configura DKIM con il tuo dominio in ogni servizio che invia per te, non con il dominio predefinito del servizio.
Rilassato e rigoroso
Di base l’allineamento è rilassato: mail.example.com vale come corrispondenza per example.com. La modalità rigorosa richiede una corrispondenza esatta. Quindi la maggior parte dei siti dovrebbe tenere il valore predefinito.
DMARC per sottodomini e domini parcheggiati
Un record DMARC sul dominio principale copre anche i suoi sottodomini, a meno che un sottodominio non ne abbia uno suo. Quindi di solito basta un record su _dmarc.example.com.
I domini che non inviano mai posta sono un bersaglio facile per i falsificatori. Per questi pubblica subito una policy rigorosa, insieme a un record SPF che non permette nulla:
v=DMARC1; p=reject;Poiché da un dominio parcheggiato non parte posta vera, non si blocca nulla di buono. Nel frattempo la posta falsa che usa il suo nome viene rifiutata.
Errori comuni
- Mettere il record su @ invece che su _dmarc.
- Partire con p=reject, così un servizio dimenticato perde tutta la posta.
- Aggiungere DMARC prima che SPF o DKIM funzionino.
- Usare un indirizzo per i report su un altro dominio senza il record di autorizzazione che quel dominio richiede.
- Non leggere mai i report, così la policy resta none per sempre.
In breve: nome _dmarc, si parte da none, si leggono i report e poi si stringe. Per i dettagli, leggi la guida di Google su DMARC.
Domande e risposte
Cos’è un record DMARC?
In particolare, un record TXT su _dmarc.tuo-dominio che dice ai destinatari cosa fare della posta che non supera SPF e DKIM, e dove inviare i report.
Dove metto il record DMARC?
Sul nome _dmarc del pannello DNS, come record TXT. Non su @, dove nessun destinatario lo cerca.
Con quale policy DMARC parto?
Con p=none. La consegna non cambia, ma ricevi i report e puoi sistemare i servizi reali prima di stringere la policy.
Servono SPF e DKIM per DMARC?
Sì. DMARC passa quando SPF o DKIM passano e corrispondono al dominio Da. Configurane almeno uno, meglio entrambi.
Gmail richiede DMARC?
Dal 2024 Gmail e Yahoo richiedono un record DMARC a chi invia in massa, circa 5.000 messaggi al giorno o più. Per tutti gli altri è molto consigliato.
Cos’è il tag rua?
L’indirizzo mailto che riceve i report giornalieri. Usa una casella che controlli o un servizio di report DMARC.
Quanto ci mette il mio record DMARC a funzionare?
Di solito pochi minuti, tuttavia la cache DNS può ritardarlo fino al TTL. I report arrivano dopo uno o due giorni.
DMARC può bloccare la mia posta?
Sì, con p=quarantine o p=reject, se un servizio reale non supera SPF e DKIM. Per questo si parte da p=none e si leggono prima i report.
Cos’è l’allineamento DMARC?
Il controllo che SPF o DKIM siano passati per lo stesso dominio mostrato nel campo Da. Senza allineamento DMARC fallisce anche se SPF passa.
Perché DMARC fallisce se SPF passa?
SPF è passato per il dominio di ritorno del servizio, non per il tuo. Configura DKIM con il tuo dominio o un dominio di ritorno personalizzato, così uno dei due si allinea.
Cosa fa sp= in un record DMARC?
Fissa una policy separata per i sottodomini. Senza sp= i sottodomini seguono la policy principale p=.
Cosa fa pct=?
Applica la policy solo a una parte della posta che fallisce. Per esempio pct=25 con p=quarantine manda nello spam un quarto di quella posta.
Devo usare ruf per i report dettagliati?
È facoltativo, perché molti grandi destinatari non li inviano più e possono contenere dati personali. Per quasi tutti i siti bastano i report rua.
I sottodomini hanno bisogno di un proprio DMARC?
No, perché il record del dominio principale li copre, a meno che tu non voglia una policy diversa per un sottodominio.
Che record DMARC deve avere un dominio parcheggiato?
v=DMARC1; p=reject; insieme al record SPF v=spf1 -all. Da lì non parte nulla di vero, quindi non si blocca nulla di buono.
Posso avere più di un record DMARC?
No. Se ci sono due record TXT su _dmarc, i destinatari ignorano DMARC per il dominio. Tienine esattamente uno.
Come leggo i report XML di DMARC?
Apri il file XML e guarda ogni IP di origine, il suo numero e i risultati di SPF e DKIM. Un servizio di report DMARC li trasforma in grafici semplici.
DMARC migliora il recapito della posta?
Sì. I grandi provider si fidano di più dei domini con una policy DMARC, e in più blocca i falsi che danneggiano il tuo nome.
Cos’è BIMI e serve DMARC?
BIMI mostra il tuo logo accanto alla tua posta in alcune caselle. Prima serve DMARC su quarantine o reject.
Posso tornare da p=reject a p=none?
Sì. Cambia il record, poi i destinatari seguono la nuova policy appena scade la loro cache del record vecchio.