¿Qué es un registro DMARC?
Gmail y Yahoo esperan ahora un registro DMARC de quien envía mucho correo. Sin él, tus mensajes pueden rebotar o llegar a spam. Un registro DMARC es un registro TXT en tu DNS que dice a los receptores qué hacer cuando un mensaje falla SPF y DKIM.
DMARC además comprueba algo que SPF solo no revisa: que el dominio que la gente ve en el campo De coincide con el que pasó SPF o DKIM. Como resultado, impide que desconocidos envíen correo que parece tuyo.

Cómo leer un registro DMARC
Un buen primer registro DMARC es así:
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com- v=DMARC1 marca el registro como DMARC.
- p=none solo observa. El correo se entrega igual, pero recibes informes.
- p=quarantine envía a spam el correo que falla.
- p=reject rechaza por completo el correo que falla.
- rua= es la dirección que recibe los informes diarios.
Por eso empieza con p=none. No cambia nada en la entrega y, aun así, te muestra cada servidor que envía correo con tu dominio.
Cómo añadir un registro DMARC
Primero, asegúrate de que SPF funciona, porque DMARC se apoya en él. Después crea el registro con nuestro generador de DMARC y SPF gratuito. Elige la política none y escribe una dirección para los informes.
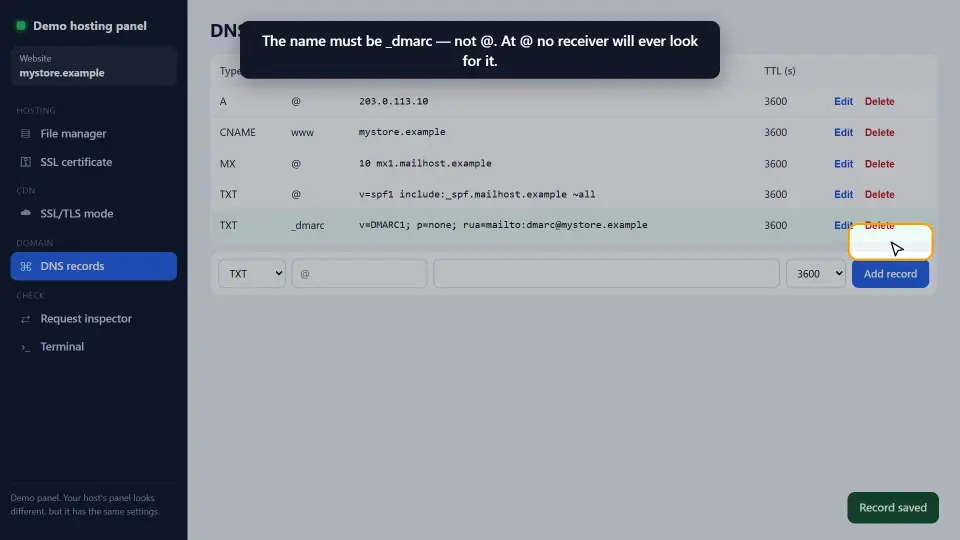
Luego añade un registro TXT en tu panel DNS. El error más común es el nombre. Debe ser _dmarc, no @. En @, ningún receptor lo busca jamás.
Por último, búscalo para comprobar que está activo:
nslookup -type=txt _dmarc.example.comTambién puedes verlo en nuestro DNS Records Checker.
Cómo leer los informes DMARC
Tras uno o dos días, receptores como Google y Microsoft empiezan a enviar informes a la dirección rua. Cada uno es un pequeño archivo XML con los servidores que enviaron correo con tu dominio y si pasaron SPF y DKIM.
Busca servicios reales que fallan, como una herramienta de boletines o un sistema de soporte. Arregla esos primero, normalmente añadiéndolos a SPF o configurando DKIM. Mientras tanto, los servidores desconocidos que fallan suelen ser suplantadores, y justo eso es lo que DMARC bloqueará después.
De p=none a p=reject
Cuando todos tus servicios reales pasen, endurece la política por pasos. Por lo tanto, no saltes directamente a reject:
p=nonedurante dos a cuatro semanas mientras lees los informes.p=quarantine; pct=25para enviar a spam una cuarta parte del correo que falla.p=quarantinepara todo el correo que falla.p=rejectcuando los informes sigan limpios.
En resumen, cada paso es un cambio pequeño que puedes deshacer el mismo día si algo falla.
Qué significa la alineación DMARC
DMARC no solo pregunta si SPF o DKIM pasaron. También pregunta si pasaron para el mismo dominio que el lector ve en el campo De. Esta coincidencia se llama alineación.
Alineación de SPF
SPF revisa la dirección de retorno oculta, no el campo De. Así que si una herramienta de boletines envía con su propia dirección de retorno, SPF puede pasar mientras la alineación falla. Muchas herramientas permiten usar un dominio de retorno propio para arreglarlo.
Alineación de DKIM
DKIM se alinea cuando el dominio que firma, el valor d=, coincide con tu dominio De. Por lo tanto, configura DKIM con tu propio dominio en cada servicio que envía por ti, no con el dominio del servicio.
Relajada y estricta
Por defecto la alineación es relajada: mail.example.com cuenta como coincidencia de example.com. El modo estricto necesita una coincidencia exacta. Por eso la mayoría de sitios debe dejar el valor por defecto.
DMARC para subdominios y dominios aparcados
Un registro DMARC en tu dominio principal también cubre sus subdominios, salvo que un subdominio tenga el suyo. Por eso un registro en _dmarc.example.com suele bastar.
Los dominios que nunca envían correo son un blanco fácil para suplantadores. Para ellos, publica enseguida una política estricta, junto con un registro SPF que no permita nada:
v=DMARC1; p=reject;Como de un dominio aparcado no sale correo real, no se bloquea nada bueno. Mientras tanto, el correo falso que usa su nombre se rechaza.
Errores comunes
- Poner el registro en @ en lugar de _dmarc.
- Empezar con p=reject, de modo que un servicio olvidado pierde todo su correo.
- Añadir DMARC antes de que funcionen SPF o DKIM.
- Usar una dirección de informes en otro dominio sin el registro de permiso que ese dominio necesita.
- No leer nunca los informes, así que la política se queda en none para siempre.
En resumen: nombre _dmarc, empieza en none, lee los informes y luego endurece. Para más detalle, mira la guía de Google para configurar DMARC.
Preguntas y respuestas
¿Qué es un registro DMARC?
De hecho, es un registro TXT en _dmarc.tu-dominio que dice a los receptores qué hacer con el correo que falla SPF y DKIM, y adónde enviar los informes.
¿Dónde pongo el registro DMARC?
En el nombre _dmarc de tu panel DNS, como registro TXT. No en @, donde ningún receptor lo busca.
¿Con qué política DMARC empiezo?
Empieza con p=none. No cambia la entrega, pero te envía informes, así puedes arreglar los servicios reales antes de endurecer la política.
¿Necesito SPF y DKIM para DMARC?
Sí. DMARC pasa cuando SPF o DKIM pasan y coinciden con el dominio De. Configura al menos uno, mejor los dos.
¿Gmail exige DMARC?
Desde 2024, Gmail y Yahoo exigen un registro DMARC a quienes envían en masa, unos 5.000 mensajes al día o más. Para el resto es muy recomendable.
¿Qué es la etiqueta rua?
Es la dirección mailto que recibe a menudo los informes diarios. Usa un buzón que revises o un servicio de informes DMARC.
¿Cuánto tarda en funcionar mi registro DMARC?
Normalmente minutos; sin embargo, la caché DNS puede retrasarlo hasta el TTL. Los informes empiezan a llegar tras uno o dos días.
¿DMARC puede bloquear mi propio correo?
Sí, con p=quarantine o p=reject, si un servicio real falla SPF y DKIM. Por eso se empieza con p=none y se leen antes los informes.
¿Qué es la alineación DMARC?
La comprobación de que SPF o DKIM pasaron para el mismo dominio que aparece en el campo De. Sin alineación, DMARC falla aunque SPF pase.
¿Por qué falla DMARC si SPF pasa?
SPF pasó para el dominio de retorno del servicio, no para el tuyo. Configura DKIM con tu dominio o un dominio de retorno propio, así uno de los dos se alinea.
¿Qué hace sp= en un registro DMARC?
Fija una política aparte para los subdominios. Sin ella, los subdominios siguen la política p= principal.
¿Qué hace pct=?
Aplica la política solo a una parte del correo que falla. Por ejemplo, pct=25 con p=quarantine envía a spam una cuarta parte del correo que falla.
¿Debo usar ruf para informes forenses?
Es opcional, ya que muchos grandes receptores ya no los envían y pueden incluir datos personales. Para la mayoría de sitios bastan los informes rua.
¿Los subdominios necesitan su propio registro DMARC?
No, porque el registro del dominio principal los cubre, salvo que quieras otra política para un subdominio.
¿Qué registro DMARC debe tener un dominio aparcado?
v=DMARC1; p=reject; junto con un registro SPF v=spf1 -all. De él no sale nada real, así que no se bloquea nada bueno.
¿Puedo tener más de un registro DMARC?
No. Si hay dos registros TXT en _dmarc, los receptores ignoran DMARC para el dominio. Deja exactamente uno.
¿Cómo leo los informes XML de DMARC?
Abre el archivo XML y mira cada IP de origen, su número y los resultados de SPF y DKIM. Un servicio de informes DMARC los convierte en gráficos sencillos.
¿DMARC mejora la entrega del correo?
Sí. Los grandes proveedores confían más en dominios con política DMARC y, además, bloquea las falsificaciones que dañan tu nombre.
¿Qué es BIMI y necesita DMARC?
BIMI muestra tu logo junto a tu correo en algunos buzones. Primero necesita DMARC en quarantine o reject.
¿Puedo volver de p=reject a p=none?
Sí. Cambia el registro y los receptores siguen la nueva política en cuanto vence su caché del registro viejo.