Cos’è un record SPF?
Le tue email finiscono nello spam, oppure Gmail dice che non può verificare il mittente. Molto spesso il dominio non ha un record SPF. Un record SPF è un record TXT nel tuo DNS. Elenca i server che possono inviare posta per il tuo dominio.
Quando arriva un messaggio, il server che lo riceve legge quel record. Poi controlla se il server che l’ha inviato è nella lista. Se non c’è, il messaggio ha più probabilità di finire nello spam o di essere rifiutato.

Dal 2024 Gmail e Yahoo si aspettano SPF o DKIM da ogni mittente, ed entrambi più DMARC da chi invia in massa. Per questo un record SPF non è più facoltativo.
Come leggere un record SPF
Un record SPF tipico per un dominio che invia con Google Workspace è così:
v=spf1 include:_spf.google.com ~all- v=spf1 indica che il record è SPF. Deve stare all’inizio.
- include: aggiunge i server di un servizio di posta, qui Google.
- ip4: o ip6: aggiunge l’indirizzo di un singolo server, per esempio il tuo server di posta.
- ~all vuol dire: tutto il resto è sospetto (soft fail). -all vuol dire: rifiuta tutto il resto (hard fail).
Parti con ~all. Quando sei sicuro che ogni servizio che invia la tua posta è nella lista, puoi passare a -all.
Come creare e aggiungere un record SPF
Prima di tutto elenca ogni servizio che invia posta con il tuo dominio: la casella di posta, lo strumento per le newsletter, il negozio o il CRM. Ognuno indica il proprio valore include.
Poi crea il record con il nostro generatore DMARC e SPF gratuito. Scrivi il dominio, spunta i servizi e copia il risultato.
Quindi, nel pannello DNS, aggiungi un record TXT. Il nome è @, cioè il dominio stesso, e il contenuto è il record che hai copiato. Salva.
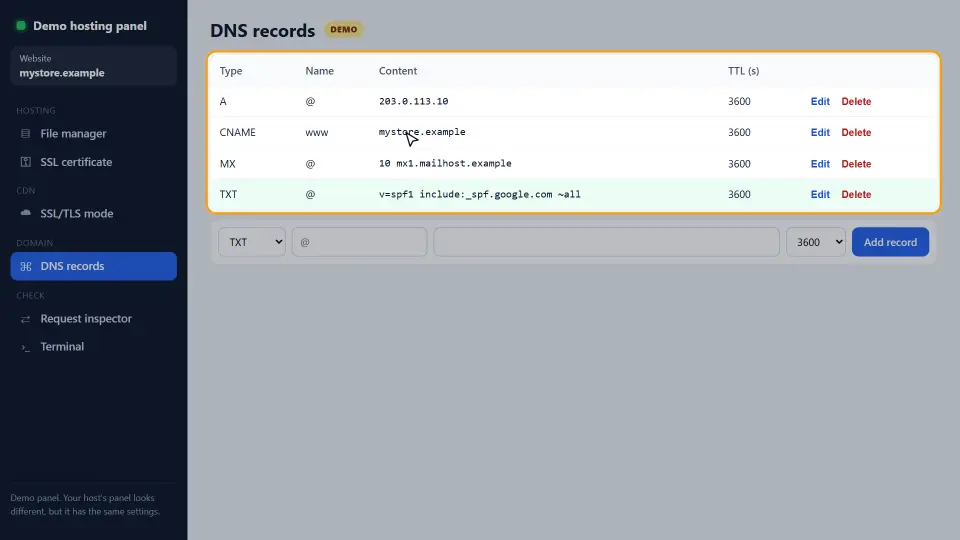
Infine controllalo. Esegui nslookup -type=txt example.com oppure cercalo nel nostro DNS Records Checker. Poiché il DNS usa la cache, un record nuovo può impiegare fino al suo TTL per vedersi ovunque.
Aggiungere un secondo servizio di posta
Mesi dopo, uno strumento per newsletter ti chiede di aggiungere il suo SPF. Non aggiungere un secondo record TXT che inizia con v=spf1. Un dominio può averne uno solo. Con due, SPF fallisce per ogni messaggio, anche per quelli di Google.
Uniscili invece. Aggiungi il nuovo include al record esistente, prima di ~all:
v=spf1 include:_spf.google.com include:servers.mcsv.net ~allIl limite di 10 ricerche
Ogni include, a, mx e redirect costa una ricerca DNS, e alcuni include ne contengono altri. SPF consente al massimo 10 ricerche. Oltre, il controllo dà errore e i destinatari lo trattano come un fallimento.
Quindi togli i servizi che non usi più. Quando puoi, usa ip4: per i tuoi server, perché gli intervalli IP non costano ricerche.
Esempi di record SPF per i servizi più comuni
Ogni servizio di posta pubblica il proprio valore include. Quindi copialo dalla guida del servizio e uniscilo al tuo unico record. Ecco i più comuni.
Google Workspace
v=spf1 include:_spf.google.com ~allMicrosoft 365
v=spf1 include:spf.protection.outlook.com ~allIl tuo server più uno strumento per newsletter
v=spf1 ip4:203.0.113.25 include:servers.mcsv.net ~allNell’ultimo esempio la parte ip4: copre il tuo server di posta e non costa ricerche DNS. Nel frattempo l’include aggiunge lo strumento per newsletter.
Un dominio che non invia mai posta
Se un dominio non invia alcuna email, pubblica v=spf1 -all. Così nessuno può inviare posta con quel dominio superando SPF.
SPF, DKIM e DMARC insieme
SPF è uno dei tre record che lavorano in squadra. Ognuno controlla una cosa diversa, quindi ti servono tutti e tre.
- SPF controlla il server che ha inviato il messaggio.
- DKIM controlla una firma digitale nel messaggio stesso, perciò passa anche quando la posta viene inoltrata.
- DMARC dice ai destinatari cosa fare quando falliscono entrambi e ti invia i report.
L’inoltro è il punto dove SPF da solo si rompe. Quando una mailing list o un servizio di inoltro rimanda il tuo messaggio, il nuovo server non è nel tuo record. Di conseguenza è DKIM a tenere valida la posta inoltrata. Dopo SPF, quindi, configura DKIM nel servizio di posta e poi aggiungi un record DMARC.
Come controllare il tuo record SPF
Per prima cosa cerca il record e leggilo. Deve esserci esattamente una riga che inizia con v=spf1.
nslookup -type=txt example.comPoi invia una email di prova a un indirizzo Gmail. Aprila, scegli Mostra originale e cerca SPF: PASS. Se c’è scritto FAIL o SOFTFAIL, nel record manca il server di invio.
Infine conta le ricerche se usi molti include. Il nostro DNS Records Checker mostra il record TXT, così vedi ogni include a colpo d’occhio.
Errori comuni
- Due record SPF su un dominio invece di uno unito.
- Mettere il record nel nome sbagliato, per esempio su www invece di @.
- Dimenticare un servizio, così la sua posta fallisce dopo il passaggio a -all.
- Usare +all, che permette a chiunque al mondo di inviare a tuo nome.
- Superare le 10 ricerche DNS con troppi include.
In breve: un solo record SPF, ogni mittente in lista e meno di 10 ricerche. Poi aggiungi un record DMARC, così i destinatari sanno cosa fare quando SPF fallisce. Tutte le regole sono nella guida di Google su SPF.
Domande e risposte
Cos’è un record SPF?
Un record TXT nel tuo DNS che elenca i server autorizzati a inviare posta per il tuo dominio. I server che ricevono lo controllano per capire se un messaggio è autentico.
Dove aggiungo il record SPF?
Nel pannello DNS, come record TXT con nome @ (il dominio stesso). Non su www e non su un sottodominio, a meno che quel sottodominio invii posta.
Posso avere due record SPF?
No. Un dominio può avere un solo record che inizia con v=spf1. Due record fanno fallire SPF, quindi unisci tutti gli include in uno.
Uso ~all o -all?
Parti con ~all (soft fail). Passa a -all solo quando sei sicuro che ogni servizio che invia la tua posta è nel record.
Quanto ci mette un nuovo record SPF a funzionare?
Di solito pochi minuti, ma la cache DNS può ritardarlo fino al TTL del record.
Perché il mio SPF dice troppe ricerche DNS?
Il record richiede più di 10 ricerche. Togli i servizi che non usi o sostituisci gli include con intervalli ip4 per i tuoi server.
SPF basta contro lo spoofing?
No. SPF controlla l’indirizzo di invio nascosto, non l’indirizzo Da che vedono le persone. Aggiungi DKIM e un record DMARC per una protezione completa.
Mi serve SPF se uso solo Gmail?
Se invii dal tuo dominio con Google Workspace, sì. Aggiungi include:_spf.google.com al record.
Qual è il record SPF di Google Workspace?
v=spf1 include:_spf.google.com ~all. Aggiungi gli altri servizi nello stesso record, prima di ~all.
Qual è il record SPF di Microsoft 365?
v=spf1 include:spf.protection.outlook.com ~all. Uniscilo ad altri include se altri servizi inviano la tua posta.
SPF funziona quando la posta viene inoltrata?
Spesso no, perché il server che inoltra non è nel tuo record. DKIM risolve il problema, perché la sua firma viaggia con il messaggio.
Come vedo se una email ha superato SPF?
In Gmail apri il messaggio, scegli Mostra originale e cerca SPF: PASS. Gli altri programmi di posta mostrano la stessa riga negli header.
Cosa significa SOFTFAIL?
Il server di invio non è nel record e il record termina con ~all. Il messaggio viene segnato come sospetto, ma di solito arriva lo stesso.
Un dominio che non invia posta deve avere SPF?
Sì. Pubblica v=spf1 -all, così nessuno può inviare posta che supera SPF con quel dominio.
Un record SPF può superare i 255 caratteri?
Una singola stringa di testo arriva a 255 caratteri, ma un record TXT può contenerne diverse. Quasi tutti i pannelli DNS dividono da soli i record lunghi.
ptr è permesso in SPF?
È permesso ma molto sconsigliato, perché è lento e poco affidabile. Usa invece ip4, ip6 o include.
Cos’è il modificatore redirect?
redirect= passa tutto il controllo SPF al record di un altro dominio. È utile quando molti domini condividono una regola.
I sottodomini hanno bisogno di un proprio record SPF?
Solo se inviano posta. SPF non si eredita, quindi un sottodominio che invia ha bisogno del suo record TXT.
Perché SPF fallisce ancora dopo averlo aggiunto?
Controlla un secondo record v=spf1, un errore nell’include, il nome sbagliato o una cache DNS non ancora scaduta.
SPF influisce sul mio sito web?
No. SPF riguarda solo la posta. Un errore lì quindi non rompe mai le tue pagine.