ما هو سجل SPF؟
تصل رسائلك إلى مجلد الرسائل المزعجة، أو يقول Gmail إنه لا يستطيع التحقق من المرسل. وفي حالات كثيرة لا يملك النطاق سجل SPF. وسجل SPF هو سجل TXT واحد في DNS. يذكر الخوادم المسموح لها بإرسال البريد باسم نطاقك.
عندما تصل رسالة، يقرأ الخادم المستقبل هذا السجل. ثم يتحقق إن كان الخادم الذي أرسلها موجودًا في القائمة. فإن لم يكن، يزيد احتمال تصنيف الرسالة كمزعجة أو رفضها.

منذ 2024 يتوقع Gmail وYahoo وجود SPF أو DKIM لدى كل مرسل، ويطلبان الاثنين مع DMARC من المرسلين بكميات كبيرة. ولهذا لم يعد سجل SPF اختياريًا.
كيف تقرأ سجل SPF
يبدو سجل SPF النموذجي لنطاق يرسل عبر Google Workspace هكذا:
v=spf1 include:_spf.google.com ~all- v=spf1 يحدد أن السجل من نوع SPF، ويجب أن يأتي أولًا.
- include: يضيف خوادم خدمة بريد، وهنا Google.
- ip4: أو ip6: يضيف عنوان خادم واحد، مثل خادم البريد الخاص بك.
- ~all تعني: كل ما عدا ذلك مشبوه (soft fail). و-all تعني: ارفض كل ما عدا ذلك (hard fail).
ابدأ بـ ~all. وعندما تتأكد أن كل خدمة ترسل بريدك موجودة في القائمة، يمكنك الانتقال إلى -all.
كيف تنشئ سجل SPF وتضيفه
أولًا، اكتب قائمة بكل خدمة ترسل بريدًا باسم نطاقك: مزود البريد، وأداة النشرات، والمتجر، ونظام CRM. وكل خدمة تذكر قيمة include الخاصة بها.
بعد ذلك أنشئ السجل باستخدام مولّد DMARC وSPF المجاني. اكتب نطاقك، واختر الخدمات، وانسخ النتيجة.
ثم أضف في لوحة DNS سجل TXT. الاسم هو @، أي النطاق نفسه، والمحتوى هو السجل الذي نسخته. احفظه.
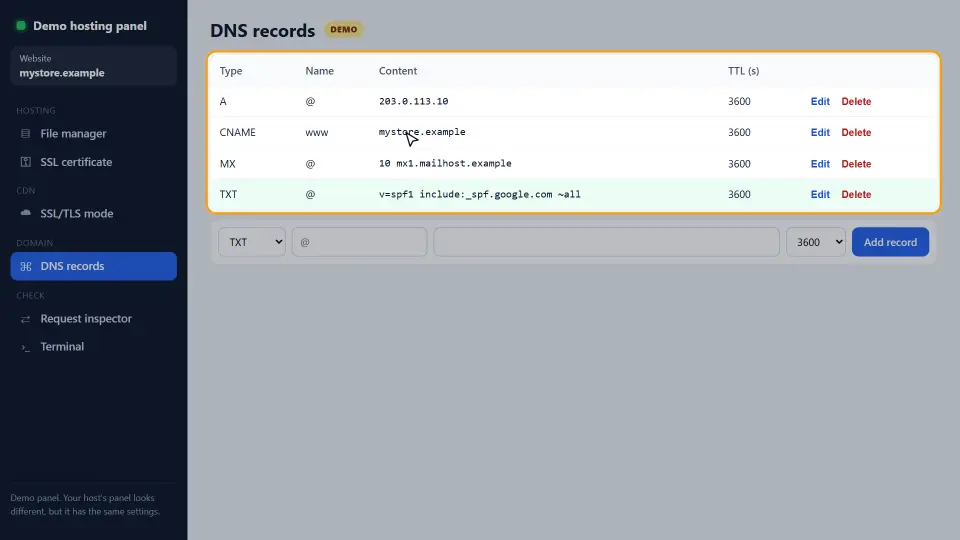
وأخيرًا افحصه. شغّل nslookup -type=txt example.com أو ابحث عنه في فاحص سجلات DNS. ولأن DNS يُخزَّن مؤقتًا، قد يحتاج السجل الجديد حتى مدة TTL ليظهر في كل مكان.
إضافة خدمة بريد ثانية
بعد أشهر تطلب منك أداة نشرات إضافة سجل SPF الخاص بها. لا تضف سجل TXT ثانيًا يبدأ بـ v=spf1. فالنطاق يُسمح له بسجل واحد فقط. ومع سجلين يفشل SPF لكل رسالة، بما فيها رسائل Google.
بدلًا من ذلك ادمجهما. أضف include الجديد إلى السجل الحالي قبل ~all:
v=spf1 include:_spf.google.com include:servers.mcsv.net ~allحد الاستعلامات العشرة
كل include وa وmx وredirect يكلّف استعلام DNS، وبعض include تحتوي على include أخرى. ويسمح SPF بعشرة استعلامات كحد أقصى. وإذا تجاوزتها يعيد الفحص خطأ، ويعامله المستقبلون كفشل.
لذلك احذف الخدمات التي لم تعد تستخدمها. واستخدم ip4: لخوادمك عندما تستطيع، لأن نطاقات IP لا تكلّف استعلامًا.
أمثلة على سجل SPF للخدمات الشائعة
كل خدمة بريد تنشر قيمة include الخاصة بها. لذلك انسخها من صفحة مساعدة الخدمة، ثم ادمجها في سجلك الوحيد. وهذه أكثرها شيوعًا.
Google Workspace
v=spf1 include:_spf.google.com ~allMicrosoft 365
v=spf1 include:spf.protection.outlook.com ~allخادمك الخاص مع أداة نشرات
v=spf1 ip4:203.0.113.25 include:servers.mcsv.net ~allفي المثال الأخير يغطي الجزء ip4: خادم بريدك ولا يكلّف استعلام DNS. وفي الوقت نفسه يضيف include أداة النشرات.
نطاق لا يرسل بريدًا أبدًا
إذا كان النطاق لا يرسل أي بريد، فانشر v=spf1 -all. وبذلك لا يستطيع أحد الإرسال باسم هذا النطاق والنجاح في SPF.
SPF وDKIM وDMARC معًا
SPF واحد من ثلاثة سجلات تعمل كفريق. وكل واحد يفحص شيئًا مختلفًا، لذلك تحتاج الثلاثة.
- SPF يفحص الخادم الذي أرسل الرسالة.
- DKIM يفحص توقيعًا رقميًا داخل الرسالة نفسها، لذلك ينجح حتى عند إعادة توجيه البريد.
- DMARC يخبر المستقبلين ماذا يفعلون عند فشل الاثنين، ويرسل لك تقارير.
إعادة التوجيه هي النقطة التي يفشل فيها SPF وحده. فعندما تعيد قائمة بريدية أو خدمة توجيه إرسال رسالتك، لا يكون الخادم الجديد في سجلك. ولهذا فإن DKIM هو ما يُبقي البريد المعاد توجيهه ناجحًا. بعد SPF أعدّ DKIM في خدمة بريدك، ثم أضف سجل DMARC.
كيف تفحص سجل SPF
أولًا، استعلم عن السجل واقرأه. يجب أن يكون هناك سطر واحد فقط يبدأ بـ v=spf1.
nslookup -type=txt example.comبعد ذلك أرسل رسالة اختبار إلى عنوان Gmail. افتحها، واختر عرض الأصل، وابحث عن SPF: PASS. فإذا ظهر FAIL أو SOFTFAIL، فالخادم المرسل غير موجود في سجلك.
وأخيرًا عُدّ الاستعلامات إذا كنت تستخدم include كثيرة. يعرض فاحص سجلات DNS سجل TXT، لذلك ترى كل include بنظرة واحدة.
أخطاء شائعة
- سجلّا SPF على نطاق واحد بدل سجل واحد مدمج.
- وضع السجل عند اسم خاطئ، مثل www بدل @.
- نسيان خدمة، فيفشل بريدها بعد الانتقال إلى -all.
- استخدام +all الذي يسمح لأي شخص في العالم بالإرسال باسمك.
- تجاوز عشرة استعلامات DNS بسبب كثرة include.
باختصار: سجل SPF واحد، وكل مرسل مذكور، وأقل من عشرة استعلامات. بعد ذلك أضف سجل DMARC حتى يعرف المستقبلون ماذا يفعلون عند فشل SPF. وللقواعد الكاملة راجع مساعدة Google عن SPF.
أسئلة وأجوبة
ما هو سجل SPF؟
في الواقع هو سجل TXT في DNS يذكر الخوادم المسموح لها بإرسال البريد باسم نطاقك. وتفحصه الخوادم المستقبلة لتقرر إن كانت الرسالة أصلية.
أين أضيف سجل SPF؟
في لوحة DNS كسجل TXT عند الاسم @ (النطاق نفسه)، لأن هذا هو الاسم الصحيح. وليس عند www أو نطاق فرعي، إلا إذا كان هذا النطاق الفرعي يرسل بريدًا.
هل يمكن أن يكون لدي سجلّا SPF؟
لا. يُسمح للنطاق بسجل واحد فقط يبدأ بـ v=spf1. فالسجلان يجعلان SPF يفشل، لذلك ادمج كل include في سجل واحد.
هل أستخدم ~all أم -all؟
ابدأ بـ ~all (soft fail). وانتقل إلى -all فقط عندما تتأكد أن كل خدمة ترسل بريدك موجودة في السجل.
كم يستغرق سجل SPF الجديد ليعمل؟
غالبًا بضع دقائق، لكن التخزين المؤقت لـ DNS قد يؤخره حتى مدة TTL للسجل.
لماذا يقول فحص SPF إن هناك استعلامات DNS كثيرة؟
سجلك يحتاج أكثر من عشرة استعلامات. احذف الخدمات غير المستخدمة أو استبدل include بنطاقات ip4 لخوادمك.
هل يكفي SPF لمنع انتحال البريد؟
لا. يفحص SPF عنوان الإرسال المخفي، لا عنوان المرسل الظاهر للناس. أضف DKIM وسجل DMARC لحماية كاملة.
هل أحتاج SPF إذا كنت أستخدم Gmail فقط؟
إذا كنت ترسل من نطاقك عبر Google Workspace فنعم. أضف include:_spf.google.com إلى سجلك.
ما سجل SPF الخاص بـ Google Workspace؟
v=spf1 include:_spf.google.com ~all. ثم أضف الخدمات الأخرى إلى السجل نفسه قبل ~all.
ما سجل SPF الخاص بـ Microsoft 365؟
v=spf1 include:spf.protection.outlook.com ~all. وادمجه مع include أخرى إذا كانت خدمات أخرى ترسل بريدك.
هل يعمل SPF عند إعادة توجيه البريد؟
غالبًا لا، لأن الخادم الذي يعيد التوجيه غير موجود في سجلك. ويحل DKIM ذلك، لأن توقيعه ينتقل مع الرسالة.
كيف أعرف إن كانت رسالة قد نجحت في SPF؟
في Gmail افتح الرسالة واختر عرض الأصل وابحث عن SPF: PASS. وتعرض برامج البريد الأخرى السطر نفسه في الترويسات.
ماذا يعني SOFTFAIL؟
الخادم المرسل غير موجود في سجلك، كما أن السجل ينتهي بـ ~all. فتُعدّ الرسالة مشبوهة لكنها تُسلَّم غالبًا.
هل يحتاج نطاق لا يرسل بريدًا إلى SPF؟
نعم. انشر v=spf1 -all حتى لا يستطيع أحد إرسال بريد ينجح في SPF باسم هذا النطاق.
هل يمكن أن يتجاوز سجل SPF 255 حرفًا؟
في الواقع النص الواحد محدود بـ 255 حرفًا، لكن سجل TXT يمكنه حمل عدة نصوص. ومعظم لوحات DNS تقسّم السجلات الطويلة تلقائيًا.
هل يُسمح بـ ptr في SPF؟
مسموح لكنه غير مستحسن أبدًا، لأنه بطيء وغير موثوق. لذلك تجنّبه. استخدم بدلًا منه ip4 أو ip6 أو include.
ما معدِّل redirect؟
redirect= يسلّم فحص SPF كله إلى سجل نطاق آخر. وهو مفيد عندما تشترك نطاقات كثيرة في سياسة واحدة.
هل تحتاج النطاقات الفرعية سجل SPF خاصًا؟
فقط إذا كانت ترسل بريدًا. فـ SPF لا يُورَّث، لذلك يحتاج النطاق الفرعي المرسل سجل TXT خاصًا به.
لماذا يستمر فشل SPF بعد إضافته؟
ابحث عن سجل v=spf1 ثانٍ، أو خطأ في include، أو اسم خاطئ، أو ذاكرة DNS مؤقتة لم تنتهِ بعد.
هل يؤثر SPF على موقعي؟
لا. يخص SPF البريد فقط، ولهذا لا يعطّل الخطأ فيه صفحات موقعك أبدًا.