Qu’est-ce qu’un enregistrement SPF ?
Vos e-mails arrivent en spam, ou Gmail dit qu’il ne peut pas vérifier l’expéditeur. Très souvent, le domaine n’a pas d’enregistrement SPF. Un enregistrement SPF est un enregistrement TXT dans votre DNS. Il liste les serveurs autorisés à envoyer des e-mails pour votre domaine.
Quand un message arrive, le serveur qui le reçoit consulte cet enregistrement. Ensuite, il vérifie si le serveur expéditeur figure dans la liste. Sinon, le message risque davantage d’être classé en spam ou refusé.

Depuis 2024, Gmail et Yahoo attendent SPF ou DKIM de chaque expéditeur, et les deux plus DMARC des envois en masse. C’est pourquoi un enregistrement SPF n’est plus facultatif.
Comment lire un enregistrement SPF
Un enregistrement SPF typique pour un domaine qui envoie via Google Workspace ressemble à ceci :
v=spf1 include:_spf.google.com ~all- v=spf1 indique qu’il s’agit de SPF. Il doit venir en premier.
- include: ajoute les serveurs d’un service d’e-mail, ici Google.
- ip4: ou ip6: ajoute l’adresse d’un seul serveur, par exemple votre propre serveur de messagerie.
- ~all veut dire : tout le reste est suspect (soft fail). -all veut dire : refuser tout le reste (hard fail).
Commencez avec ~all. Quand vous êtes sûr que chaque service qui envoie vos e-mails figure dans la liste, vous pouvez passer à -all.
Créer et ajouter un enregistrement SPF
D’abord, listez chaque service qui envoie des e-mails au nom de votre domaine : votre messagerie, votre outil de newsletter, votre boutique ou votre CRM. Chacun indique sa propre valeur include.
Ensuite, créez l’enregistrement avec notre générateur DMARC et SPF gratuit. Saisissez votre domaine, cochez les services et copiez le résultat.
Puis, dans votre panneau DNS, ajoutez un enregistrement TXT. Le nom est @, c’est-à-dire le domaine lui-même, et le contenu est l’enregistrement copié. Enregistrez.
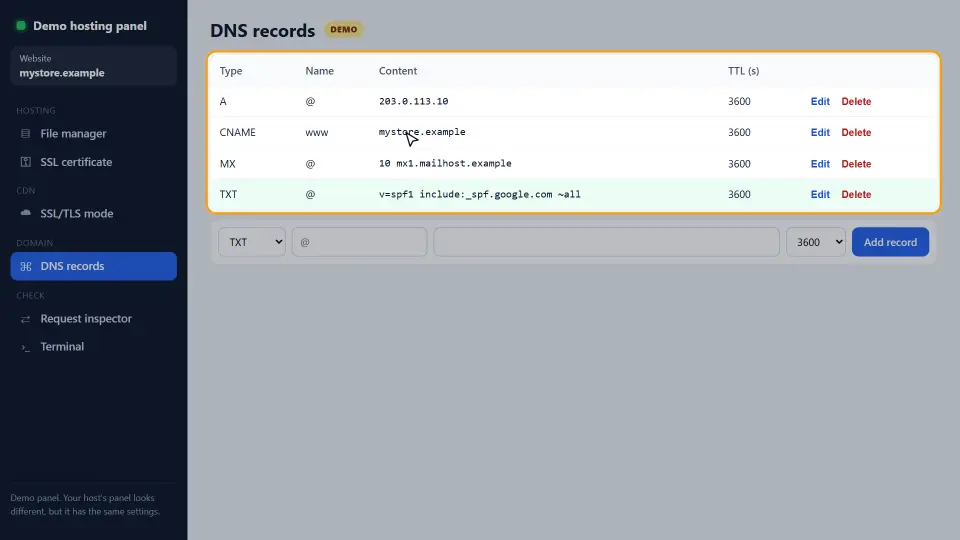
Enfin, vérifiez-le. Lancez nslookup -type=txt example.com ou consultez notre DNS Records Checker. Comme le DNS est mis en cache, un nouvel enregistrement peut mettre jusqu’à son TTL pour apparaître partout.
Ajouter un second service d’e-mail
Quelques mois plus tard, un outil de newsletter vous demande d’ajouter son SPF. N’ajoutez pas un second enregistrement TXT qui commence par v=spf1. Un domaine ne peut en avoir qu’un. Avec deux, SPF échoue pour chaque message, y compris ceux de Google.
Fusionnez-les plutôt. Ajoutez le nouvel include à l’enregistrement existant, avant ~all :
v=spf1 include:_spf.google.com include:servers.mcsv.net ~allLa limite de 10 requêtes
Chaque include, a, mx et redirect coûte une requête DNS, et certains include en contiennent d’autres. SPF autorise au maximum 10 requêtes. Au-delà, la vérification renvoie une erreur, et les destinataires la traitent comme un échec.
Supprimez donc les services que vous n’utilisez plus. Quand c’est possible, utilisez ip4: pour vos propres serveurs, car les plages IP ne coûtent aucune requête.
Exemples d’enregistrement SPF pour les services courants
Chaque service d’e-mail publie sa propre valeur include. Donc copiez-la depuis l’aide du service, puis fusionnez-la dans votre enregistrement unique. Voici les plus courants.
Google Workspace
v=spf1 include:_spf.google.com ~allMicrosoft 365
v=spf1 include:spf.protection.outlook.com ~allVotre propre serveur plus un outil de newsletter
v=spf1 ip4:203.0.113.25 include:servers.mcsv.net ~allDans le dernier exemple, la partie ip4: couvre votre propre serveur de messagerie et ne coûte aucune requête DNS. Pendant ce temps, l’include ajoute l’outil de newsletter.
Un domaine qui n’envoie jamais d’e-mail
Si un domaine n’envoie aucun e-mail, publiez v=spf1 -all. Ainsi, personne ne peut envoyer au nom de ce domaine en passant SPF.
SPF, DKIM et DMARC ensemble
SPF est l’un des trois enregistrements qui travaillent en équipe. Chacun vérifie une chose différente, donc il vous faut les trois.
- SPF vérifie le serveur qui a envoyé le message.
- DKIM vérifie une signature numérique dans le message lui-même, ainsi il passe même quand l’e-mail est transféré.
- DMARC dit aux destinataires quoi faire quand les deux échouent, et vous envoie des rapports.
Le transfert est le point faible de SPF seul. Quand une liste de diffusion ou un service de transfert renvoie votre message, le nouveau serveur n’est pas dans votre enregistrement. Par conséquent, c’est DKIM qui garde les e-mails transférés valides. Après SPF, configurez donc DKIM dans votre service d’e-mail, puis ajoutez un enregistrement DMARC.
Comment vérifier votre enregistrement SPF
D’abord, interrogez l’enregistrement et lisez-le. Il doit y avoir exactement une ligne qui commence par v=spf1.
nslookup -type=txt example.comEnsuite, envoyez un e-mail de test à une adresse Gmail. Ouvrez-le, choisissez Afficher l’original et cherchez SPF: PASS. S’il indique FAIL ou SOFTFAIL, le serveur d’envoi manque dans votre enregistrement.
Enfin, comptez les requêtes si vous utilisez beaucoup d’include. Notre DNS Records Checker affiche l’enregistrement TXT, donc vous voyez chaque include d’un coup d’œil.
Erreurs fréquentes
- Deux enregistrements SPF sur un domaine au lieu d’un seul fusionné.
- Placer l’enregistrement au mauvais nom, par exemple www au lieu de @.
- Oublier un service, dont les e-mails échouent après le passage à -all.
- Utiliser +all, qui permet à n’importe qui d’envoyer en votre nom.
- Dépasser 10 requêtes DNS avec trop d’include.
En bref : un seul enregistrement SPF, chaque expéditeur listé et moins de 10 requêtes. Ensuite, ajoutez un enregistrement DMARC pour dire aux destinataires quoi faire quand SPF échoue. Toutes les règles sont dans l’aide Google sur SPF.
Questions et réponses
Qu’est-ce qu’un enregistrement SPF ?
En effet, c’est un enregistrement TXT dans votre DNS qui liste les serveurs autorisés à envoyer des e-mails pour votre domaine. Les serveurs destinataires le consultent pour savoir si un message est authentique.
Où ajouter l’enregistrement SPF ?
Dans votre panneau DNS, comme enregistrement TXT au nom @ (le domaine lui-même). Pas sur www ni sur un sous-domaine, sauf si ce sous-domaine envoie des e-mails.
Puis-je avoir deux enregistrements SPF ?
Non. Un domaine ne peut avoir qu’un enregistrement commençant par v=spf1. Deux enregistrements font échouer SPF, donc fusionnez tous les include en un seul.
Faut-il utiliser ~all ou -all ?
Commencez par ~all (soft fail). Passez à -all seulement quand vous êtes sûr que chaque service qui envoie vos e-mails est dans l’enregistrement.
Combien de temps avant qu’un nouvel SPF fonctionne ?
En général quelques minutes, cependant le cache DNS peut le retarder jusqu’au TTL de l’enregistrement.
Pourquoi mon SPF indique trop de requêtes DNS ?
Votre enregistrement demande plus de 10 requêtes. Supprimez les services inutilisés ou remplacez des include par des plages ip4 pour vos propres serveurs.
SPF suffit-il contre l’usurpation ?
Non. SPF vérifie l’adresse d’envoi cachée, pas l’adresse De visible. Ajoutez DKIM et un enregistrement DMARC pour une protection complète.
Ai-je besoin de SPF si j’utilise seulement Gmail ?
Si vous envoyez depuis votre propre domaine via Google Workspace, oui. Ajoutez include:_spf.google.com à votre enregistrement.
Quel est l’enregistrement SPF de Google Workspace ?
v=spf1 include:_spf.google.com ~all. Ensuite, ajoutez les autres services dans le même enregistrement, avant ~all.
Quel est l’enregistrement SPF de Microsoft 365 ?
v=spf1 include:spf.protection.outlook.com ~all. Fusionnez-le avec d’autres include si d’autres services envoient vos e-mails.
SPF fonctionne-t-il quand l’e-mail est transféré ?
Souvent non, car le serveur qui transfère n’est pas dans votre enregistrement. DKIM règle cela, car sa signature voyage avec le message.
Comment voir si un e-mail a passé SPF ?
Dans Gmail, ouvrez le message, choisissez Afficher l’original et cherchez SPF: PASS. Les autres logiciels de messagerie montrent la même ligne dans les en-têtes.
Que veut dire SOFTFAIL ?
Le serveur d’envoi n’est pas dans votre enregistrement, puis celui-ci se termine par ~all. Le message est jugé suspect, mais il est en général livré.
Un domaine qui n’envoie pas d’e-mail doit-il avoir un SPF ?
Oui. Publiez v=spf1 -all, pour que personne ne puisse envoyer d’e-mail qui passe SPF au nom de ce domaine.
Un enregistrement SPF peut-il dépasser 255 caractères ?
En effet, une seule chaîne de texte est limitée à 255 caractères, mais un enregistrement TXT peut en contenir plusieurs. La plupart des panneaux DNS découpent les longs enregistrements pour vous.
ptr est-il autorisé dans SPF ?
Il est autorisé, pourtant il est fortement déconseillé, car il est lent et peu fiable. Utilisez plutôt ip4, ip6 ou include.
À quoi sert le modificateur redirect ?
Ainsi, redirect= confie toute la vérification SPF à l’enregistrement d’un autre domaine. C’est utile quand plusieurs domaines partagent une même règle.
Les sous-domaines ont-ils besoin de leur propre SPF ?
Seulement s’ils envoient des e-mails, car chaque nom compte à part. SPF ne s’hérite pas, donc un sous-domaine qui envoie a besoin de son propre enregistrement TXT.
Pourquoi mon SPF échoue-t-il encore après l’ajout ?
D’abord, cherchez un second enregistrement v=spf1, une faute dans l’include, un mauvais nom ou un cache DNS pas encore expiré.
SPF a-t-il un effet sur mon site web ?
Non. SPF ne concerne que l’e-mail. Une erreur dedans ne casse donc jamais vos pages.