¿Qué es un registro SPF?
Tus correos llegan a spam, o Gmail dice que no puede verificar al remitente. Muy a menudo, el dominio no tiene registro SPF. Un registro SPF es un registro TXT en tu DNS. Enumera los servidores que pueden enviar correo en nombre de tu dominio.
Cuando llega un mensaje, el servidor que lo recibe consulta ese registro. Después comprueba si el servidor que lo envió está en la lista. Si no lo está, es más probable que el mensaje se marque como spam o se rechace.

Desde 2024, Gmail y Yahoo esperan SPF o DKIM de cada remitente, y ambos más DMARC de quienes envían en masa. Por eso un registro SPF ya no es opcional.
Cómo leer un registro SPF
Un registro SPF típico para un dominio que envía con Google Workspace es así:
v=spf1 include:_spf.google.com ~all- v=spf1 marca el registro como SPF. Debe ir primero.
- include: añade los servidores de un servicio de correo, aquí Google.
- ip4: o ip6: añade la dirección de un solo servidor, por ejemplo tu propio servidor de correo.
- ~all significa: todo lo demás es sospechoso (soft fail). -all significa: rechaza todo lo demás (hard fail).
Empieza con ~all. Cuando estés seguro de que todos los servicios que envían tu correo están en la lista, puedes pasar a -all.
Cómo crear y añadir un registro SPF
Primero, haz una lista de todos los servicios que envían correo con tu dominio: tu proveedor de buzón, tu herramienta de boletines, tu tienda o tu CRM. Cada uno indica su propio valor include.
Después, crea el registro con nuestro generador de DMARC y SPF gratuito. Escribe tu dominio, marca los servicios y copia el resultado.
Luego, en tu panel DNS, añade un registro TXT. El nombre es @, que significa el propio dominio, y el contenido es el registro que copiaste. Guárdalo.
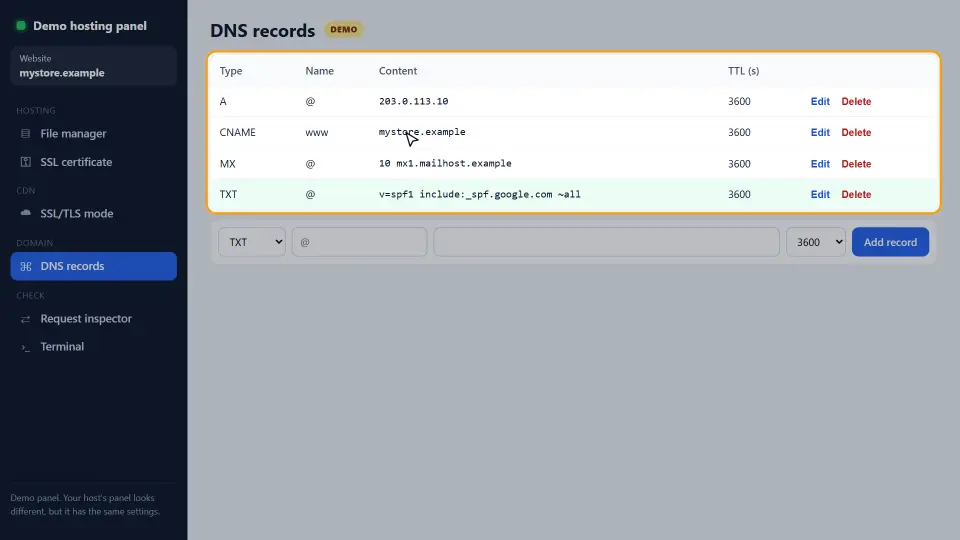
Por último, compruébalo. Ejecuta nslookup -type=txt example.com o búscalo en nuestro DNS Records Checker. Como el DNS usa caché, un registro nuevo puede tardar hasta su TTL en verse en todas partes.
Añadir un segundo servicio de correo
Meses después, una herramienta de boletines te pide añadir su registro SPF. No añadas un segundo registro TXT que empiece por v=spf1. Un dominio solo puede tener uno. Con dos, SPF falla para todos los mensajes, incluidos los de Google.
En su lugar, únelos. Añade el nuevo include al registro existente, antes de ~all:
v=spf1 include:_spf.google.com include:servers.mcsv.net ~allEl límite de 10 consultas
Cada include, a, mx y redirect cuesta una consulta DNS, y algunos include contienen más include. SPF permite como máximo 10 consultas. Por encima, la comprobación da error y los receptores lo tratan como un fallo.
Así que quita los servicios que ya no usas. Cuando puedas, usa ip4: para tus propios servidores, porque los rangos de IP no cuestan consultas.
Ejemplos de registro SPF para servicios comunes
Cada servicio de correo publica su propio valor include. Por eso cópialo de la ayuda del servicio y únelo a tu único registro. Estos son los más comunes.
Google Workspace
v=spf1 include:_spf.google.com ~allMicrosoft 365
v=spf1 include:spf.protection.outlook.com ~allTu propio servidor más una herramienta de boletines
v=spf1 ip4:203.0.113.25 include:servers.mcsv.net ~allEn el último ejemplo, la parte ip4: cubre tu propio servidor de correo y no gasta consultas DNS. Mientras tanto, el include añade la herramienta de boletines.
Un dominio que nunca envía correo
Si un dominio no envía ningún correo, publica v=spf1 -all. Entonces nadie puede enviar correo con ese dominio y pasar SPF.
SPF, DKIM y DMARC juntos
SPF es uno de tres registros que trabajan en equipo. Cada uno revisa algo distinto, así que conviene tener los tres.
- SPF revisa el servidor que envió el mensaje.
- DKIM revisa una firma digital en el propio mensaje, así que también pasa cuando el correo se reenvía.
- DMARC dice a los receptores qué hacer cuando fallan los dos y te envía informes.
El reenvío es donde SPF solo se rompe. Cuando una lista de correo o un reenviador vuelve a enviar tu mensaje, el nuevo servidor no está en tu registro. Por lo tanto, DKIM es lo que mantiene el correo reenviado en verde. Después de SPF, configura DKIM en tu servicio de correo y luego añade un registro DMARC.
Cómo comprobar tu registro SPF
Primero, consulta el registro y léelo. Debe haber exactamente una línea que empiece por v=spf1.
nslookup -type=txt example.comDespués, envía un correo de prueba a una dirección de Gmail. Ábrelo, elige Mostrar original y busca SPF: PASS. Si dice FAIL o SOFTFAIL, falta el servidor de envío en tu registro.
Por último, cuenta las consultas si usas muchos include. Nuestro DNS Records Checker muestra el registro TXT, así ves todos los include de un vistazo.
Errores comunes
- Dos registros SPF en un dominio en lugar de uno unido.
- Poner el registro en el nombre equivocado, por ejemplo en www en vez de @.
- Olvidar un servicio, de modo que su correo falla al pasar a -all.
- Usar +all, que permite a cualquiera en el mundo enviar en tu nombre.
- Pasar de 10 consultas DNS con demasiados include.
En resumen: un solo registro SPF, todos los remitentes en la lista y menos de 10 consultas. Después, añade un registro DMARC para que los receptores sepan qué hacer cuando SPF falla. Para todas las reglas, mira la ayuda de Google sobre SPF.
Preguntas y respuestas
¿Qué es un registro SPF?
De hecho, es un registro TXT en tu DNS que enumera los servidores autorizados a enviar correo por tu dominio. Los servidores receptores lo consultan para decidir si un mensaje es auténtico.
¿Dónde añado el registro SPF?
En tu panel DNS, como registro TXT con el nombre @ (el propio dominio). No en www ni en un subdominio, salvo que ese subdominio envíe correo.
¿Puedo tener dos registros SPF?
No. Un dominio solo puede tener un registro que empiece por v=spf1. Dos registros hacen fallar SPF, así que une todos los include en uno.
¿Uso ~all o -all?
Empieza con ~all (soft fail). Pasa a -all solo cuando estés seguro de que todos los servicios que envían tu correo están en el registro.
¿Cuánto tarda en funcionar un registro SPF nuevo?
Normalmente unos minutos; sin embargo, la caché DNS puede retrasarlo hasta el TTL del registro.
¿Por qué mi SPF dice demasiadas consultas DNS?
Tu registro necesita más de 10 consultas. Quita servicios que ya no usas o cambia include por rangos ip4 para tus propios servidores.
¿Basta SPF para frenar la suplantación?
No. SPF revisa la dirección de envío oculta, no la dirección De que ve la gente. Añade DKIM y un registro DMARC para una protección completa.
¿Necesito SPF si solo uso Gmail?
Si envías desde tu propio dominio con Google Workspace, sí. Añade include:_spf.google.com a tu registro.
¿Cuál es el registro SPF de Google Workspace?
v=spf1 include:_spf.google.com ~all. Añade otros servicios al mismo registro, antes de ~all.
¿Cuál es el registro SPF de Microsoft 365?
v=spf1 include:spf.protection.outlook.com ~all. Únelo con otros include si más servicios envían tu correo.
¿SPF funciona cuando el correo se reenvía?
A menudo no, porque el servidor que reenvía no está en tu registro. DKIM lo soluciona, ya que su firma viaja con el mensaje.
¿Cómo veo si un correo pasó SPF?
En Gmail, abre el mensaje, elige Mostrar original y busca SPF: PASS. Otras apps de correo muestran la misma línea en los encabezados.
¿Qué significa SOFTFAIL?
El servidor de envío no está en tu registro, y además el registro termina en ~all. El mensaje se marca como sospechoso, aunque normalmente se entrega.
¿Un dominio que no envía correo debe tener SPF?
Sí. Publica v=spf1 -all, así nadie puede enviar correo que pase SPF con ese dominio.
¿Un registro SPF puede pasar de 255 caracteres?
Una sola cadena de texto llega a 255 caracteres, pero un registro TXT puede tener varias. La mayoría de paneles DNS dividen los registros largos por ti.
¿Se permite ptr en SPF?
Se permite, aunque se desaconseja mucho porque es lento y poco fiable. En su lugar usa ip4, ip6 o include.
¿Qué es el modificador redirect?
redirect= pasa toda la comprobación SPF al registro de otro dominio. Es útil cuando muchos dominios comparten una política.
¿Los subdominios necesitan su propio registro SPF?
Solo si envían correo, ya que cada nombre va aparte. SPF no se hereda, así que un subdominio que envía necesita su propio registro TXT.
¿Por qué mi SPF sigue fallando tras añadirlo?
Primero, busca un segundo registro v=spf1, un error en el include, el registro en el nombre equivocado o una caché DNS que aún no vence.
¿SPF afecta a mi sitio web?
No, porque SPF solo importa para el correo. Un error en él nunca rompe tus páginas.